หากคุณเปิดการตั้งค่าในแอป VPN คุณมักจะพบรายการโปรโตคอล IPsec เป็นหนึ่งในตัวเลือกที่คุณอาจเห็น บางครั้งเขียนว่า IKEv2/IPsec นอกจากนี้ยังมีอยู่ใน Windows, macOS และ iOS ดังนั้นคุณอาจกำลังใช้งานโดยไม่ได้เลือกใช้
IETF ได้กำหนดมาตรฐานนี้ขึ้นในทศวรรษ 1990 เพื่อเป็นวิธีการทั่วไปในการปกป้องการรับส่งข้อมูล IP ผ่านเครือข่ายที่ไม่น่าเชื่อถือ ตั้งแต่การเชื่อมต่อถาวรระหว่างเครือข่ายสำนักงานสองแห่งไปจนถึงผู้ใช้คนเดียวที่เชื่อมต่อจากที่อื่น VPN IPsec สำหรับผู้บริโภคจะใช้การป้องกันแบบเดียวกันกับการเชื่อมต่อของคุณเอง โดยจะเชื่อมต่ออุปกรณ์ของคุณกับเซิร์ฟเวอร์ที่ดำเนินการโดยผู้ใช้ของคุณเอง ผู้ให้บริการ VPN จะทำให้ข้อมูลของคุณส่งออกผ่านเซิร์ฟเวอร์นั้นแทนที่จะส่งจากอุปกรณ์ของคุณโดยตรง
IPsec คืออะไร?
IPsec (Internet Protocol Security) คือชุดโปรโตคอลที่ปกป้องข้อมูลขณะเดินทางผ่านเครือข่าย IP โดยจะใช้การเข้ารหัสกับแต่ละแพ็กเก็ตของข้อมูลของคุณ ตรวจสอบว่าแพ็กเก็ตมาจากที่ใด และตรวจสอบว่าไม่มีการเปลี่ยนแปลงใดๆ ระหว่างทาง
ข้อมูลของคุณไม่ได้ส่งผ่านอินเทอร์เน็ตเป็นชิ้นเดียว แต่จะถูกแบ่งออกเป็นแพ็กเก็ต แต่ละแพ็กเก็ตจะถูกห่อหุ้มด้วยข้อมูลที่อยู่เพื่อให้เราเตอร์รู้ว่าจะส่งไปที่ใด IPsec ทำงานกับแพ็กเก็ตเหล่านั้นทีละแพ็กเก็ต
โครงสร้างนี้มีคุณสมบัติดังนี้:
- การเข้ารหัส : เนื้อหาของแต่ละแพ็กเก็ตจะกลายเป็นข้อความเข้ารหัส ซึ่งตัวดำเนินการเครือข่ายหรือผู้ใดก็ตามที่ดักฟังไม่สามารถอ่านได้
- การตรวจสอบความสมบูรณ์: ฝั่งผู้รับจะยืนยันว่าข้อมูลมาถึงโดยไม่เปลี่ยนแปลง
- การตรวจสอบสิทธิ์: แต่ละปลายทางจะพิสูจน์ว่าเป็นเครื่องที่อ้างว่าเป็น โดยใช้คีย์ที่แชร์ล่วงหน้า (รหัสผ่านลับที่ทั้งสองฝ่ายมีอยู่แล้ว) หรือใบรับรองดิจิทัล (ข้อมูลประจำตัวที่ออกและลงนามโดยหน่วยงานที่เชื่อถือได้)
- การป้องกันการโจมตีซ้ำ: แพ็กเก็ตที่ผู้โจมตีดักจับไว้ก่อนหน้านี้และส่งอีกครั้งจะถูกปฏิเสธ
VPN ที่สร้างขึ้นบนโปรโตคอลเหล่านี้คือ IPsec VPN ซอฟต์แวร์ VPN และฮาร์ดแวร์เครือข่ายใช้ IPsec เพื่อสร้างการเชื่อมต่อที่ได้รับการป้องกันผ่านเครือข่ายสาธารณะ เนื่องจาก IPsec ทำงานที่เลเยอร์เครือข่าย จึงสามารถปกป้องการรับส่งข้อมูล IP ทั่วทั้งอุปกรณ์ แทนที่จะจำกัดอยู่เพียงแอปพลิเคชันเดียว
- IPsec คือชุดโปรโตคอลที่ทำการเข้ารหัสและการตรวจสอบสิทธิ์การรับส่งข้อมูลที่เลเยอร์เครือข่ายของการเชื่อมต่อ IP
- IPsec VPN สร้างอุโมงค์ที่มีการเข้ารหัสระหว่างปลายทางสองแห่ง ดังนั้นผู้ที่ดักจับการรับส่งข้อมูลจะเห็นข้อมูลที่ได้รับการเข้ารหัส
- ESP จัดการการเข้ารหัสในการตั้งค่าปัจจุบัน ในขณะที่ IKEv2 เจรจาคีย์ก่อนที่ข้อมูลจะเคลื่อนที่
- โหมดอุโมงค์จะห่อหุ้มแพ็กเก็ตดั้งเดิมทั้งหมด และเป็นโหมดที่ใช้โดยการเชื่อมต่อ VPN ส่วนใหญ่
- อัลกอริทึมที่ล้าสมัยและการตั้งค่าแบบเก่าอาจทำให้ IPsec อ่อนแอลงได้ แม้ว่ามาตรฐานนั้นจะยังคงทันสมัยอยู่ก็ตาม
- แอป VPN สำหรับผู้บริโภคส่วนใหญ่จะจัดการการตั้งค่าการเข้ารหัสให้คุณโดยอัตโนมัติ
คำศัพท์และคำจำกัดความของ IPsec ที่เป็นประโยชน์
คำศัพท์ของ IPsec อาจซับซ้อนได้อย่างรวดเร็ว นี่คือข้อมูลอ้างอิงโดยย่อสำหรับคำศัพท์ที่คุณจะพบเจอบ่อยที่สุดและความหมายของคำเหล่านั้น:
|
ระยะเวลา |
ความหมาย |
|
Cipher |
วิธีทางคณิตศาสตร์ที่ใช้ในการเข้ารหัสข้อมูล เช่น AES |
|
Ciphertext |
ข้อมูลหลังการเข้ารหัส อ่านไม่ได้หากไม่มีคีย์ |
|
Diffie-Hellman |
วิธีการที่ช่วยให้ปลายทางทั้งสองตกลงกันในคีย์ลับร่วมกันโดยไม่ต้องส่งคีย์นั้นผ่านเครือข่าย |
|
การห่อหุ้ม (Encapsulation |
การวางแพ็กเก็ตหนึ่งไว้ภายในอีกแพ็กเก็ตหนึ่ง เพื่อซ่อนแพ็กเก็ตต้นฉบับ |
|
ปลายทาง (Endpoint |
ระบบใดระบบหนึ่งในสองระบบที่ปลายการเชื่อมต่อ |
|
เกตเวย์ |
เราเตอร์หรือไฟร์วอลล์ที่จัดการทราฟฟิกในนามของเครือข่ายทั้งหมด |
|
ส่วนหัว IP (IP header |
ตัวห่อหุ้มที่อยู่ แสดงว่าแพ็กเก็ตมาจากที่ใดและกำลังจะไปที่ใด |
|
NAT |
Network Address Translation) การแปลที่อยู่เครือข่าย วิธีที่เราเตอร์ในบ้านแชร์ที่อยู่สาธารณะเดียวให้กับอุปกรณ์ต่างๆ ของคุณ |
|
เลเยอร์เครือข่าย (Network layer |
ระดับที่เคลื่อนย้ายแพ็กเก็ตระหว่างที่อยู่ต่างๆ ซึ่งอยู่ต่ำกว่าแอปพลิเคชันแต่ละตัว |
|
แพ็กเก็ต (Packet |
ข้อมูลส่วนเล็กๆ ของคุณที่ห่อหุ้มด้วยข้อมูลที่อยู่สำหรับการเดินทาง |
|
เพย์โหลด (Payload |
เนื้อหาของแพ็กเก็ต ตรงข้ามกับตัวห่อหุ้มที่อยู่ |
|
คีย์ที่ใช้ร่วมกันล่วงหน้า (Pre-shared key |
รหัสผ่านลับที่กำหนดค่าไว้ล่วงหน้าทั้งสองฝั่ง ใช้เพื่อพิสูจน์ตัวตน |
|
การเชื่อมโยงความปลอดภัย (Security association |
บันทึกการตั้งค่าและคีย์ที่ทั้งสองฝั่งตกลงกันสำหรับอุโมงค์ที่กำหนด |
|
ไคลเอ็นต์ VPN (VPN client |
แอปบนอุปกรณ์ของคุณที่ตั้งค่าและจัดการการเชื่อมต่อ |
VPN IPsec ทำงานอย่างไร?
VPN แบบ IPsec สร้างอุโมงค์ที่ปลอดภัยในสี่ขั้นตอนอย่างรวดเร็ว: ปลายทางทั้งสองทำการตรวจสอบสิทธิ์ซึ่งกันและกัน ตกลงเงื่อนไขการเข้ารหัส จากนั้นเข้ารหัสและห่อหุ้มแพ็กเก็ตขาออกทุกแพ็กเก็ต ปลายทางรับจะตรวจสอบการดัดแปลงและถอดรหัส
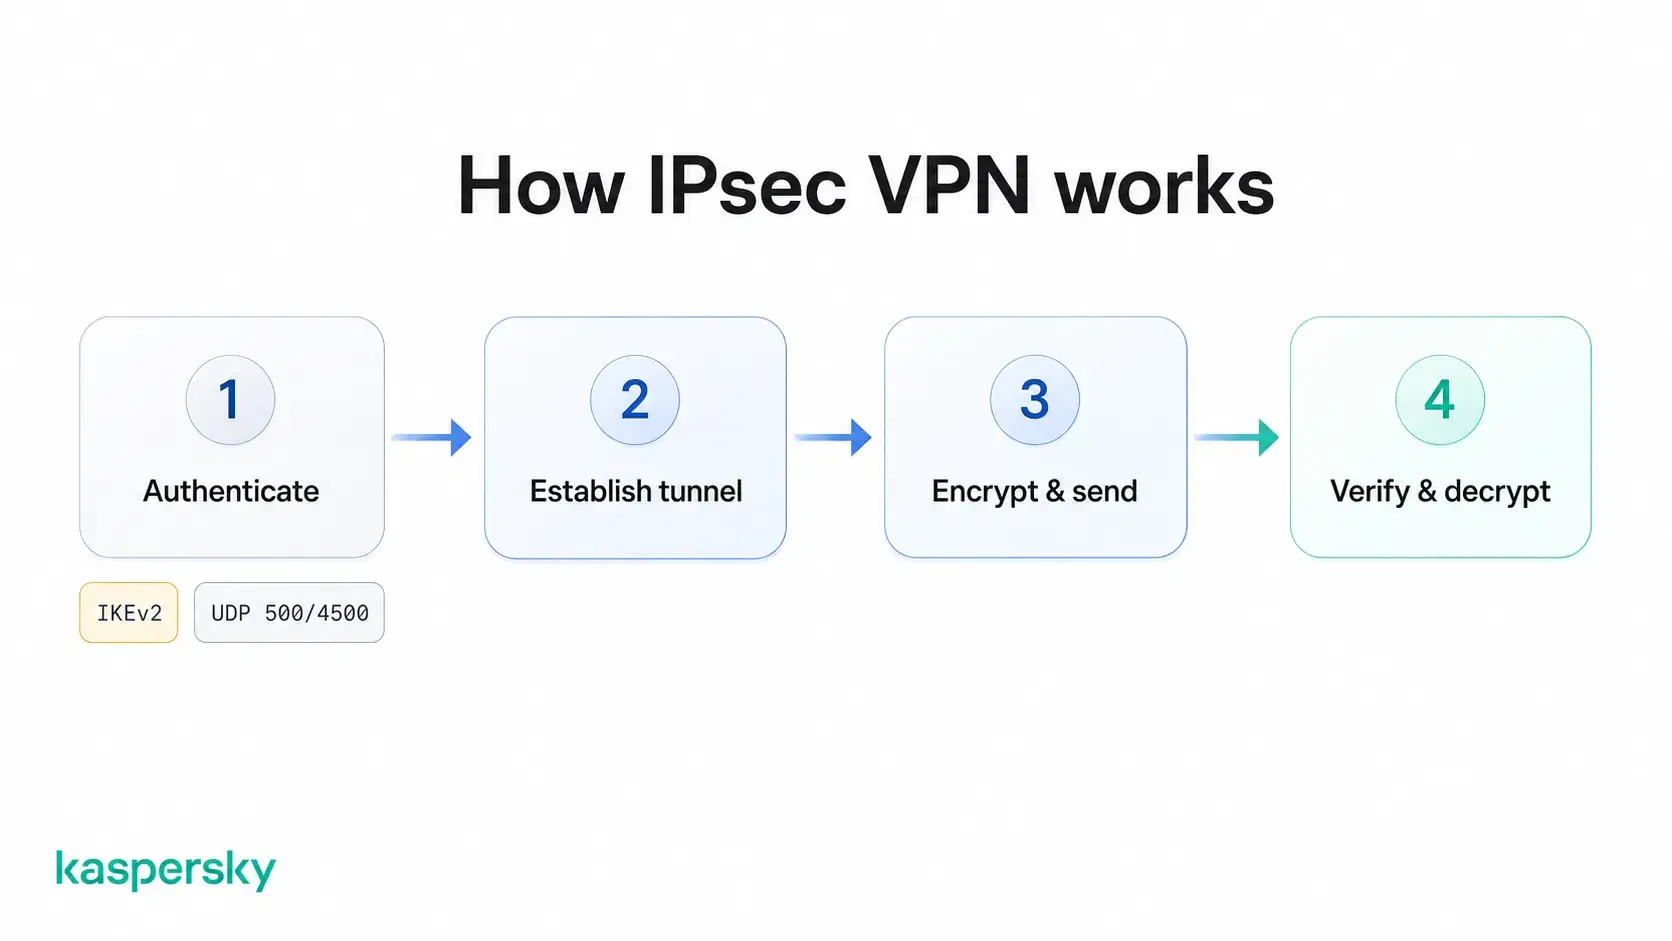
- การตรวจสอบสิทธิ์และการเจรจาต่อรอง: ปลายทางทั้งสองจะพิสูจน์ตัวตนซึ่งกันและกัน จากนั้นจึงตกลงเกี่ยวกับอัลกอริทึมการเข้ารหัสและความสมบูรณ์ที่จะใช้ รวมถึงคีย์ที่ใช้ร่วมกัน
- การสร้างอุโมงค์: เมื่อตกลงเงื่อนไขกันแล้ว ทั้งสองฝ่ายจะเปิดการเชื่อมต่อที่ได้รับการป้องกันและบันทึกการตั้งค่าที่ตกลงกันไว้เป็นการเชื่อมโยงความปลอดภัย ซึ่งเป็นกฎที่ใช้ร่วมกันสำหรับอุโมงค์นั้น
- การเข้ารหัสและการส่ง: แพ็กเก็ตขาออกจะถูกเข้ารหัสและห่อหุ้มก่อนที่จะออกจากอุปกรณ์ของคุณ จากนั้นจึงส่งผ่านอินเทอร์เน็ตเหมือนกับการรับส่งข้อมูลอื่นๆ
- การถอดรหัสที่ปลายทาง: ปลายทางที่รับจะตรวจสอบแพ็กเก็ตเพื่อหาการเปลี่ยนแปลง ถอดรหัส และส่งข้อมูลต้นฉบับต่อไป
การแลกเปลี่ยนคีย์อินเทอร์เน็ต (IKE) ทำงานในสองขั้นตอนแรก และ IKEv2 เป็นเวอร์ชันที่ใช้กันทั่วไปในปัจจุบัน การเจรจาต่อรองนั้นโดยปกติจะทำงานผ่านพอร์ต UDP 500 หากอุปกรณ์ของคุณอยู่หลังเราเตอร์ที่ทำการ NAT ทั้งสองฝ่ายจะเปลี่ยนไปใช้ NAT Traversal (NAT-T) ซึ่งจะห่อหุ้มการแลกเปลี่ยนคีย์และการรับส่งข้อมูลที่เข้ารหัสที่ตามมาใน UDP 4500 เพื่อให้ผ่านเราเตอร์โดยไม่เปลี่ยนแปลง
IPsec ใช้สำหรับอะไร?
IPsec ช่วยรักษาความปลอดภัยของข้อมูลที่ต้องส่งผ่านอินเทอร์เน็ตสาธารณะ การใช้งานที่พบบ่อยที่สุดคือพนักงานที่ทำงานจากระยะไกลเชื่อมต่อกับเครือข่ายสำนักงานผ่านทาง IPsec VPN สำหรับธุรกิจ คือการเชื่อมต่อถาวรระหว่างไซต์ของบริษัท และแอป VPN ที่รองรับ IKEv2/IPsec สำหรับปกป้องการท่องเว็บ Wi-Fi สาธารณะ
VPN IPsec แบบ Site-to-site เทียบกับการเข้าถึงระยะไกล
VPN IPsec แบบ site-to-site เชื่อมต่อเครือข่ายทั้งหมดเข้าด้วยกัน บริษัทที่มีสำนักงานใหญ่และคลังสินค้าอยู่คนละฝั่งเมือง จะติดตั้งเกตเวย์ไว้ที่ปลายแต่ละด้าน และอุโมงค์จะวิ่งระหว่างสองจุดนั้น เครื่องพิมพ์ในคลังสินค้าสามารถเข้าถึงเซิร์ฟเวอร์ที่สำนักงานใหญ่ได้โดยไม่ต้องใช้ซอฟต์แวร์ VPN บนเครื่องพิมพ์เอง เพราะเกตเวย์จะจัดการการเข้ารหัสสำหรับทุกอย่างที่อยู่เบื้องหลัง
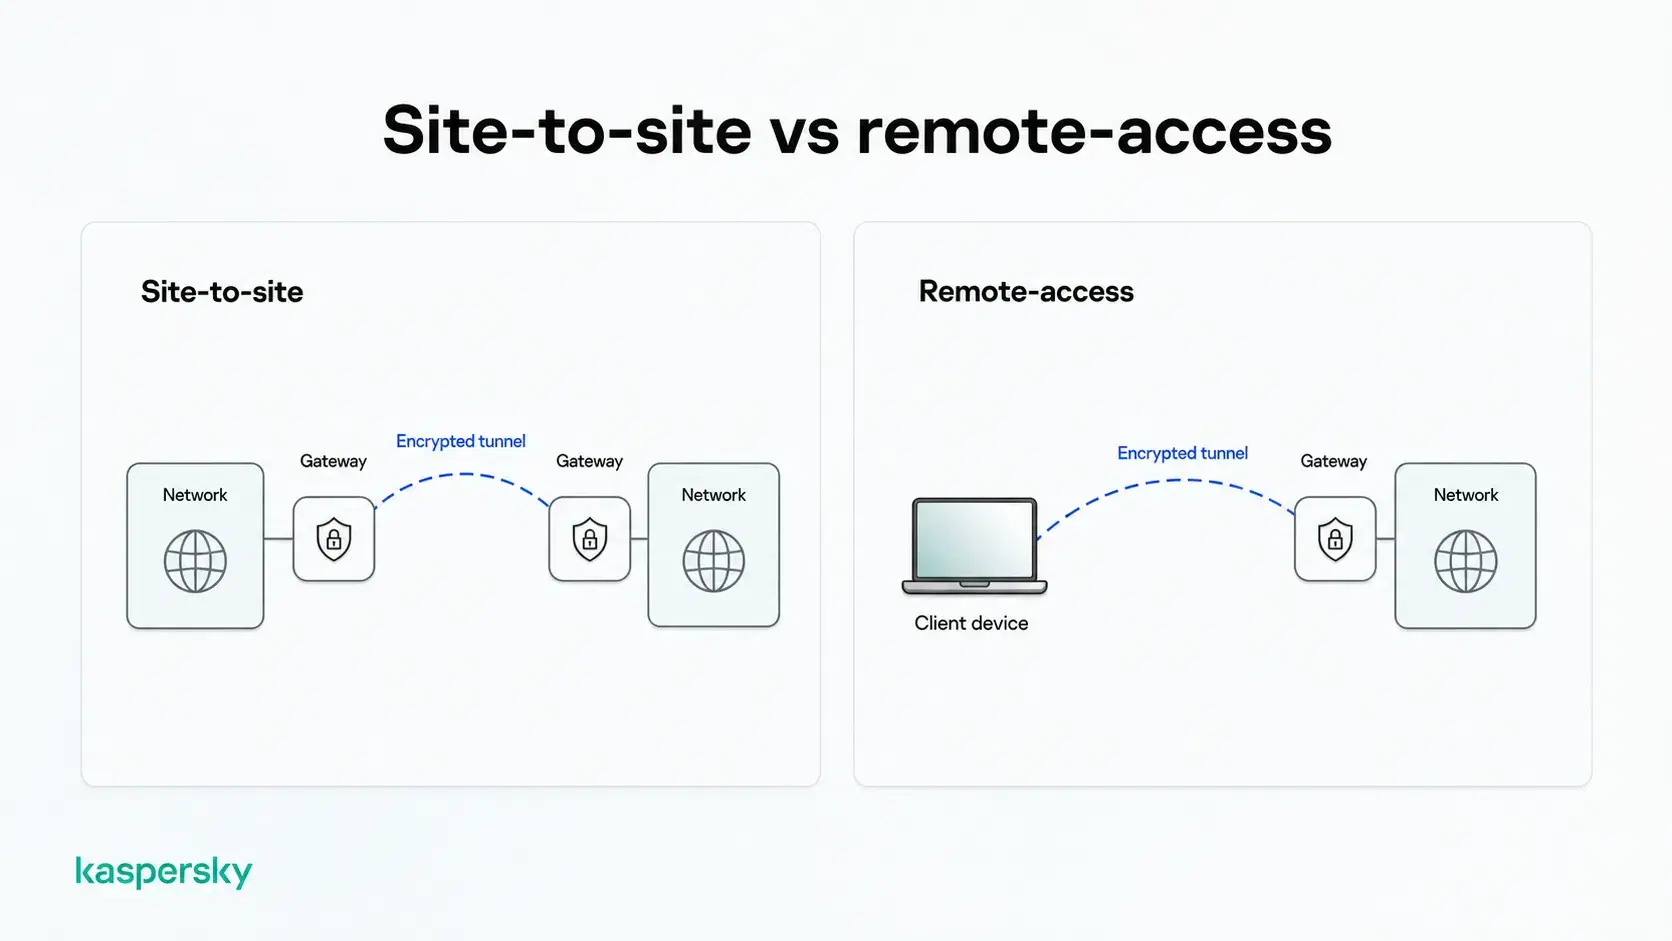
VPN IPsec แบบ remote-access เชื่อมต่ออุปกรณ์เดียวเข้ากับเครือข่ายทั้งหมด ซอฟต์แวร์ไคลเอ็นต์บนแล็ปท็อปของคุณเป็นปลายด้านหนึ่งของอุโมงค์ และเกตเวย์บนเครือข่ายสำนักงานของคุณเป็นปลายอีกด้านหนึ่ง ดังนั้นจึงสามารถเข้าถึงเซิร์ฟเวอร์เดียวกันได้จากห้องพักในโรงแรมเมื่อใดก็ตามที่อุโมงค์ทำงานอยู่
IPsec ใช้โปรโตคอลอะไรบ้าง?
IPsec เป็นชุดของโปรโตคอล:
- ESP (การปกปิดส่วนข้อมูลความปลอดภัย): การเข้ารหัสและการตรวจสอบสิทธิ์ของข้อมูล
- AH (ส่วนหัวการรับรองความถูกต้อง): ตรวจสอบความถูกต้องและความสมบูรณ์ของข้อมูลและส่วนหัว IP ส่วนใหญ่ โดยไม่มีการเข้ารหัสใดๆ
- IKE (Internet Key Exchange): เจรจาการตั้งค่าและสร้างคีย์
คุณอาจสังเกตเห็น "IKEv2/IPsec" ในการตั้งค่า VPN และดูเหมือนว่าจะเป็นตัวเลือกระหว่างสองโปรโตคอล แต่ไม่ใช่: IKEv2 ตั้งค่าการเชื่อมต่อและ IPsec ปกป้องสิ่งที่ส่งผ่าน
ทำไมคุณถึงเห็นแต่ ESP
ESP คือสิ่งที่ปกป้องทราฟฟิกใน VPN IPsec ปัจจุบัน AH ปล่อยให้ข้อมูลของคุณอ่านได้สำหรับทุกคนที่ดักจับมัน โดยให้หลักฐานเพียงว่าแพ็กเก็ตมาจากแหล่งที่คาดไว้และมาถึงโดยไม่เปลี่ยนแปลง
AH ก็จะใช้งานไม่ได้เช่นกันเมื่อมีการแปลที่อยู่เครือข่าย (NAT) อยู่ในเส้นทาง เนื่องจาก AH ปกป้องส่วนของส่วนหัว IP ที่ NAT เขียนใหม่ เราเตอร์บ้านและเครือข่ายมือถือใช้ NAT ดังนั้น AH จึงไม่ค่อยได้ใช้
ความแตกต่างระหว่างโหมดอุโมงค์ IPsec และโหมดการขนส่งคืออะไร?
โหมดอุโมงค์จะห่อหุ้มแพ็กเก็ตดั้งเดิมทั้งหมด รวมถึงส่วนหัว ไว้ในแพ็กเก็ตใหม่ โหมดการขนส่งจะทำการเข้ารหัสเฉพาะส่วนข้อมูล และปล่อยให้ส่วนหัว IP ดั้งเดิมมองเห็นได้ ซึ่งเหมาะสำหรับการรับส่งข้อมูลระหว่างเซิร์ฟเวอร์ภายในศูนย์ข้อมูล
คำว่าอุโมงค์ในที่นี้มีความหมายสองอย่าง ซึ่งทำให้หลายคนสับสน อุโมงค์ IPsec คือการเชื่อมต่อที่ได้รับการป้องกันระหว่างปลายทางสองจุด ในขณะที่ โหมดอุโมงค์ เป็นการตัดสินใจแยกต่างหากเกี่ยวกับส่วนใดของแต่ละแพ็กเก็ตที่จะถูกห่อหุ้ม
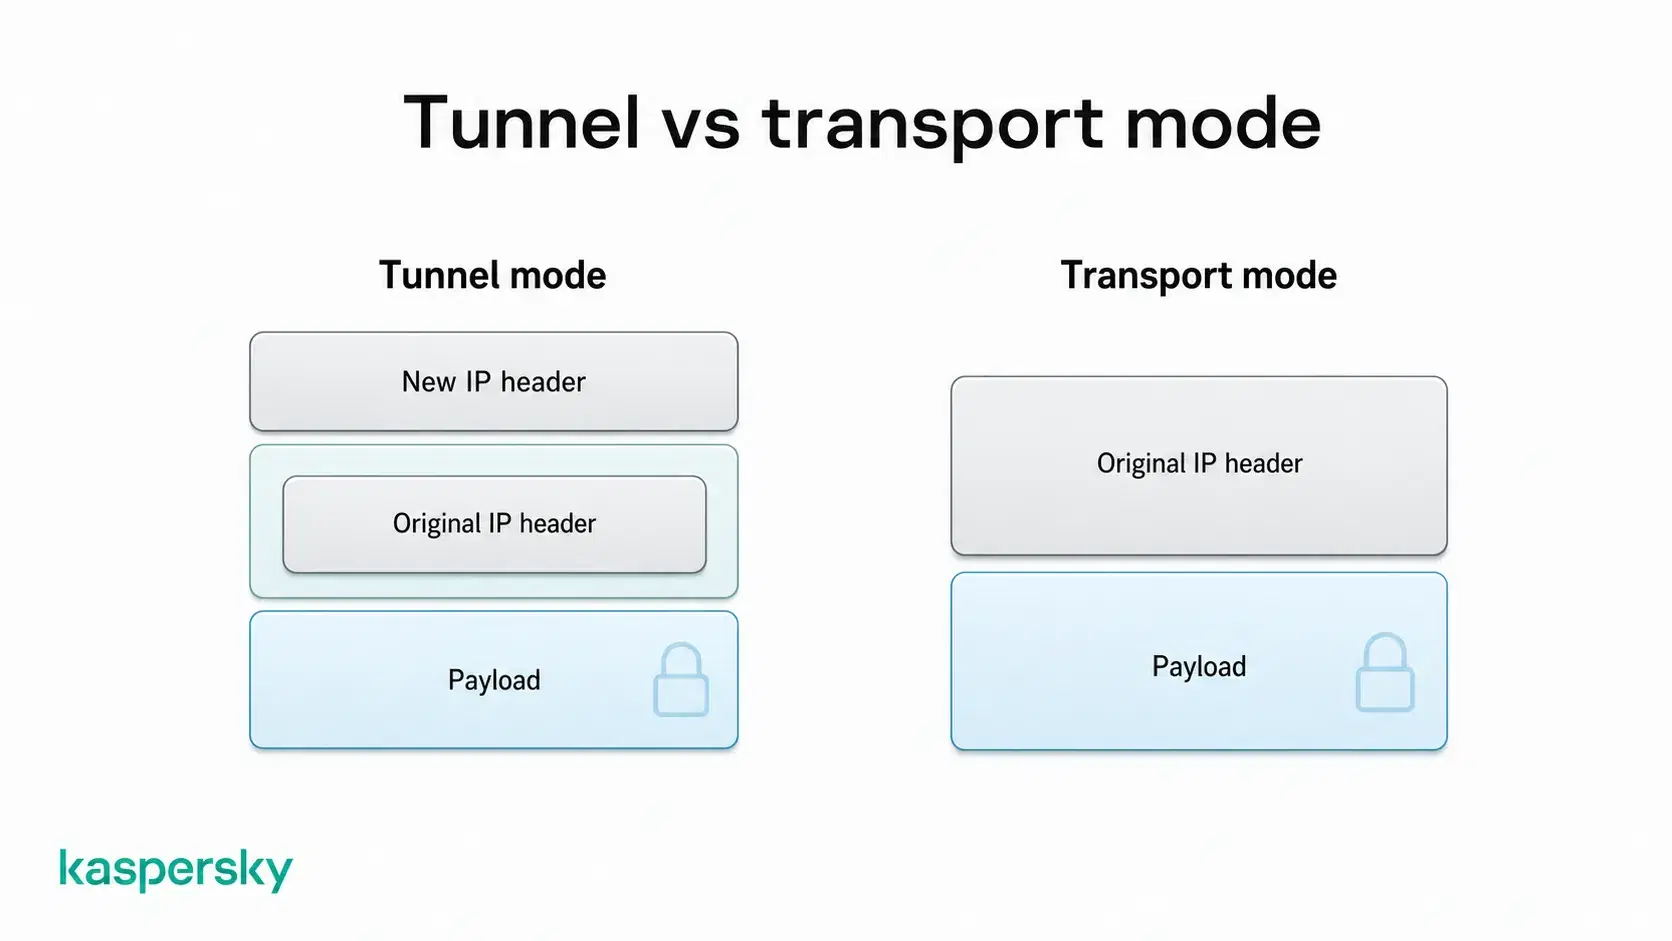
ใครก็ตามที่เฝ้าดูการเชื่อมต่อในโหมดอุโมงค์จะเห็นการรับส่งข้อมูลที่เคลื่อนที่ระหว่างปลายทางสองจุด ไม่ใช่ที่อยู่ที่ซ่อนอยู่ภายใน ในโหมดการขนส่ง ต้นทางและปลายทางจะยังคงมองเห็นได้ชัดเจน เนื่องจากมีการเข้ารหัสเฉพาะส่วนข้อมูลเท่านั้น
|
โหมดอุโมงค์ |
โหมดการขนส่ง |
|
|
ข้อมูลที่ได้รับการปกป้อง |
แพ็กเก็ต IP ดั้งเดิมทั้งหมด |
เพย์โหลดของแพ็กเก็ต |
|
ส่วนหัว IP |
ส่วนหัวดั้งเดิมถูกห่อหุ้ม เพิ่มส่วนหัวใหม่ |
ส่วนหัวดั้งเดิมถูกเก็บไว้และมองเห็นได้ |
|
การใช้งานทั่วไป |
การเชื่อมต่อ VPN ระหว่างอุปกรณ์และเครือข่าย |
การสื่อสารโดยตรงระหว่างโฮสต์ |
ข้อดีและข้อเสียของ IPsec คืออะไร?
IPsec ถูกนำมาใช้งานตั้งแต่ทศวรรษ 1990 ดังนั้นข้อดีข้อเสียจึงได้รับการบันทึกไว้อย่างดี
ข้อดีของ IPsec
- การเข้ารหัสและการตรวจสอบสิทธิ์ที่แข็งแกร่ง การกำหนดค่าปัจจุบันใช้การเข้ารหัสแบบคู่ เช่น ข้อดีของ IPsec คือ การ ใช้ AES ร่วมกับการตรวจสอบสิทธิ์ด้วยใบอนุญาตหรือคีย์ที่ใช้ร่วมกันล่วงหน้า ทำให้แต่ละฝ่ายพิสูจน์ตัวตนได้ก่อนที่ข้อมูลจะเคลื่อนที่
- ครอบคลุมถึงระดับเครือข่าย ไคลเอนต์อีเมล การถ่ายโอนไฟล์ และการสำรองข้อมูลจะเดินทางผ่านเส้นทางที่ได้รับการป้องกันเช่นเดียวกับการรับส่งข้อมูลของเบราว์เซอร์
- ความเป็นอิสระของแอปพลิเคชัน ซอฟต์แวร์ไม่จำเป็นต้องรู้ว่ามี VPN อยู่ ซึ่งเป็นเหตุผลว่าทำไมแอปพลิเคชันทางธุรกิจที่มีมานานหลายสิบปีจึงทำงานบน IPsec ได้โดยไม่ต้องแก้ไข
- มีมาตรฐานที่เผยแพร่แล้ว ข้อกำหนดของ IETF กำหนด IPsec ดังนั้น ไฟร์วอลล์ จากผู้จำหน่ายรายหนึ่งจึงสามารถสร้างอุโมงค์ไปยังเกตเวย์จากผู้จำหน่ายอีกรายหนึ่งได้
ข้อเสียของ IPsec
- คือ ความซับซ้อนในการกำหนดค่า การตั้งค่าหลายสิบรายการต้องตรงกันทั้งสองฝั่ง รวมถึงอัลกอริทึมการเข้ารหัส อายุการใช้งานของคีย์ และตัวระบุ ความไม่ตรงกันเพียงเล็กน้อยก็อาจทำให้การสร้างอุโมงค์หยุดชะงักได้
- ค่าใช้จ่ายในการเข้ารหัสและการห่อหุ้ม ทุกแพ็กเก็ตจะมีไบต์เพิ่มขึ้น ซึ่งอาจทำให้เกิดการแตกกระจายบนลิงก์ที่มี MTU เล็กกว่า
- ความเข้ากันได้กับไฟร์วอลล์และ NAT บางเครือข่ายบล็อกพอร์ตที่ IPsec ใช้ หรือจัดการการแปลงที่อยู่ได้ไม่ดี ซึ่งอาจป้องกันไม่ให้เกิดการเชื่อมต่อเลย
หากไม่มีวิศวกรเครือข่ายคอยช่วยเหลือ การตั้งค่า พอร์ต และพฤติกรรม NAT มักจะเป็นส่วนที่ยากที่สุดในการติดตั้ง VPN IPsec
IPsec ปลอดภัยหรือไม่?
IPsec ปลอดภัยเมื่อตั้งค่าด้วยมาตรฐานปัจจุบัน แต่ไม่ใช่ทุกการตั้งค่าจะปลอดภัยเสมอไป อุปกรณ์รุ่นเก่าอาจยังคงใช้การเข้ารหัสที่ล้าสมัยและเวอร์ชันการแลกเปลี่ยนคีย์แบบเก่า ดังนั้นการป้องกันจึงแตกต่างกันไปในแต่ละการเชื่อมต่อ
ระบบส่วนใหญ่ในปัจจุบันใช้ AES สำหรับการเข้ารหัสร่วมกับ HMAC-SHA-2 เพื่อรักษาความสมบูรณ์ของข้อมูล HMAC-SHA-2 สร้างลายนิ้วมือสั้นๆ ของข้อมูลโดยใช้กุญแจลับ ดังนั้นการเปลี่ยนแปลงใดๆ จะปรากฏขึ้นทันที
ระบบเก่าบางระบบยังคงใช้ DES หรือ MD5 ซึ่งทั้งสองอย่างนี้ไม่ถือว่ามีความปลอดภัยในปัจจุบัน ฮาร์ดแวร์รุ่นเก่าบางรุ่นยังมีกลุ่ม Diffie-Hellman ขนาด 768 หรือ 1024 บิต Diffie-Hellman คือวิธีการที่ทั้งสองฝ่ายตกลงกันในกุญแจร่วมโดยไม่ต้องส่งกุญแจ และกลุ่มคือขนาดของกลุ่มตัวเลขที่ใช้ในการตกลง กลุ่มขนาดเล็กให้การป้องกันการโจมตีน้อยกว่า ซึ่งเป็นเหตุผลว่าทำไมการกำหนดค่าสมัยใหม่จึงใช้กลุ่ม Diffie-Hellman ที่แข็งแกร่งกว่าแทนที่จะใช้กลุ่มขนาดเล็กที่พบในระบบเก่า
การแลกเปลี่ยนกุญแจเป็นอีกสิ่งหนึ่งที่ต้องตรวจสอบ IKEv1 ซึ่งเปิดตัวในปี 1998 มีจุดอ่อนที่ทราบกันดีในบางโหมด ที่ร้ายแรงที่สุดคือโหมด aggressive ซึ่งเป็นการจับมือที่สั้นลงซึ่งแลกจำนวนข้อความกับความเร็ว ข้อมูลดังกล่าวเปิดเผยมากพอที่ผู้โจมตีจะสามารถดักจับการสนทนาและเดารหัสผ่านที่ใช้ร่วมกันบนเครื่องของตนเองได้ โดยไม่จำกัดจำนวนครั้งในการลอง การโจมตีแบบดาวน์เกรด คือการที่ผู้โจมตีเข้าไปแทรกแซงการเจรจาเริ่มต้น เพื่อให้ทั้งสองฝ่ายตกลงใช้การเข้ารหัสแบบเก่าที่พวกเขายังคงรองรับอยู่ IETF) ได้ยกเลิกการใช้งาน IKEv1 อย่างเป็นทางการ ในปี 2023 และย้ายไปอยู่ในสถานะเอกสารประวัติศาสตร์
IKEv2 เจรจาได้อย่างปลอดภัยกว่าและมีประสิทธิภาพในการเปลี่ยนคีย์ (rekeying) ดีกว่า ซึ่งเป็นการเปลี่ยนคีย์ใหม่ตามกำหนดเวลาในระหว่างเซสชัน นอกจากนี้ยังเพิ่ม MOBIKE ซึ่งจะช่วยรักษาการเชื่อมต่ออุโมงค์ที่สร้างไว้เมื่อที่อยู่ IP ของอุปกรณ์ของคุณเปลี่ยนแปลง ดังนั้นโทรศัพท์ที่เปลี่ยนจาก Wi-Fi ไปใช้ข้อมูลมือถือจะยังคงเชื่อมต่ออยู่แทนที่จะหลุดและสร้างการเชื่อมต่อใหม่
ในฐานะผู้ใช้ตามบ้าน คุณไม่สามารถเลือกการตั้งค่าเหล่านี้ได้ด้วยตนเอง แอป VPN หรือทีมไอทีของนายจ้างของคุณจะเป็นผู้เลือก สิ่งสำคัญคือซอฟต์แวร์ต้องเป็นเวอร์ชันล่าสุดและได้รับการอัปเดตอย่างต่อเนื่อง เนื่องจากนั่นคือสิ่งที่ทำให้การเข้ารหัสและการแลกเปลี่ยนคีย์ทันสมัยอยู่เสมอ
ผ่านการทดสอบและได้รับรางวัลจากห้องปฏิบัติการชั้นนำของอุตสาหกรรม
ความแตกต่างระหว่าง IPsec และ SSL VPN คืออะไร?
IPsec ช่วยให้อุปกรณ์สามารถเข้าถึงเครือข่ายระยะไกลได้ในระดับเครือข่าย โดยปริมาณการใช้เครือข่ายจะถูกส่งผ่านอุโมงค์ที่ได้รับการป้องกันตามการกำหนดค่า VPN โดยทั่วไปแล้ว SSL VPN ที่ใช้งานผ่านเบราว์เซอร์จะให้สิทธิ์การเข้าถึงทรัพยากรที่เลือกไว้ เช่น เว็บไซต์ภายในองค์กร
IPsec ทำงานในระดับต่ำ คือที่เลเยอร์เครือข่าย ดังนั้นจึงสามารถปกป้องทุกสิ่งที่อุปกรณ์ส่งได้ ส่วน SSL VPN ทำงานในระดับที่สูงกว่า โดยใช้ TLS ซึ่งเป็นเทคโนโลยีที่เข้ารหัสการเชื่อมต่อของคุณไปยังเว็บไซต์ธนาคาร ดังนั้นเมื่ออุโมงค์ IPsec ทำงาน อุปกรณ์จะทำงานราวกับว่าเสียบเข้ากับเครือข่ายระยะไกลโดยตรง ในทางกลับกัน SSL VPN ที่ทำงานบนเว็บเบราว์เซอร์จะเปิดพอร์ทัลไปยังชุดทรัพยากรที่กำหนดไว้ เช่น หน้าเว็บอินทราเน็ตหรือแอปพลิเคชันภายในเดียว และตัวอุปกรณ์เองจะไม่เข้าร่วมเครือข่าย SSL VPN บางตัวทำงานโดยใช้ไคลเอ็นต์และส่งข้อมูลทั้งหมดเหมือนกับ IPsec ดังนั้นเวอร์ชันพอร์ทัลจึงไม่ใช่แบบเดียว
IPsec ต้องการการกำหนดค่าที่ตรงกันทั้งสองฝั่ง แม้ว่าไคลเอ็นต์จะถูกสร้างไว้ในระบบปฏิบัติการแล้วก็ตาม ในขณะที่ SSL VPN ที่ทำงานบนเว็บเบราว์เซอร์มักจะทำงานได้โดยไม่ต้องติดตั้งอะไรเลย ข้อมูลของมันจะผ่านพอร์ต TCP 443 ซึ่งเป็นพอร์ตเดียวกับที่ใช้กันทั่วไปสำหรับข้อมูล HTTPS ซึ่งได้รับอนุญาตอย่างกว้างขวางในเครือข่ายและไฟร์วอลล์ สิ่งนี้ทำให้ SSL VPN ที่ทำงานบนเว็บเบราว์เซอร์ใช้งานได้ง่ายขึ้นในเครือข่ายที่มีข้อจำกัด เช่น Wi-Fi ของโรงแรมหรือสนามบิน ซึ่งข้อมูล IPsec อาจถูกบล็อก
บทความที่เกี่ยวข้อง:
- VPN คืออะไรและทำงานอย่างไร?
- VPN ช่วยปกป้องฉันทางออนไลน์ได้อย่างไร?
- การเข้ารหัสข้อมูลคืออะไร?
- วิธีหลีกเลี่ยงความเสี่ยงด้านความปลอดภัยของ Wi-Fi สาธารณะ
ผลิตภัณฑ์ที่เกี่ยวข้อง:
คำถามที่พบบ่อย
IPsec ใช้พอร์ตอะไรบ้าง?
IKE ทำงานบน UDP 500 และ NAT traversal จะย้ายการแลกเปลี่ยนคีย์และทราฟฟิกที่มีการเข้ารหัสตามมาไปยัง UDP 4500 ESP และ AH ไม่ใช่พอร์ตเลย แต่เป็นโปรโตคอล IP 50 และ 51 ไฟร์วอลล์ต้องอนุญาตโปรโตคอลเหล่านี้ มิฉะนั้นอุโมงค์จะไม่เกิดขึ้น
VPN IPsec ทำให้การเชื่อมต่อช้าลงหรือไม่?
ใช่ ช้าลงเล็กน้อย การเข้ารหัสทุกแพ็กเก็ตใช้ CPU เล็กน้อย และทราฟฟิกจะผ่านเซิร์ฟเวอร์ VPN คนส่วนใหญ่จะไม่สังเกตเห็นอะไรขณะท่องเว็บหรือสตรีมมิ่ง ระยะทางไปยังเซิร์ฟเวอร์จะเพิ่มความหน่วง ซึ่งส่งผลต่อความเร็วมากกว่าโปรโตคอล
IPsec ส่งผลต่อ MTU และ MSS อย่างไร?
IPsec เพิ่มขนาดประมาณ 50 ถึง 70 ไบต์ต่อแพ็กเก็ต ซึ่งอาจทำให้เกิดการแบ่งส่วนแพ็กเก็ต ผู้ดูแลระบบจะจำกัด MSS ของ TCP เพื่อชดเชย แต่ไม่มีตัวเลขมาตรฐาน: ขึ้นอยู่กับการเข้ารหัส การเปิดใช้งาน NAT traversal และ MTU ของลิงก์พื้นฐาน
IPsec ใช้การเข้ารหัสแบบสมมาตรหรือแบบอสมมาตร?
ทั้งสองแบบ IKE ใช้การเข้ารหัสแบบไม่สมมาตร ซึ่งเป็นการแลกเปลี่ยนแบบ Diffie-Hellman ที่ช่วยให้ทั้งสองฝ่ายสามารถหาค่าลับร่วมกันได้โดยไม่ต้องส่งค่าลับนั้นออกไป ค่าลับนั้นจะถูกนำไปใช้ในการเข้ารหัสแบบสมมาตรที่เร็วกว่า ซึ่งโดยทั่วไปคือ AES เพื่อปกป้องข้อมูลของคุณ