ทำไมธุรกิจขนาดเล็กจึงเป็นเป้าหมายที่น่าสนใจของแฮ็กเกอร์?
ธุรกิจขนาดเล็กดึงดูดแฮ็กเกอร์เพราะจัดการข้อมูลมีมูลค่าและการทำธุรกรรมทางการเงิน แต่มีทรัพยากรจำกัดในการปกป้องระบบ ผู้ร้ายไซเบอร์จึงมองหาโอกาสเหล่านี้เพื่อขโมยเงิน บุกบัญชี หรือใช้เป็นจุดเข้าถึงองค์กรที่ใหญ่กว่า.
ไม่ได้หมายความว่าการโจมตีทั้งหมดมุ่งตรงไปยังบริษัทใดบริษัทหนึ่งเสมอไป การโจมตีจำนวนมากเป็นแบบอัตโนมัติหรือกระจายวงกว้าง โดยผู้โจมตีใช้เครื่องมือค้นหาระบบที่เปิดเผยหรือช่องโหว่ด้านความปลอดภัยทั่วไป ขณะที่บางการโจมตีถูกตั้งใจมุ่งเป้าหมายธุรกิจ พนักงาน ความสัมพันธ์กับผู้จัดหาหรือกระบวนการชำระเงินโดยเฉพาะ.
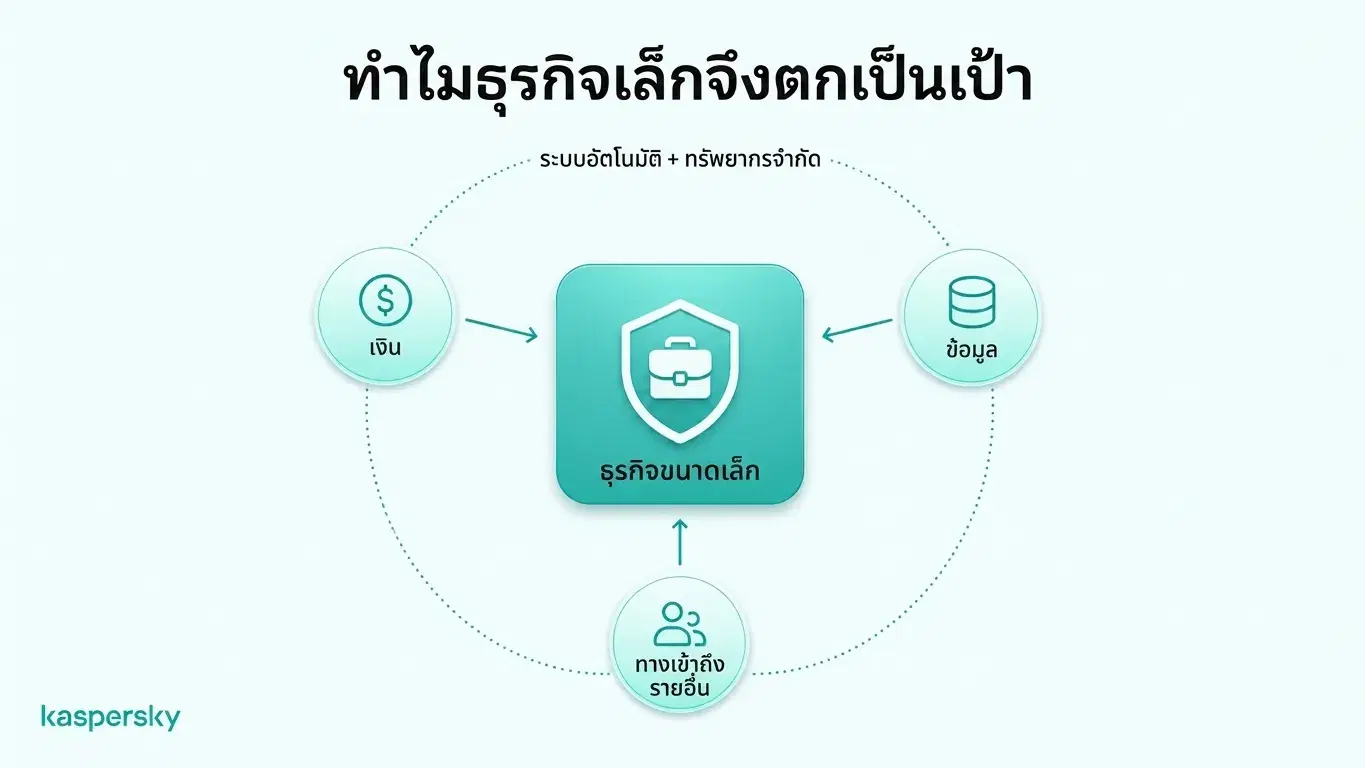
แรงจูงใจด้านเงินเป็นหนึ่งในสาเหตุชัดเจน ผู้โจมตีอาจพยายามขโมยจากบัญชีธุรกิจ หรือทำการฉ้อโกงทางการเงินประเภทอื่น การเรียกค่าไถ่ก็เป็นวิธีที่ผู้ร้ายสามารถพยายามเข้าถึงเงินโดยตรงได้.
ธุรกิจขนาดเล็กอาจเก็บข้อมูลมีค่า เช่น รายละเอียดลูกค้า ข้อมูลพนักงาน ข้อมูลรับรองการเข้าใช้งาน และข้อมูลทางการค้าที่ละเอียดอ่อน ความสัมพันธ์กับองค์กรใหญ่กว่าก็ทำให้ธุรกิจขนาดเล็กเป็นเป้าหมาย เพราะผู้โจมตีอาจใช้ซัพพลายเออร์หรือพันธมิตรที่ถูกบุกรุกเป็นทางผ่านเพื่อเข้าถึงเป้าหมายอื่นๆ ได้.
อีกปัจจัยคือทรัพยากร บริษัทขนาดเล็กอาจมีการสนับสนุน IT จำกัดและมักมีขั้นตอน ความปลอดภัยทางไซเบอร์ น้อยกว่า นั่นไม่ได้หมายความว่าธุรกิจขนาดเล็กจะไม่ปลอดภัยโดยอัตโนมัติ แต่จะทำให้จุดอ่อนทั่วไปตรวจพบและแก้ไขได้ช้าลง.
สิ่งสำคัญที่ควรรู้:
- ธุรกิจขนาดเล็กอาจถูกโจมตีโดยตรง แต่การโจมตีจำนวนมากเป็นแบบอัตโนมัติหรือฉวยโอกาสมากกว่าจะมุ่งเป้าไปที่บริษัทใดบริษัทหนึ่งโดยเฉพาะ.
- ผู้ร้ายไซเบอร์อาจมีแรงจูงใจจากการชำระเงินฉ้อโกง การเรียกค่าไถ่ การเข้าถึงบัญชีธุรกิจ หรือข้อมูลลูกค้าและข้อมูลบริษัทที่มีมูลค่า.
- อีเมลธุรกิจ ข้อมูลรับรองพนักงาน บันทึกลูกค้า และความสัมพันธ์กับผู้จัดหาสามารถทำให้บริษัทขนาดเล็กเป็นเป้าหมายที่คุ้มค่าแก่การโจมตี.
- การเชื่อมโยงกับองค์กรขนาดใหญ่ยังสร้างความเสี่ยงห่วงโซ่อุปทาน ที่ทำให้ธุรกิจขนาดเล็กเป็นสะพานเชื่อมที่มีประโยชน์สำหรับโจมตีเป้าหมายอื่นๆ.
- ทรัพยากร IT จำกัดและขั้นตอนความปลอดภัยที่ไม่เพียงพอสามารถเพิ่มความเสี่ยงหากปล่อยให้ช่องโหว่ทั่วไปไม่ได้รับการแก้ไข.
- การป้องกันพื้นฐาน เช่น MFA, รหัสผ่านที่ไม่ซ้ำกัน การอัปเดตความปลอดภัย ความปลอดภัยของจุดสิ้นสุด (Endpoint security) การสร้างความตระหนักแก่พนักงาน และการสำรองข้อมูลที่ผ่านการทดสอบ สามารถลดความเสี่ยงที่พบบ่อยได้มาก.
แฮ็กเกอร์โจมตีธุรกิจขนาดเล็กอย่างไร?
แฮ็กเกอร์มักโจมตีธุรกิจขนาดเล็กผ่านฟิชชิ่ง (Phishing) — การหลอกลวงทางอีเมลหรือข้อความเพื่อขโมยข้อมูล — วิศวกรรมสังคม ข้อมูลรับรองที่ถูกขโมย มัลแวร์ แรนซัมแวร์ (มัลแวร์เรียกค่าไถ่) และซอฟต์แวร์ที่ยังไม่ได้อัปเดต วิธีการเหล่านี้ช่วยให้ผู้โจมตีเข้าถึงบัญชีธุรกิจ ข้อมูลสำคัญ หรือระบบที่สำคัญโดยไม่จำเป็นต้องใช้เทคนิคซับซ้อนเสมอไป.
ฟิชชิ่งและการปลอมแปลงอีเมลธุรกิจ
อีเมลฟิชชิ่ง หน้าล็อกอินปลอม การแอบอ้าง และรูปแบบอื่นของวิศวกรรมสังคมมักถูกใช้เพื่อขโมยข้อมูลรับรองหรือชักจูงให้จ่ายเงิน.
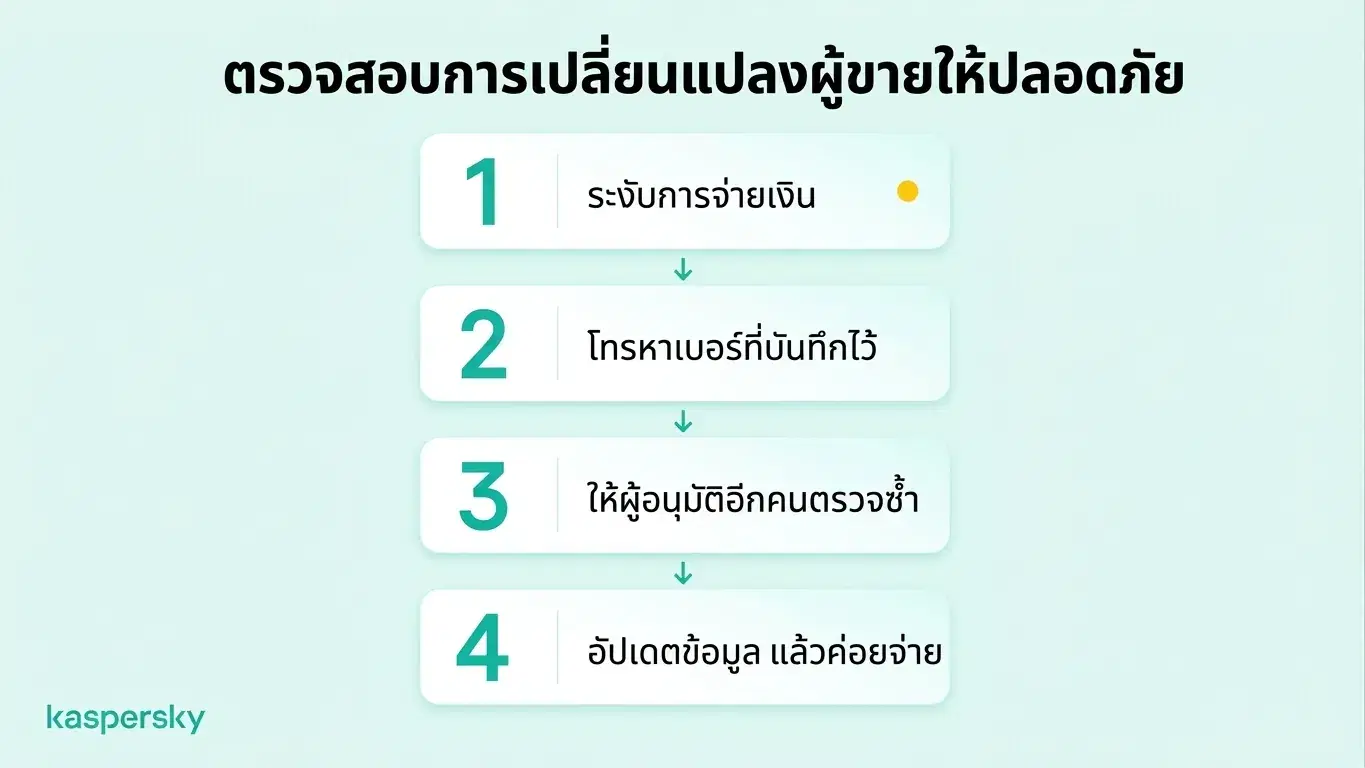
ตัวอย่างทั่วไปคือใบแจ้งหนี้จากผู้จัดส่งปลอม ผู้โจมตีอาจแอบอ้างเป็นผู้จัดหาที่รู้จักและส่งใบแจ้งหนี้ที่ดูเหมือนของจริง แต่มีข้อมูลบัญชีธนาคารต่างออกไป หากไม่มีการยืนยันการเปลี่ยนแปลงด้วยช่องทางที่เชื่อถือได้ ธุรกิจอาจโอนเงินให้ผู้โจมตีโดยตรง.
มัลแวร์และแรนซัมแวร์
มัลแวร์ สามารถขโมยข้อมูล เฝ้าดูการใช้งาน หรือให้ผู้โจมตีเข้าถึงอุปกรณ์โดยไม่ได้รับอนุญาต แรนซัมแวร์สามารถเข้ารหัสไฟล์ธุรกิจและขัดขวางการดำเนินงาน บางการโจมตีแรนซัมแวร์ยังขโมยข้อมูลสำคัญแล้วขู่จะเปิดเผยข้อมูลหากไม่จ่ายค่าไถ่.
ข้อมูลรับรองที่ถูกบุกรุก
รหัสผ่านที่อ่อนแอหรือถูกบุกรุกอาจทำให้ผู้โจมตีเข้าถึงอีเมลธุรกิจและบัญชีอื่นๆ เมื่อเข้าไปได้ พวกเขาอาจอ่านข้อความ แอบอ้างพนักงาน หรือใช้บัญชีที่เชื่อถือได้เพื่อโจมตีลูกค้าและผู้จัดหา.
ช่องโหว่ของซอฟต์แวร์
แอปพลิเคชันที่ยังไม่ได้แพ็ตช์และเครื่องมือการเข้าถึงระยะไกลที่ไม่ปลอดภัยสามารถสร้างจุดเข้าไปยังระบบธุรกิจ การรักษาซอฟต์แวร์ให้ได้รับการสนับสนุนและอัปเดตจะช่วยปิดช่องโหว่ที่ทราบแล้วก่อนที่ผู้โจมตีจะใช้ประโยชน์ได้.
เมื่อธุรกิจขนาดเล็กถูกแฮ็กจะเกิดอะไรขึ้น?
การโจมตีทางไซเบอร์ที่ประสบผลสำเร็จอาจทำให้ธุรกิจขนาดเล็กรับความเสียหายทางการเงิน ขัดขวางการดำเนินงานประจำวัน เปิดเผยข้อมูลที่ละเอียดอ่อน และทำลายความเชื่อมั่นของลูกค้า ผลกระทบอาจรุนแรงเป็นพิเศษสำหรับบริษัทที่มีทุนสำรองหรือทรัพยากรฟื้นฟูจำกัด.
ความสูญเสียทางการเงินมักเป็นสิ่งที่ต้องพิจารณาก่อน ค่าใช้จ่ายอาจมาจากการชำระเงินฉ้อโกง งานฟื้นฟูการทำงาน การสูญเสียรายได้ ระบบทดแทน หรือค่าไถ่ ค่าใช้จ่ายเหล่านี้อาจหนักหน่วงต่อธุรกิจขนาดเล็กหลายแห่ง.
การหยุดชะงักของการปฏิบัติงานเป็นสิ่งที่ยากสำหรับธุรกิจขนาดเล็ก หากบัญชีที่สำคัญ ไฟล์ ระบบชำระเงิน หรือบริการคลาวด์ไม่สามารถใช้งานได้ การดำเนินงานประจำวันอาจหยุดชะงัก โดยที่ไม่มีการสนับสนุน IT เฉพาะด้าน การกู้คืนและกลับสู่สภาวะปกติอาจต้องใช้เวลานานขึ้น.
การโจมตีทางไซเบอร์ยังอาจทำให้เกิด การละเมิดข้อมูล ที่เปิดเผยข้อมูลลูกค้า พนักงาน หรือข้อมูลลับของบริษัท ขึ้นอยู่กับข้อมูลที่เกี่ยวข้องและกฎหมายที่ใช้บังคับ ธุรกิจอาจต้องสืบสวน เหตุการณ์ แจ้งผู้ได้รับผลกระทบ หรือรายงานต่อหน่วยงานที่เกี่ยวข้อง.
ลูกค้าและพันธมิตรธุรกิจอาจสูญเสียความเชื่อมั่นหากข้อมูลสำคัญถูกเปิดเผยหรือการให้บริการถูกรบกวน ซึ่งเป็นผลกระทบที่ทำลายได้สำหรับอลงานขนาดเล็กที่พึ่งพาลูกค้าประจำและความสัมพันธ์ระยะยาว.
ธุรกิจขนาดเล็กจะป้องกันตัวเองจากแฮ็กเกอร์ได้อย่างไร?
ธุรกิจขนาดเล็กสามารถลดความเสี่ยงจากการโจมตีทางไซเบอร์ได้โดยการรักษาบัญชีให้ปลอดภัยด้วยรหัสผ่านที่แข็งแรงและ MFA การอัปเดตอุปกรณ์อย่างสม่ำเสมอ ใช้ความปลอดภัยของจุดสิ้นสุด (Endpoint security) และฝึกพนักงานให้รู้จักวิศวกรรมสังคม การสำรองข้อมูลเป็นประจำและมีขั้นตอนรายงานเหตุการณ์ที่ชัดเจนจะช่วยเพิ่มการป้องกันได้อีกระดับหนึ่ง.
รักษาความปลอดภัยบัญชีธุรกิจ ใช้รหัสผ่านที่แข็งแรงและไม่ซ้ำกันสำหรับบัญชีธุรกิจ และเก็บไว้ใน ตัวจัดการรหัสผ่าน ที่เชื่อถือได้ แทนการนำข้อมูลรับรองมาใช้ซ้ำกัน.
การยืนยันตัวตนแบบหลายปัจจัย (MFA) ควรเปิดใช้งานสำหรับบัญชีสำคัญ เช่น อีเมล แพลตฟอร์มคลาวด์ บริการการเงิน และบัญชีผู้ดูแลระบบ พนักงานควรได้รับสิทธิ์เข้าถึงเฉพาะระบบและข้อมูลที่จำเป็นต่อบทบาทของตนเท่านั้น.
ปกป้องอุปกรณ์และซอฟต์แวร์ คอมพิวเตอร์แล็ปท็อป โทรศัพท์ และอุปกรณ์อื่นของธุรกิจควรได้รับการอัปเดตด้านความปลอดภัยอย่างทันท่วงที ความปลอดภัยของจุดสิ้นสุดสามารถช่วยตรวจจับและบล็อกมัลแวร์ แรนซัมแวร์ เว็บไซต์เป็นอันตราย และภัยคุกคามอื่นๆ ซอฟต์แวร์เก่าหรือไม่ได้รับการสนับสนุนควรพิจารณาเปลี่ยนเมื่อมันเปิดทางเข้าถึงระบบสำคัญของบริษัทได้.
ผ่านการทดสอบอิสระและได้รับรางวัลจากห้องปฏิบัติการชั้นนำของอุตสาหกรรม.
พนักงานควรรู้จักวิธีสังเกตฟิชชิ่งและคำขอชำระเงินที่น่าสงสัย ธุรกิจควรสร้างขั้นตอนการยืนยันแบบเรียบง่ายเพื่อให้พนักงานไม่ต้องพึ่งพาอีเมลหรือข้อความเพียงอย่างเดียวในการตัดสินว่าเป็นของจริงหรือไม่.
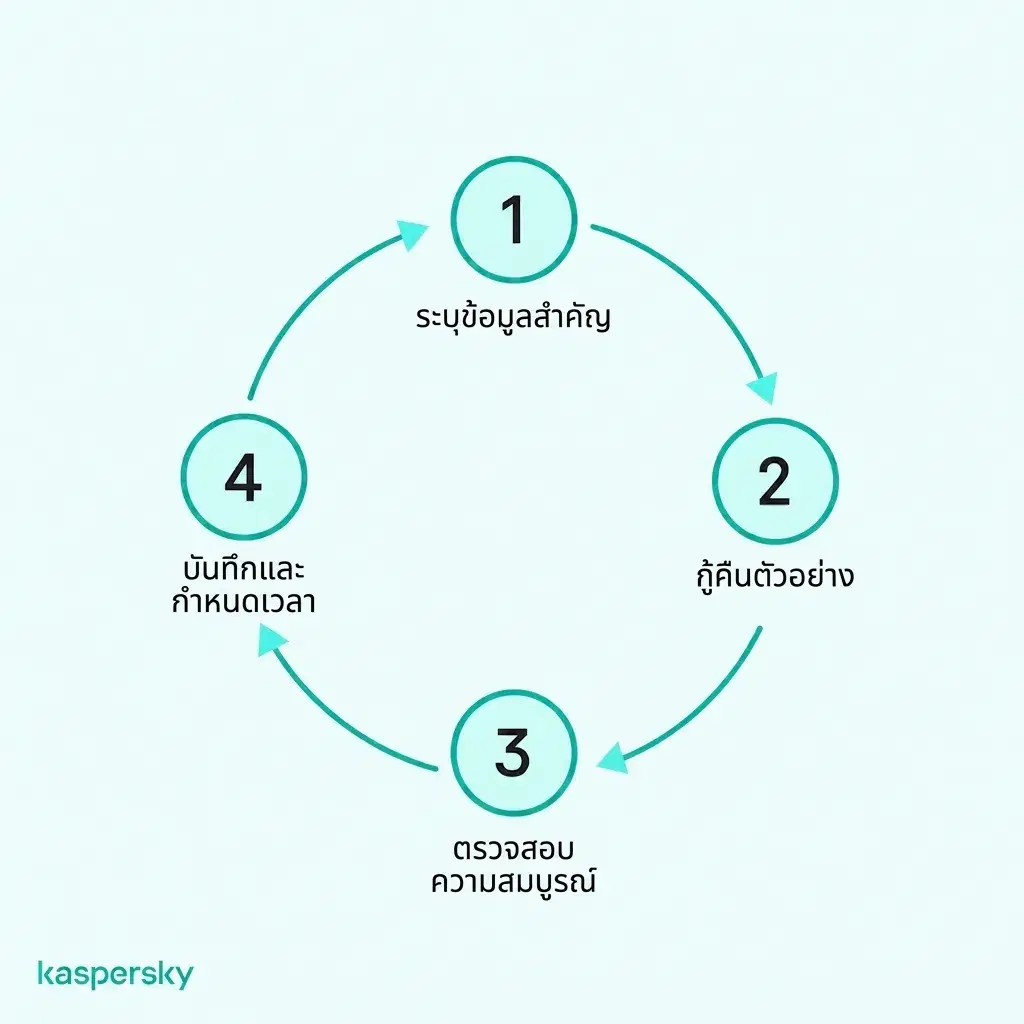
เตรียมพร้อมสำหรับเหตุการณ์ความปลอดภัยที่อาจเกิดขึ้น เก็บ สำเนาสำรอง ของข้อมูลธุรกิจที่สำคัญไว้ในที่ปลอดภัยและทดสอบเป็นระยะเพื่อให้แน่ใจว่าสามารถกู้คืนข้อมูลได้จริง พนักงานควรรู้ว่าจะติดต่อใครหากได้รับข้อความน่าสงสัย สูญเสียอุปกรณ์ หรือสงสัยว่าบัญชีถูกบุกรุก.
บทความที่เกี่ยวข้อง:
- เว็บไซต์หลอกลวงคืออะไร และจะหลีกเลี่ยงเว็บไซต์หลอกลวงได้อย่างไร?
- มัลแวร์ต้องการอะไรเพื่อดำรงอยู่
- วิธีป้องกันการขโมยข้อมูล
- ทำไมความปลอดภัยไซเบอร์สำหรับธุรกิจขนาดเล็กจึงสำคัญต่อการปกป้องของคุณ?
ผลิตภัณฑ์ที่แนะนำ:
FAQs
แฮ็กเกอร์จะโจมตีธุรกิจขนาดเล็กที่ไม่มีเว็บไซต์ได้หรือไม่?
ได้ เว็บไซต์เป็นเพียงหนึ่งในจุดเข้าไปเท่านั้น ผู้โจมตีสามารถมุ่งเป้าไปที่อีเมลธุรกิจ บัญชีคลาวด์ อุปกรณ์ของพนักงาน บริการการเข้าถึงจากระยะไกล รหัสผ่าน และผู้จัดหา แม้บริษัทจะไม่มีเว็บไซต์สาธารณะก็ตาม.
ธุรกิจขนาดเล็กจะตรวจสอบได้อย่างไรว่าผู้โจมตีเข้าถึงระบบแล้ว?
สัญญาณเตือนอาจรวมถึงการแจ้งเตือนการเข้าสู่ระบบที่ไม่คุ้นเคย การเปลี่ยนรหัสผ่านโดยไม่คาดคิด กฎการส่งต่อใหม่ในอีเมล การชำระเงินที่ผิดปกติ ซอฟต์แวร์ที่ไม่รู้จัก หรืออุปกรณ์ทำงานผิดปกติ ซอฟต์แวร์รักษาความปลอดภัยและบันทึกกิจกรรมบัญชีสามารถช่วยระบุการเข้าถึงที่น่าสงสัยได้.
ใครรับผิดชอบด้านความปลอดภัยของคลาวด์?
ความปลอดภัยของคลาวด์เป็นความรับผิดชอบร่วมกันระหว่างผู้ให้บริการและลูกค้าที่ใช้บริการ ผู้ให้บริการมักปกป้องโครงสร้างพื้นฐานคลาวด์พื้นฐาน ขณะที่ลูกค้ายังคงรับผิดชอบด้านความปลอดภัยของบัญชี สิทธิ์การเข้าถึง การตั้งค่า และข้อมูลที่เก็บไว้ การแบ่งความรับผิดชอบที่แน่นอนขึ้นอยู่กับบริการคลาวด์ที่ใช้งาน.
อุตสาหกรรมใดที่มักเป็นเป้าหมายการโจมตีทางไซเบอร์มากที่สุด?
ตาม รายงานการสืบสวนการละเมิดข้อมูลของ Verizon ประจำปี 2026 ภาคการผลิต บริการด้านวิชาชีพ การบริหารภาครัฐ สุขภาพ และการเงิน มีจำนวนการละเมิดข้อมูลที่ยืนยันได้สูง อย่างไรก็ตาม ธุรกิจในทุกอุตสาหกรรมและทุกขนาดต่างเผชิญความเสี่ยงจากการโจมตีทางไซเบอร์.