มิจฉาชีพได้ข้อมูลส่วนตัวของคุณมาได้อย่างไร?
มิจฉาชีพสามารถได้ข้อมูลส่วนตัวมาได้หลายวิธี บางครั้งพวกเขาหลอกลวงให้คนเปิดเผยข้อมูลผ่านข้อความฟิชชิ่ง เว็บไซต์ปลอม การโทรหลอกลวง แบบทดสอบ แบบสอบถาม หรือวิธีการหลอกลวงทางสังคมอื่นๆ ข้อมูลอาจถูกขโมยโดยตรงจากอุปกรณ์โดยใช้มัลแวร์ เปิดเผยในการรั่วไหลของข้อมูล รวบรวมจากแหล่งข้อมูลสาธารณะ หรือได้มาด้วยวิธีการทางกายภาพ เช่น การขโมยข้อมูลบัตรเครดิตหรือจดหมายที่ถูกขโมย
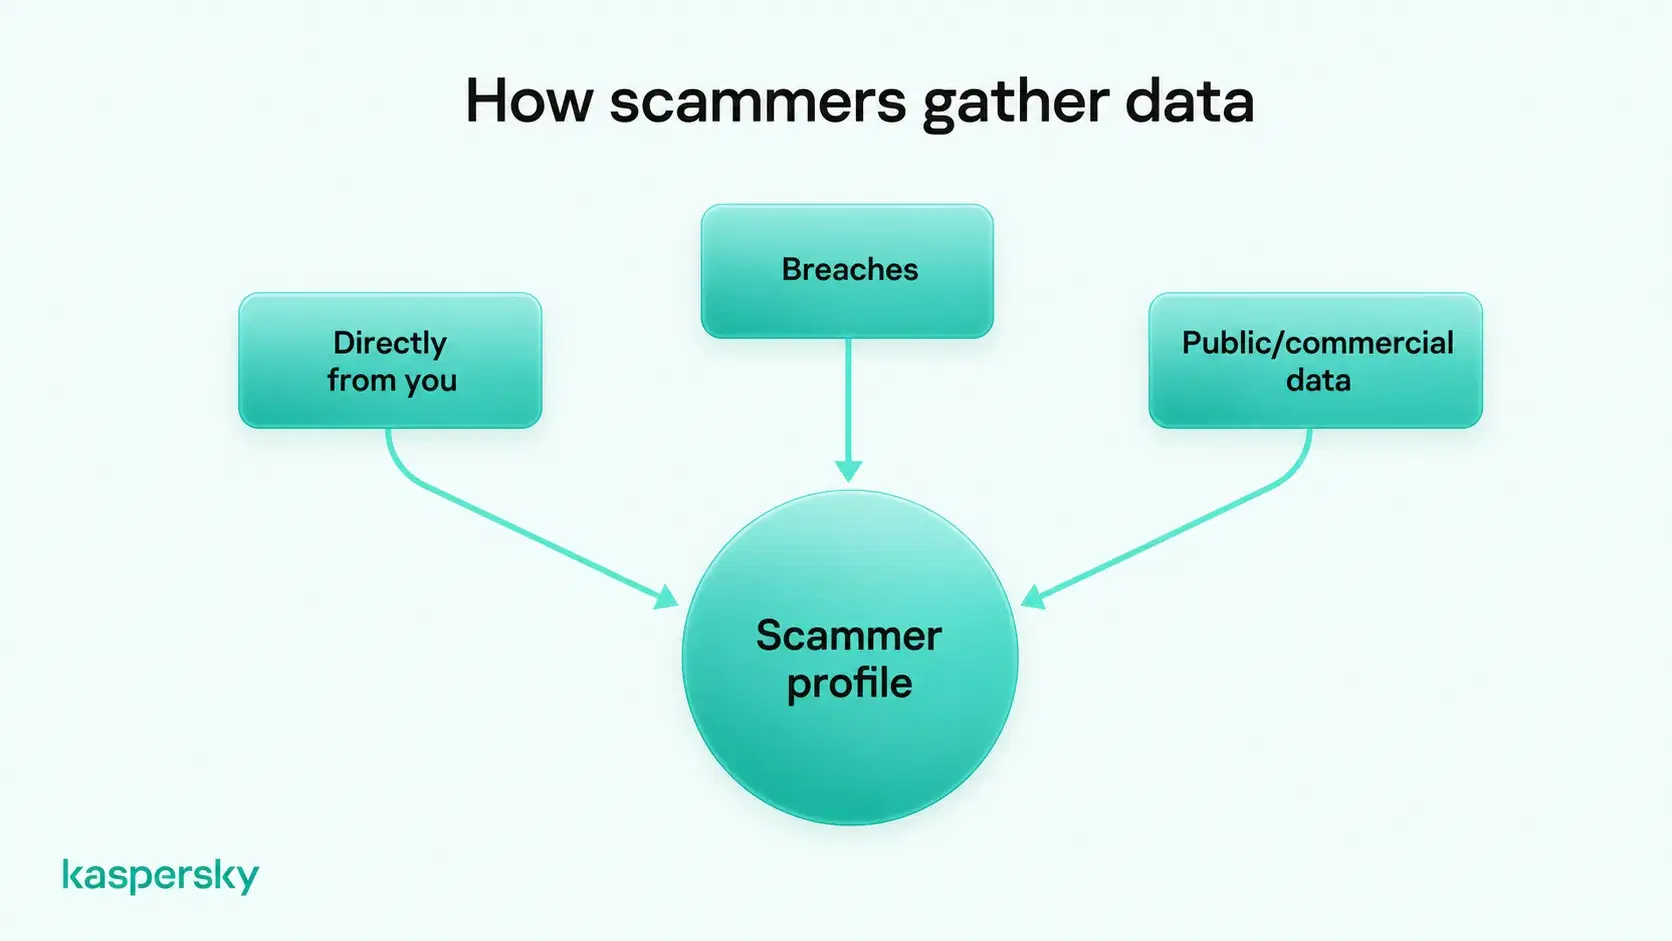
มิจฉาชีพมักรวบรวมข้อมูลจากหลายแหล่งมากกว่าที่จะพึ่งพาการแฮ็กเพียงครั้งเดียว โดยการเชื่อมต่อรายละเอียดเหล่านี้ พวกเขาสามารถเรียนรู้เพิ่มเติมเกี่ยวกับบุคคลและทำให้การหลอกลวงของพวกเขาน่าเชื่อถือยิ่งขึ้น
- โดยทั่วไปแล้วมิจฉาชีพจะได้รับข้อมูลในสามวิธีหลัก ได้แก่ จากเหยื่อโดยตรง ผ่านข้อมูลที่รั่วไหลหรือถูกละเมิด และจากแหล่งข้อมูลสาธารณะหรือแหล่งข้อมูลที่หาได้ในเชิงพาณิชย์
- ข้อมูลต่างๆ สามารถนำมารวมกันเพื่อสร้างโปรไฟล์ที่มีรายละเอียดมากขึ้น ซึ่งเป็นเหตุผลว่าทำไมมิจฉาชีพอาจรู้รายละเอียดส่วนตัวที่แท้จริงอยู่แล้ว
- ผลการวิจัย Kaspersky ในปี 2025 พบว่า 88.5% ของการโจมตีแบบฟิชชิ่งที่วิเคราะห์นั้นมีเป้าหมายเพื่อขโมยข้อมูลประจำตัวบัญชี
- การที่ผู้โทรหรือผู้ส่งข้อความรู้ชื่อ ที่อยู่ บัญชีธนาคาร นายจ้าง หรือข้อมูลจริงอื่นๆ ไม่ได้หมายความว่าบุคคลที่ติดต่อคุณนั้นเป็นบุคคลจริงเสมอไป
- ซอฟต์แวร์รักษาความปลอดภัย การดาวน์โหลดที่เชื่อถือได้ การอัปเดตซอฟต์แวร์ และการแบ่งปันข้อมูลส่วนตัวออนไลน์ให้น้อยลง สามารถลดปริมาณข้อมูลที่มิจฉาชีพจะได้รับ
- รหัสผ่านที่ไม่ซ้ำกันและการตรวจสอบสิทธิ์แบบสองขั้นตอนสามารถทำให้ข้อมูลประจำตัวที่รั่วไหลมีประโยชน์น้อยลงมากหากข้อมูลส่วนตัวถูกเปิดเผย
ฟิชชิ่งและวิศวกรรมสังคม
การหลอกลวงแบบฟิชชิ่งและวิศวกรรมสังคมรูปแบบอื่นๆ อาศัยการบิดเบือนมากกว่า การแฮ็ก ทางเทคนิค มิจฉาชีพอาจส่งอีเมลหรือโทรศัพท์ที่ดูเหมือนมาจากธนาคาร บริษัทจัดส่งสินค้า บริการของรัฐ นายจ้าง หรือองค์กรที่น่าเชื่อถืออื่นๆ
การหลอกลวงเหล่านี้มีหลายรูปแบบ การหลอกลวง แบบ Smishing ใช้ข้อความ การหลอกลวงแบบ Vishing ใช้การโทรด้วยเสียง เว็บไซต์ปลอม ร้านค้าออนไลน์ แบบทดสอบ แบบสำรวจ การแข่งขัน และการแจกของรางวัลก็สามารถออกแบบมาเพื่อรวบรวมข้อมูลส่วนบุคคลได้เช่นกัน
โดยปกติแล้วเป้าหมายคือการชักจูงให้เหยื่อเปิดเผยรายละเอียด เช่น ชื่อผู้ใช้ รหัสผ่าน ข้อมูลการชำระเงิน หรือข้อมูลระบุตัวตนส่วนบุคคล การหลอกลวงอาจกระตุ้นให้ใครบางคนคลิกลิงก์อันตรายหรือให้ผู้โทรเข้าถึงอุปกรณ์จากระยะไกลได้
โปรแกรมขโมยข้อมูลและมัลแวร์อื่นๆ
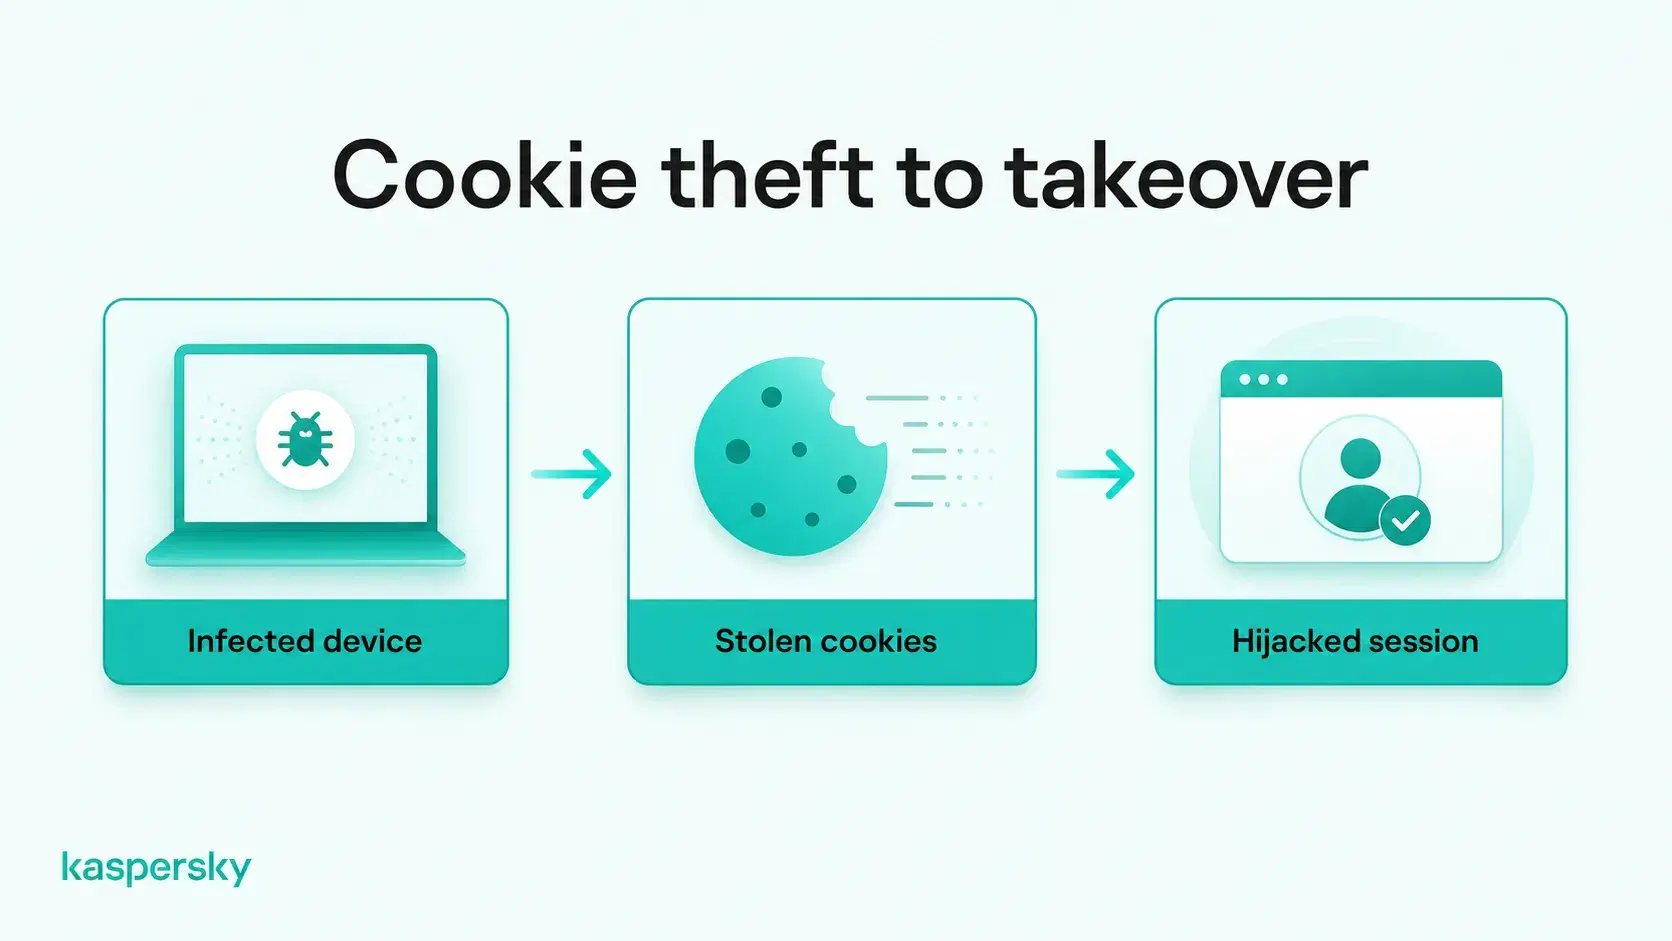
มัลแวร์สามารถรวบรวมข้อมูลส่วนบุคคลได้โดยตรงจากอุปกรณ์ที่มีการติดเชื้อ มัลแวร์ประเภทอินโฟสตีลเลอร์ (Infostealer) ถูกออกแบบมาโดยเฉพาะเพื่อค้นหาและขโมยข้อมูล เช่น รหัสผ่านที่บันทึกไว้ คุกกี้ของเบราว์เซอร์ ราย ละเอียดการชำระเงิน ไฟล์ และข้อมูลสำคัญอื่นๆ
มัลแวร์สามารถแพร่กระจายไปยังอุปกรณ์ต่างๆ ผ่านการดาวน์โหลดอันตราย ไฟล์แนบฟิชชิ่ง เว็บไซต์ที่ถูกบุกรุก หรือแอปพลิเคชันปลอมที่ปลอมตัวเป็นซอฟต์แวร์ที่ถูกต้องตามกฎหมาย
คุกกี้ของเบราว์เซอร์ก็มีค่าเช่นกัน คุกกี้เซสชันที่ถูกขโมยอาจทำให้ผู้โจมตีสามารถเข้าควบคุมเซสชันการเข้าสู่ระบบที่ใช้งานอยู่ได้โดยไม่ต้องป้อนรหัสผ่านอีกครั้ง นี่เป็นเหตุผลหนึ่งที่มัลแวร์บนอุปกรณ์ที่เชื่อถือได้สามารถเปิดเผยข้อมูลมากกว่าแค่ไฟล์ที่จัดเก็บไว้ในเครื่อง
การรั่วไหลของข้อมูล
ข้อมูลส่วนบุคคลอาจถูกเปิดเผยผ่านบริษัทหรือบริการออนไลน์ แม้ว่าบุคคลนั้นจะไม่ได้ทำอะไรผิดก็ตาม
การรั่วไหล ของข้อมูลอาจเปิดเผยที่อยู่อีเมล หมายเลขโทรศัพท์ ชื่อ รหัสผ่าน ข้อมูลการชำระเงิน วันเกิด หรือข้อมูลบัญชีอื่นๆ ข้อมูลประจำตัวที่ถูกขโมยอาจถูกนำไปใช้ซ้ำในการหลอกลวงในภายหลังหรือแม้กระทั่งขายให้กับอาชญากรรายอื่นในดาร์กเว็บ
ข้อมูลที่ถูกละเมิดอาจยังคงมีประโยชน์เป็นเวลานาน แม้ว่ารหัสผ่านเก่าจะไม่ถูกต้องอีกต่อไปแล้ว แต่รายละเอียดอื่นๆ เช่น ที่อยู่อีเมล หมายเลขโทรศัพท์ ที่อยู่บ้าน หรือวันเกิด ยังคงสามารถนำมารวมกับข้อมูลใหม่จากแหล่งอื่นเพื่อการฉ้อโกงตัวตนบางรูปแบบได้
แหล่งข้อมูลสาธารณะและนายหน้าข้อมูล
ไม่ใช่ข้อมูลทั้งหมดที่ผู้หลอกลวงใช้จะถูกขโมย บางส่วนอาจเป็นข้อมูลสาธารณะหรือมีวางจำหน่ายในเชิงพาณิชย์อยู่แล้ว
โปรไฟล์โซเชียลมีเดียสามารถเปิดเผยชื่อ สถานที่ทำงาน ญาติ ตำแหน่ง วันเกิด ความสนใจ แผนการเดินทาง และรายละเอียดส่วนบุคคลอื่นๆ บันทึกสาธารณะ เว็บไซต์ค้นหาบุคคล สมุดรายชื่อ และ ผู้ให้บริการข้อมูล สามารถให้ข้อมูลเพิ่มเติม เช่น รายละเอียดรายชื่อติดต่อ ที่อยู่ และข้อมูลทางประชากรศาสตร์
วิธีการทางกายภาพ
มิจฉาชีพยังสามารถรวบรวมข้อมูลแบบออฟไลน์ได้อีกด้วย การแอบดูขณะกรอกรหัส PIN หรือข้อมูลสำคัญอื่นๆ ในที่สาธารณะ
อุปกรณ์ขโมยข้อมูลบัตรเครดิตสามารถบันทึกรายละเอียดบัตรชำระเงินได้ ในขณะที่จดหมายที่ถูกขโมยอาจมีใบแจ้งยอดบัญชีธนาคาร ข้อมูลบัญชี หรือเอกสารประจำตัว เอกสารที่ถูกทิ้งก็อาจเปิดเผยรายละเอียดส่วนบุคคลที่เป็นประโยชน์ได้ หากไม่ถูกทำลายอย่างปลอดภัย
มิจฉาชีพจะทำอะไรกับข้อมูลส่วนบุคคลของคุณได้บ้าง?
สิ่งที่มิจฉาชีพสามารถทำได้กับข้อมูลส่วนบุคคลนั้นขึ้นอยู่กับรายละเอียดที่พวกเขาได้รับ แม้แต่ที่อยู่อีเมลหรือหมายเลขโทรศัพท์ก็สามารถนำไปใช้ในการฟิชชิ่งหรือการฉ้อโกงแบบเจาะจงเป้าหมายอื่นๆ ได้ ในขณะที่ข้อมูลเพิ่มเติมสามารถทำให้การปลอมแปลงตัวตน การยึดบัญชี หรือการขโมยข้อมูลส่วนบุคคลดูน่าเชื่อถือยิ่งขึ้น
ตัวอย่างเช่น มิจฉาชีพอาจนำที่อยู่อีเมลที่รั่วไหลมารวมกับชื่อของนายจ้างที่พบในโซเชียลมีเดีย จากนั้นพวกเขาสามารถส่งข้อความฟิชชิ่งที่ดูเหมือนมาจากแผนกไอทีของบริษัท ทำให้คำขอเหล่านั้นดูน่าเชื่อถือมากขึ้น
การรู้รายละเอียดส่วนบุคคลที่แท้จริงไม่ได้ทำให้ผู้โทรหรือข้อความนั้นน่าเชื่อถือเสมอไป
มิจฉาชีพสามารถใช้ข้อมูลส่วนบุคคลประเภทต่างๆ เพื่อวัตถุประสงค์ที่แตกต่างกันได้:
|
ข้อมูลที่ถูกเปิดเผย |
สิ่งที่มิจฉาชีพสามารถทำได้ |
|
ที่อยู่อีเมลและหมายเลขโทรศัพท์ |
ส่งข้อความฟิชชิ่งแบบเจาะจงเป้าหมาย โทรศัพท์หลอกลวง หรือแจ้งเตือนบัญชีปลอม |
|
ชื่อผู้ใช้และรหัสผ่าน |
พยายามเข้าถึงบัญชีหรือทดสอบข้อมูลประจำตัวที่ใช้ซ้ำในบริการอื่นๆ |
|
รายละเอียดบัตรชำระเงินหรือบัญชีธนาคาร |
พยายามทำธุรกรรมที่ไม่ได้รับอนุญาตหรือฉ้อโกงทางการเงิน ขึ้นอยู่กับข้อมูลที่ได้รับ |
|
ชื่อ ที่อยู่ และรายละเอียดโซเชียลมีเดีย |
แอบอ้างเป็นรายชื่อติดต่อที่น่าเชื่อถือหรือทำให้การหลอกลวงดูน่าเชื่อถือยิ่งขึ้น |
|
เอกสารประจำตัวและรายละเอียดส่วนบุคคลที่ละเอียดอ่อน |
พยายามขโมยข้อมูลส่วนบุคคล สมัครปลอม หรือแอบอ้างบัญชี |
|
คุกกี้ของเบราว์เซอร์และเซสชันที่ใช้งานอยู่ |
อาจเข้ายึดบัญชีที่เข้าสู่ระบบอยู่โดยไม่ต้องป้อนรหัสผ่านอีกครั้ง |
คุณควรทำอย่างไรหากมิจฉาชีพมีข้อมูลส่วนบุคคลของคุณ?
ขั้นตอนแรกคือการระบุว่าข้อมูลส่วนบุคคลใดบ้างที่อาจถูกเปิดเผย การตอบสนองที่ถูกต้องขึ้นอยู่กับประเภทของข้อมูลที่เกี่ยวข้อง บัญชีถูกเข้าถึงหรือไม่ และอุปกรณ์ถูกบุกรุกหรือไม่
|
ข้อมูลที่เปิดเผย |
ความเสี่ยงหลัก |
สิ่งที่ต้องทำ |
|
รหัสผ่านหรือข้อมูลประจำตัวบัญชี |
การเข้ายึดบัญชีและการเข้าถึงโดยไม่ได้รับอนุญาต |
เปลี่ยนรหัสผ่านที่ได้รับผลกระทบ รวมถึงในบัญชีอื่นๆ ที่ใช้ซ้ำ เปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน (2FA) ตรวจสอบกิจกรรมบัญชี และออกจากระบบในเซสชันที่ไม่คุ้นเคย |
|
รายละเอียดบัตรชำระเงินหรือบัญชีธนาคาร |
การชำระเงินที่ไม่ได้รับอนุญาตและการฉ้อโกงทางการเงิน |
ติดต่อธนาคารหรือผู้ให้บริการบัตรของคุณทันที สอบถามว่าจำเป็นต้องระงับหรือเปลี่ยนบัตรหรือบัญชีหรือไม่ และตรวจสอบรายการธุรกรรมล่าสุด |
|
เอกสารแสดงตัวตนหรือข้อมูลส่วนบุคคลที่สำคัญ |
การโจรกรรมข้อมูลส่วนบุคคลและการปลอมแปลงตัวตน |
ติดต่อหน่วยงานหรือบริการที่เกี่ยวข้องเพื่อขอคำแนะนำ ระวังบัญชีหรือแอปพลิเคชันที่ไม่คุ้นเคยที่ทำในชื่อของคุณ และรายงานการโจรกรรมข้อมูลส่วนบุคคลที่ต้องสงสัย |
|
อีเมลหรือหมายเลขโทรศัพท์ |
ฟิชชิ่งทางอีเมลหรือหมายเลขโทรศัพท์ การโทรหลอกลวง และการแอบอ้างตัวตน |
โปรดระมัดระวังข้อความและการโทรที่ไม่คาดคิด โดยเฉพาะอย่างยิ่งข้อความและการโทรที่มีรายละเอียดส่วนบุคคลที่แท้จริง หลีกเลี่ยงลิงก์ที่น่าสงสัยและตรวจสอบคำขออย่างอิสระ |
|
คุกกี้ของเบราว์เซอร์ เซสชันที่ใช้งานอยู่ หรือข้อมูลที่เกี่ยวข้องกับมัลแวร์ |
การโจรกรรมเซสชันและการขโมยข้อมูลประจำตัวเพิ่มเติม |
ตรวจสอบและทำความสะอาดอุปกรณ์ที่ได้รับผลกระทบโดยใช้ซอฟต์แวร์รักษาความปลอดภัยที่เชื่อถือได้ จากนั้นเปลี่ยนรหัสผ่านที่สำคัญจากอุปกรณ์ที่สะอาด ยกเลิกเซสชันที่ใช้งานอยู่หากเป็นไปได้ และตรวจสอบกิจกรรมบัญชี |
ดำเนินการตรวจสอบบัญชีที่สำคัญอย่างต่อเนื่องเพื่อหาการเข้าสู่ระบบที่น่าสงสัย ความพยายามในการรีเซ็ตรหัสผ่าน และธุรกรรมที่ไม่ได้รับอนุญาต รายงานการใช้งานในทางที่ผิดที่ได้รับการยืนยันไปยังผู้ให้บริการหรือองค์กรที่เกี่ยวข้อง
คุณจะปกป้องข้อมูลส่วนบุคคลของคุณจากมิจฉาชีพได้อย่างไร
การปกป้องข้อมูลส่วนบุคคลเริ่มต้นด้วยการทำให้มิจฉาชีพรวบรวมรายละเอียดที่เป็นประโยชน์ได้ยากขึ้น โปรดระมัดระวังข้อความหรือการโทรที่ไม่คาดคิด โดยเฉพาะอย่างยิ่งเมื่อมีคนสร้างความรู้สึกเร่งด่วนหรือขอเข้าถึงบัญชี แม้ว่าคำขอจะดูเหมือนมาจากองค์กรที่เชื่อถือได้ ให้ตรวจสอบผ่านรายชื่อติดต่ออย่างเป็นทางการก่อนที่จะแบ่งปันข้อมูลหรือให้สิทธิ์การเข้าถึง
บัญชีก็ต้องการการป้องกันที่แข็งแกร่งเช่นกัน ใช้รหัสผ่านที่แตกต่างกันสำหรับทุกบัญชีออนไลน์ สามารถจัดเก็บรหัสผ่านเหล่านี้ไว้ใน ตัวจัดการรหัสผ่าน ที่น่าเชื่อถือได้ นอกจากนี้ ควรเปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน (2FA) ทุกครั้งที่มีให้บริการ ซึ่งหมายความว่ารหัสผ่านของคุณเพียงอย่างเดียวอาจไม่เพียงพอต่อการเข้าถึงบัญชี
อุปกรณ์ต่างๆ ควรได้รับการปกป้องจากมัลแวร์และผู้ขโมยข้อมูลด้วยเช่นกัน ดาวน์โหลดแอปและซอฟต์แวร์จากแหล่งที่เชื่อถือได้ ติดตั้งการอัปเดตความปลอดภัยทันที และใช้ซอฟต์แวร์รักษาความปลอดภัยที่มีชื่อเสียงซึ่งสามารถตรวจจับไฟล์ เว็บไซต์ที่เป็นอันตราย และภัยคุกคามอื่นๆ ได้
จำกัดข้อมูลส่วนบุคคลที่เผยแพร่ทางออนไลน์โดยตรวจสอบการตั้งค่า ความเป็นส่วนตัวของโซเชียลมีเดีย และหลีกเลี่ยงการเปิดเผยรายละเอียดที่ไม่จำเป็น เช่น วันเกิด ข้อมูลครอบครัว หรือแผนการเดินทาง ลบบัญชีที่ไม่ได้ใช้งานและลบข้อมูลส่วนบุคคลออกจากบริการออนไลน์ที่คุณไม่ต้องการอีกต่อไป
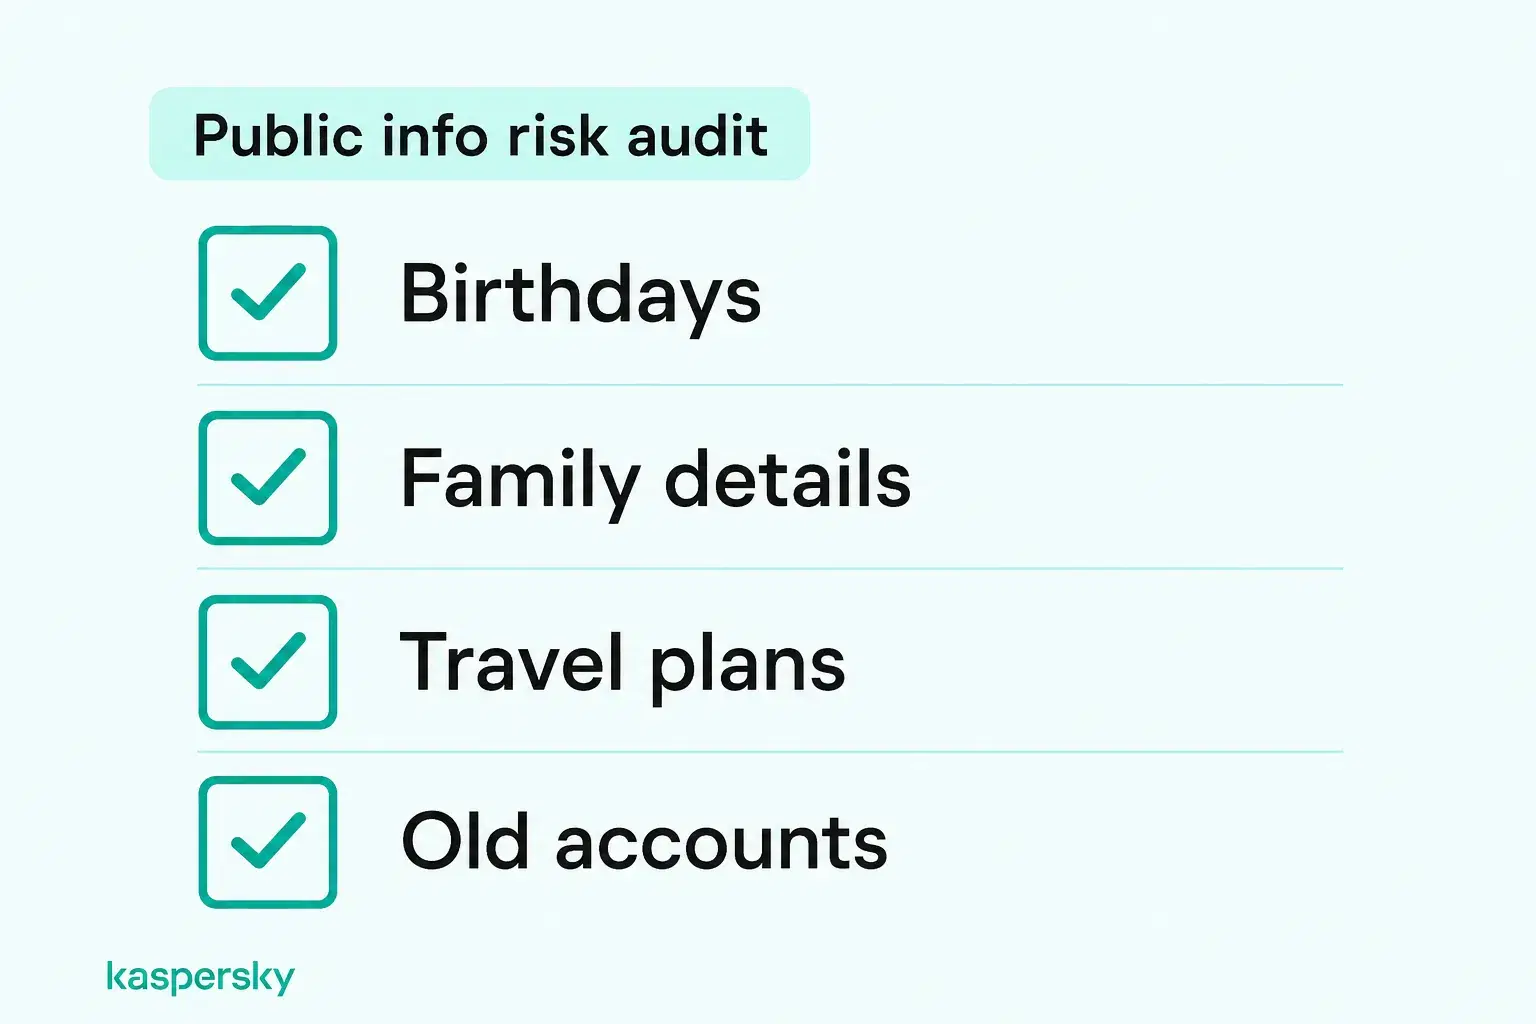
ให้ความสนใจกับการแจ้งเตือนการรั่วไหลของข้อมูลและการแจ้งเตือนการเข้าสู่ระบบที่น่าสงสัย แม้ว่ามาตรการป้องกันเหล่านี้จะไม่สามารถป้องกันการรั่วไหลของข้อมูลได้ทุกครั้ง แต่ก็สามารถลดความเสี่ยงและช่วยให้คุณตอบสนองได้ก่อนที่ข้อมูลที่ถูกขโมยจะถูกนำไปใช้ในทางที่ผิด
Kaspersky Premium ผสานการป้องกันไวรัสเข้ากับเครื่องมือที่ออกแบบมาเพื่อบล็อกเว็บไซต์ที่เป็นอันตรายและการพยายามหลอกลวงทางออนไลน์ ระบุการรั่วไหลของข้อมูลและรหัสผ่าน และจัดการรหัสผ่านอย่างปลอดภัย
ผ่านการทดสอบและรับรองโดยห้องปฏิบัติการชั้นนำของอุตสาหกรรมอย่างเป็นอิสระ
บทความที่เกี่ยวข้อง:
- คุณรู้จักเว็บไซต์หลอกลวงมากแค่ไหน?
- จะหลีกเลี่ยงการโจมตีโดยใช้กลวิธีทางสังคมได้อย่างมีประสิทธิภาพอย่างไร?
- เคล็ดลับการป้องกันฟิชชิ่งที่ดีที่สุดเพื่อปกป้องตัวเองคืออะไร?
- วิธีหลีกเลี่ยงการขโมยข้อมูล
ผลิตภัณฑ์ที่เกี่ยวข้อง:
คำถามที่พบบ่อย
มิจฉาชีพสามารถรับข้อมูลของคุณได้จากข้อความหรือการโทรเพียงอย่างเดียวหรือไม่?
โดยปกติแล้วจะไม่ใช่จากข้อความหรือการโทรเพียงอย่างเดียว ความเสี่ยงที่มากขึ้นจะเกิดขึ้นหากผู้รับคลิกลิงก์อันตราย ตอบกลับด้วยข้อมูลส่วนบุคคล ติดตั้งซอฟต์แวร์ หรืออนุญาตให้เข้าถึงอุปกรณ์ การตอบกลับยังสามารถยืนยันได้ว่าหมายเลขโทรศัพท์ใช้งานได้ ข้อความที่น่าสงสัยควรบล็อกและลบออก
ใครบางคนสามารถขโมยตัวตนของคุณได้ด้วยชื่อและที่อยู่ของคุณเพียงอย่างเดียวหรือไม่?
โดยปกติแล้วจะไม่ใช่ด้วยชื่อและที่อยู่เพียงอย่างเดียว แม้ว่ารายละเอียดเหล่านั้นอาจทำให้การหลอกลวงและการปลอมแปลงตัวตนดูน่าเชื่อถือมากขึ้น การขโมยตัวตนโดยทั่วไปต้องใช้ข้อมูลเพิ่มเติม เช่น วันเกิด รายละเอียดบัตรประจำตัว ข้อมูลประจำตัวบัญชี หรือข้อมูลส่วนตัวอื่นๆ
มิจฉาชีพต้องการข้อมูลอะไรบ้างเพื่อเข้าถึงบัญชีธนาคารของคุณ?
ชื่อและหมายเลขบัญชีธนาคารเพียงอย่างเดียวมักไม่เพียงพอที่จะเข้าถึงธนาคารออนไลน์ มิจฉาชีพมักต้องการข้อมูลการตรวจสอบสิทธิ์เพิ่มเติม เช่น ข้อมูลประจำตัว รหัสความปลอดภัย หรือการเข้าถึงอุปกรณ์ที่เชื่อถือได้ เซสชันที่ใช้งานอยู่ หรือหน้าจอ
คุณจะรู้ได้อย่างไรว่าบัตรของคุณถูกขโมยข้อมูลไปแล้ว?
อาจเป็นเรื่องยากที่จะบอกได้ที่ตัวเครื่องเอง ช่องเสียบการ์ดที่หลวมหรือผิดปกติ หรืออุปกรณ์เสริมอื่นๆ ที่ไม่คาดคิด อาจเป็นสัญญาณเตือน การทำธุรกรรมที่ไม่ได้รับอนุญาตหรือการแจ้งเตือนจากธนาคารมักเป็นสิ่งบ่งชี้ที่ชัดเจนที่สุดว่าข้อมูลบัตรอาจถูกโจรกรรม