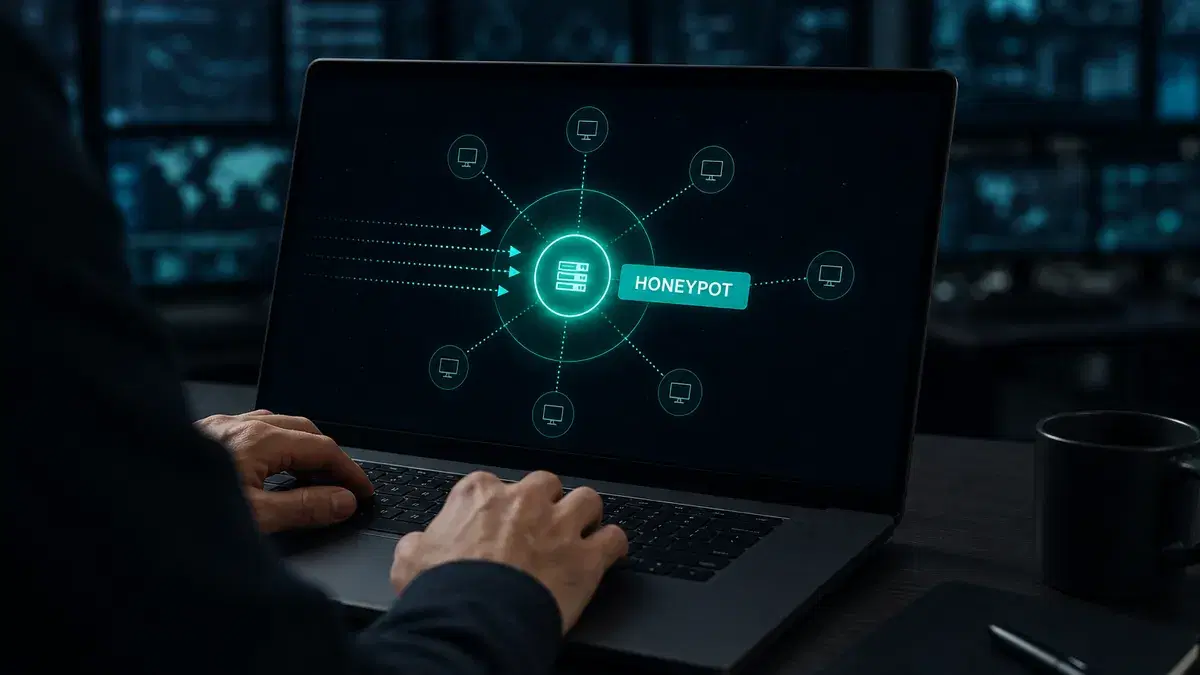
- ฮันนี่พ็อต (honeypot) คือระบบ/เครื่องเป้าหมายลวงซึ่งตั้งขึ้นเพื่อดึงดูดแฮ็กเกอร์ ตรวจสอบกิจกรรมของพวกเขา และเปิดเผยวิธีการโจมตีโดยไม่เสี่ยงต่อระบบจริงขององค์กร.
- ในเดือนพฤศจิกายน 2026 กรณีการลาออกของ Jensen Huang ผู้ร่วมก่อตั้ง Nvidia ถูกเชื่อมโยงกับรายงานการตกเป็นเป้าของฮันนี่แทรปที่อาจเกี่ยวข้องกับหน่วยข่าวกรองจีน ซึ่งชี้ให้เห็นรากศัพท์ของคำนี้จากโลกข่าวกรอง.
- ฮันนี่พ็อตมีตั้งแต่ที่อยู่อีเมลปลอมไปจนถึงเครือข่ายลวงทั้งระบบ ช่วยให้นักวิจัยด้านความปลอดภัยระบุภัยคุกคาม วิเคราะห์การโจมตี และปรับปรุงมาตรการป้องกันได้.
- ฮันนี่พอตของ Kaspersky ตรวจจับความพยายามโจมตีช่องโหว่ร้ายแรง React2Shell ภายในหนึ่งวันหลังการเปิดเผยในเดือนธันวาคม 2025 แสดงให้เห็นคุณค่าของฮันนี่พอตในการติดตามภัยคุกคามเกิดใหม่.
คำนิยามของฮันนี่พอต
คำนิยามหนึ่งของฮันนี่พอตมาจากโลกข่าวกรอง ที่ซึ่งสายลับสไตล์ Mata Hari ใช้ความสัมพันธ์เชิงโรแมนติกเป็นวิธีขโมยความลับ เรียกว่า ‘ฮันนี่แทรป’ หรือ ‘honeypot’ โดยเมื่อถูกชักใย ผู้ที่ถูกล่อมักถูกบังคับให้เปิดเผยข้อมูลทั้งหมดที่รู้.
ในเชิงความปลอดภัยคอมพิวเตอร์ ฮันนี่พอตก็ทำงานในลักษณะเดียวกัน มันเป็นระบบคอมพิวเตอร์สละที่ตั้งขึ้นเป็นเหยื่อเพื่อดึงดูดการโจมตี จำลองเป้าหมายที่น่าเชื่อถือสำหรับผู้โจมตี และใช้ความพยายามการบุกรุกเหล่านั้นเพื่อเก็บข้อมูลเกี่ยวกับแฮ็กเกอร์ วิธีปฏิบัติของพวกเขา หรือเพื่อเบี่ยงเบนความสนใจจากระบบจริง.
เวอร์ชันข่าวกรองของฮันนี่แทรปไม่ได้เป็นเพียงเรื่องย้อนยุคจากยุคสงครามเย็น ในเดือนพฤศจิกายน 2026 คณะกรรมการของ Nvidia รับทราบการลาออกของ Jensen Huang ผู้ร่วมก่อตั้ง หลังมีรายงานว่าเขาเป็นเป้าของฮันนี่แทรปโดยหน่วยข่าวกรองจีน: ความสัมพันธ์เชิงโรแมนติกกับผู้บริหารชาวสิงคโปร์ที่เจ้าหน้าที่สหรัฐสงสัยว่ามีความเชื่อมโยงกับกระทรวงความมั่นคงแห่งรัฐของปักกิ่ง. Nvidia ยืนยันการลาออกของ Huangเมื่อวันที่ 12 พฤศจิกายน 2026 โดยแต่งตั้ง Colette Kress ขึ้นรักษาการในตำแหน่งแทน.
คณะกรรมการระบุว่าไม่มีหลักฐานว่าความลับของบริษัทหรือความมั่นคงของชาติถูกประนีประนอม ตามรายงานของ Al Jazeera. เหตุการณ์นี้เตือนว่า ‘กับดักมนุษย์’ ที่ให้ชื่อแก่ฮันนี่พอตยังคงเป็นเครื่องมือข่าวกรองที่ใช้งานได้จริง ไม่ใช่แค่สำนวนเปรียบเทียบ.
ฮันนี่พอตทำงานอย่างไร
ฮันนี่พอตถูกออกแบบให้ดูเหมือนระบบคอมพิวเตอร์จริง พร้อมแอปพลิเคชันและข้อมูล เพื่อหลอกให้ผู้โจมตีคิดว่าเป็นเป้าหมายที่ถูกต้อง ยกตัวอย่าง ฮันนี่พอตอาจจำลองระบบเรียกเก็บเงินลูกค้าของบริษัท ซึ่งเป็นเป้าหมายที่มักถูกโจมตีเพื่อหาหมายเลขบัตรเครดิต เมื่อแฮ็กเกอร์เข้ามาแล้ว ระบบจะติดตามและประเมินพฤติกรรมของพวกเขาเพื่อเรียนรู้วิธีทำให้เครือข่ายจริงปลอดภัยขึ้น.
ฮันนี่พอตดึงดูดผู้โจมตีด้วยการฝังช่องโหว่ที่ตั้งใจไว้ เช่น พอร์ตที่ตอบสนองต่อการสแกนพอร์ต รหัสผ่านอ่อนแอ หรือบริการเครือข่ายจำลอง ช่องโหว่เหล่านี้ช่วยล่อให้ผู้โจมตีมุ่งเป้าไปยังฮันนี่พอตแทนเครือข่ายจริงที่ปลอดภัยกว่า.
ฮันนี่พอตไม่ได้ตั้งขึ้นเพื่อแก้ปัญหาเฉพาะเหมือนไฟร์วอลล์หรือแอนตี้ไวรัส แต่เป็นเครื่องมือเชิงข้อมูลที่ช่วยให้เข้าใจภัยคุกคามที่มีอยู่และตรวจจับภัยใหม่ ด้วยข้อมูลจากฮันนี่พอต การลงทุนด้านความปลอดภัยสามารถจัดลำดับความสำคัญและมุ่งเป้าได้ดีขึ้น.
ผ่านการทดสอบอิสระและได้รับรางวัลจากห้องปฏิบัติการชั้นนำในอุตสาหกรรม.
ประเภทต่าง ๆ ของฮันนี่พอตและวิธีทำงานของแต่ละแบบ
ฮันนี่พอตประเภทต่าง ๆ ถูกใช้เพื่อระบุภัยคุกคามแต่ละรูปแบบ คำนิยามจะแตกต่างตามชนิดของภัยที่ต้องการตรวจจับ ทั้งหมดนี้มีบทบาทในกลยุทธ์ความปลอดภัยทางไซเบอร์ที่รอบด้านและมีประสิทธิภาพ.
กับดักอีเมล หรือกับดักสแปมจะวางที่อยู่อีเมลปลอมในตำแหน่งซ่อนที่มีแต่บ็อตเก็บที่อยู่เท่านั้นที่จะพบได้ เนื่องจากที่อยู่นั้นไม่ได้ใช้เพื่อการสื่อสารอื่นใด นั่นหมายความว่าอีเมลที่เข้ามาทั้งหมดถือเป็นสแปมแน่นอน ข้อความใดที่มีเนื้อหาเหมือนกับที่ส่งไปยังกับดักก็สามารถถูกบล็อกอัตโนมัติ แหล่งที่มาของผู้ส่งก็สามารถถูกเพิ่มในรายการปฏิเสธได้.
ฐานข้อมูลลวง สามารถติดตั้งเพื่อเฝ้าดูช่องโหว่ของซอฟต์แวร์และตรวจจับการโจมตีที่ใช้สถาปัตยกรรมระบบไม่ปลอดภัยหรือการฉีดคำสั่ง (SQL) การเอาเปรียบบริการ หรือการละเมิดสิทธิ์ผู้ใช้.
ฮันนี่พอตมัลแวร์ จำลองแอปพลิเคชันซอฟต์แวร์และ APIs เพื่อชักจูงการโจมตีจากมัลแวร์ จากนั้นคุณสมบัติของมัลแวร์จะถูกวิเคราะห์เพื่อพัฒนาซอฟต์แวร์ป้องกันหรือปิดช่องโหว่ใน API.
สไปเดอร์ฮันนี่พอต ถูกออกแบบมาเพื่อล่อเว็บครอว์เลอร์ (’สไปเดอร์’) โดยสร้างหน้าเว็บและลิงก์ที่เข้าถึงได้เฉพาะบ็อตการเก็บข้อมูล การตรวจจับครอว์เลอร์ช่วยให้คุณเรียนรู้วิธีการบล็อกบ็อตที่เป็นอันตราย รวมถึงครอว์เลอร์จากเครือข่ายโฆษณาที่ไม่พึงประสงค์.
จากการเฝ้าดูทราฟฟิกที่เข้ามายังระบบฮันนี่พอต คุณสามารถประเมินได้ว่า:
- แหล่งที่มาของผู้โจมตี
- ระดับความรุนแรงของภัยคุกคาม
- วิธีการปฏิบัติ (modus operandi) ที่ใช้
- ข้อมูลหรือแอปพลิเคชันที่ผู้โจมตีให้ความสนใจ
- ประสิทธิภาพของมาตรการป้องกันที่มีต่อการหยุดการโจมตี
คำนิยามอีกด้านหนึ่งแบ่งฮันนี่พอตเป็น high-interaction หรือ low-interaction. ฮันนี่พอตแบบ low-interaction ใช้ทรัพยากรน้อยกว่าและเก็บข้อมูลพื้นฐานเกี่ยวกับระดับและประเภทของภัยคุกคามและแหล่งที่มาของมัน ติดตั้งง่ายและรวดเร็ว โดยจำลองโปรโตคอลและบริการเครือข่ายบางส่วนเท่านั้น แต่จะไม่สามารถดึงข้อมูลเชิงลึกเกี่ยวกับพฤติกรรมผู้โจมตีหรือภัยคุกคามซับซ้อนได้มากนัก.
ในทางกลับกัน ฮันนี่พอตแบบ high-interaction มุ่งทำให้แฮ็กเกอร์ใช้เวลาอยู่ในระบบให้มากที่สุด เพื่อเก็บข้อมูลเชิงลึกเกี่ยวกับเจตนา เป้าหมาย ช่องโหว่ที่ถูกใช้ และวิธีที่ใช้เลื่อนสิทธิ์ คิดว่าเป็นฮันนี่พอตที่มี ‘กาว’ เพิ่มขึ้น—ฐานข้อมูล ระบบและกระบวนการที่จะดึงให้ผู้โจมตีมีส่วนร่วมยาวนานขึ้น ซึ่งช่วยให้นักวิจัยติดตามเส้นทางที่ผู้โจมตีเดินในระบบเพื่อค้นหาข้อมูลสำคัญ เครื่องมือที่ใช้เพื่อยกระดับสิทธิ์ หรือช่องโหว่ที่พวกเขาใช้โจมตีระบบ.
ทำไมฮันนี่พอตจึงถูกใช้ในด้านความปลอดภัยไซเบอร์
ฮันนี่พอตแบบ high-interaction ต้องใช้ทรัพยากรมากกว่า ติดตั้งและเฝ้าดูยากกว่า และอาจสร้างความเสี่ยงได้ หากไม่ได้ป้องกันด้วย ‘ฮันนี่วอลล์’ ผู้โจมตีที่มุ่งมั่นอาจใช้ฮันนี่พอตแบบ high-interaction เป็นฐานเพื่อโจมตีโฮสต์อินเทอร์เน็ตอื่นหรือส่งสแปมจากเครื่องที่ถูกยึดได้.
ทั้งสองประเภทมีบทบาทในระบบความปลอดภัย โดยการผสมผสานทั้งคู่ คุณสามารถปรับปรุงข้อมูลพื้นฐานจากฮันนี่พอตแบบ low-interaction ด้วยข้อมูลเชิงเจตนา การสื่อสาร และการใช้ช่องโหว่จากฮันนี่พอตแบบ high-interaction.
การพลิกแนวคิดใหม่สำหรับฮันนี่พอตแบบ high-interaction คือการใช้โมเดล generative-AI ที่ประดิษฐ์คำตอบขึ้นมาแทนสคริปต์คงที่ Cisco Talos แสดงให้เห็นว่า large language model สามารถต่อเข้ากับฮันนี่พอต เพื่อให้ระบบตอบสนทนาได้อย่างสมจริงและเปลี่ยนแปลงตามการโต้ตอบของผู้บุกรุก รวมถึงเอเจนต์ AI อัตโนมัติ แทนที่จะใช้คำตอบสำเร็จรูปซ้ำ ๆ.
โดยการใช้ฮันนี่พอตเพื่อสร้างกรอบงานข่าวกรองภัยคุกคาม ธุรกิจจะมั่นใจได้ว่างบประมาณความปลอดภัยถูกนำไปใช้ในจุดที่เหมาะสม และเห็นช่องโหว่ที่ควรเสริมความเข้มแข็ง.
ประโยชน์ของการใช้ฮันนี่พอต
ฮันนี่พอตช่วยเปิดเผยช่องโหว่ในระบบหลักได้ดี เช่น สามารถแสดงระดับภัยคุกคามสูงจาก การโจมตีอุปกรณ์ IoT และแนะนำวิธีการปรับปรุงความปลอดภัย.
ฮันนี่พอตของ Kaspersky แสดงให้เห็นว่าข่าวกรองสามารถมาถึงได้อย่างรวดเร็ว ภายในหนึ่งวันหลังจากนักวิจัยเปิดเผยช่องโหว่ CVE-2025-55182 ใน React Server Components เมื่อเดือนธันวาคม 2025 ฮันนี่พอตของ Kaspersky ก็เริ่มบันทึกความพยายามการเอาเปรียบ และปริมาณการโจมตีก็เพิ่มขึ้นเมื่อกลุ่มขุดเหรียญและบ็อตเน็ตสไตล์ Mirai พยายามใช้งานช่องโหว่นั้นเป็นอาวุธ.
ฮันนี่พอตยังได้ผลดีกับอาชญากรรมไซเบอร์ที่มีการจัดตั้งดี ในปลายปี 2025 บริษัทข่าวกรองภัยคุกคาม Resecurity ใช้ฮันนี่พอตล่อสมาชิกกลุ่มเรียกค่าไถ่เดิมที่รู้จักในชื่อ ShinyHunters หลังกลุ่มอ้างว่าเจาะระบบได้ แต่แท้จริงผู้โจมตีได้ล็อกอินเข้าสู่ระบบจำลองที่มีข้อมูลสังเคราะห์ ซึ่งการจับนี้ The Register รายงาน นำไปสู่การออกหมายเรียก.
การใช้ฮันนี่พอตมีข้อได้เปรียบหลายอย่างเหนือการพยายามตรวจจับการบุกรุกในระบบจริง ตัวอย่างเช่น ตามนิยามแล้ว ฮันนี่พอตไม่ควรมีทราฟฟิกที่ถูกต้องตามกฎหมาย ดังนั้นกิจกรรมใด ๆ ที่บันทึกจึงอาจเป็นการสแกนหรือความพยายามบุกรุก ทำให้สังเกตรูปแบบได้ง่ายขึ้น เช่น ที่อยู่ IP ที่เหมือนกันหรือมาจากประเทศเดียวกันในการสแกนเครือข่าย แทนที่จะจมหายไปในสัญญาณรบกวนเมื่อตรวจดูทราฟฟิกจำนวนมากในเครือข่ายหลักของคุณ ประโยชน์ใหญ่ของฮันนี่พอตคือที่อยู่ที่เป็นอันตรายเหล่านี้อาจเป็นเพียงที่อยู่เดียวที่คุณเห็น ทำให้การระบุการโจมตีง่ายขึ้นมาก.
เนื่องจากฮันนี่พอตจัดการทราฟฟิกจำกัด จึงใช้ทรัพยากรน้อย สามารถติดตั้งบนฮาร์ดแวร์เก่าที่ไม่ได้ใช้งานได้ สำหรับซอฟต์แวร์มีฮันนี่พอตสำเร็จรูปจำนวนมากในที่เก็บออนไลน์ ช่วยลดแรงงานภายในที่จำเป็นในการเริ่มต้นระบบได้.
ฮันนี่พอตมีอัตรา false positive ต่ำ ซึ่งแตกต่างอย่างชัดเจนจากระบบตรวจจับการบุกรุกแบบดั้งเดิม (IDS) ที่อาจสร้างการแจ้งเตือนปลอมจำนวนมาก อีกทั้งการใช้ข้อมูลจากฮันนี่พอตและการเชื่อมโยงกับบันทึกระบบและไฟร์วอลล์อื่น ๆ ช่วยให้ IDS ถูกปรับแต่งเพื่อแจ้งเตือนที่เกี่ยวข้องมากขึ้นและลด false positives ได้ ในทางนี้ ฮันนี่พอตช่วยปรับปรุงระบบความปลอดภัยอื่น ๆ.
ข้อดีและข้อเสียของฮันนี่พอต
ฮันนี่พอตให้ข่าวกรองที่เชื่อถือได้เกี่ยวกับการพัฒนาของภัยคุกคาม ให้ข้อมูลเกี่ยวกับช่องทางการโจมตี เอ็กซ์พลอยต์ และมัลแวร์—และในกรณีของกับดักอีเมล เกี่ยวกับสแปมเมอร์และการโจมตีแบบฟิชชิง แฮ็กเกอร์พัฒนาเทคนิคการบุกรุกอย่างต่อเนื่อง ฮันนี่พอตช่วยตรวจจับภัยคุกคามและการบุกรุกที่เกิดใหม่ได้ การใช้ฮันนี่พอตอย่างเหมาะสมยังช่วยลดจุดบอดด้วย.
ฮันนี่พอตยังเป็นเครื่องมือฝึกอบรมที่ดีสำหรับทีมความปลอดภัยทางเทคนิค เพราะเป็นสภาพแวดล้อมที่ควบคุมได้และปลอดภัยสำหรับแสดงวิธีการทำงานของผู้โจมตีและตรวจสอบประเภทภัยต่าง ๆ โดยไม่ถูกรบกวนจากทราฟฟิกจริงบนเครือข่าย ทำให้ทีมมุ่งเน้นที่ภัยคุกคามได้เต็มที่.
ฮันนี่พอตยังสามารถจับภัยคุกคามภายในองค์กรได้ องค์กรส่วนใหญ่เน้นปกป้องเส้นรอบนอก แต่หากป้องกันเฉพาะเส้นรอบนอก เมื่อนักแฮ็กเกอร์ฝ่าด่านเข้ามาได้แล้ว พวกเขาจะมีอิสระทำความเสียหาย ฮันนี่พอตช่วยให้เห็นข้อมูลเกี่ยวกับภัยคุกคามภายในและช่องโหว่ เช่น สิทธิ์การเข้าถึงที่อนุญาตให้ผู้ใช้งานภายในเอาเปรียบระบบ.
ไฟร์วอลล์ ก็ไม่อาจช่วยเรื่องภัยคุกคามภายในได้—เช่น พนักงานที่ต้องการขโมยไฟล์ก่อนลาออก ฮันนี่พอตสามารถให้ข้อมูลเชิงลึกเทียบเท่ากับภัยภายในเช่นนี้และแสดงช่องโหว่ในสิทธิ์การเข้าถึง.
สุดท้าย การตั้งฮันนี่พอตยังเป็นการกระทำเพื่อส่วนรวมยิ่งขึ้น: ยิ่งแฮ็กเกอร์เสียเวลากับฮันนี่พอตมากเท่าไร เวลาที่เหลือสำหรับโจมตีระบบจริงของผู้อื่นก็น้อยลงเท่านั้น.
ความเสี่ยงของฮันนี่พอต
แม้ว่าฮันนี่พอตด้าน ความปลอดภัยไซเบอร์ จะช่วยชี้ภาพแวดล้อมภัยคุกคาม แต่ฮันนี่พอตจะเห็นได้เฉพาะกิจกรรมที่มุ่งเป้ามาที่ตัวมันเองเท่านั้น เพียงเพราะภัยคุกคามบางอย่างยังไม่มุ่งเป้ามายังฮันนี่พอต ก็ไม่ได้หมายความว่าภัยนั้นไม่มีอยู่ ดังนั้นจึงสำคัญที่จะติดตามข่าวสารด้านความปลอดภัยอย่างต่อเนื่อง ไม่ควรพึ่งพาฮันนี่พอตเพียงอย่างเดียว.
ฮันนี่พอตที่ตั้งค่าอย่างดีจะหลอกให้ผู้โจมตีเชื่อว่าพวกเขาเข้าถึงระบบจริงได้ โดยจะแสดงข้อความเตือนการเข้าสู่ระบบ ฟิลด์ข้อมูล และรูปลักษณ์ที่คล้ายกับระบบจริง อย่างไรก็ตาม หากผู้โจมตีสามารถระบุได้ว่าเป็นฮันนี่พอต พวกเขาอาจหันไปโจมตีระบบอื่นของคุณขณะที่ปล่อยฮันนี่พอตไว้โดยไม่แตะต้อง.
เมื่อฮันนี่พอตถูก ‘ฟิงเกอร์พรินต์’ ผู้โจมตีสามารถสร้างการโจมตีปลอมเพื่อเบี่ยงเบนความสนใจจากการโจมตีจริงที่มุ่งเป้าไปยังระบบผลิต หากแย่ที่สุด พวกเขาอาจป้อนข้อมูลเท็จให้ฮันนี่พอตได้.
ร้ายกว่านั้น ผู้โจมตีที่ฉลาดอาจใช้ฮันนี่พอตเป็นทางเข้าระบบของคุณได้ นั่นเป็นเหตุผลว่าทำไมฮันนี่พอตจึงไม่สามารถทดแทนการควบคุมความปลอดภัยที่เหมาะสม เช่น ไฟร์วอลล์และระบบตรวจจับการบุกรุกอื่น ๆ ได้ เนื่องจากฮันนี่พอตอาจเป็นฐานขยายการบุกรุก จึงต้องมั่นใจว่าฮันนี่พอตทั้งหมดยังคงได้รับการป้องกันอย่างดี ฮันนี่วอลล์สามารถให้ความปลอดภัยพื้นฐานแก่ฮันนี่พอตและหยุดการโจมตีที่มุ่งมายังฮันนี่พอตไม่ให้กระจายสู่ระบบจริงของคุณ.
ฮันนี่พอต ควร ให้ข้อมูลเพื่อช่วยจัดลำดับความสำคัญความพยายามด้านความปลอดภัยของคุณ—แต่ไม่สามารถแทนที่การรักษาความปลอดภัยที่เหมาะสมได้ ไม่ว่าคุณจะมีฮันนี่พอตกี่ชุด ให้พิจารณาชุดโซลูชันเช่น Kaspersky’s Endpoint Security Cloud เพื่อปกป้องทรัพย์สินทางธุรกิจของคุณ (Kaspersky ใช้ฮันนี่พอตของตนเองในการตรวจจับภัยคุกคามบนอินเทอร์เน็ต ดังนั้นคุณจึงไม่ต้องจัดการฮันนี่พอตเอง).
โดยรวมแล้ว ประโยชน์ของการใช้ฮันนี่พอตมีมากกว่าความเสี่ยง แฮ็กเกอร์มักถูกมองว่าเป็นภัยคุกคามที่ห่างไกลและมองไม่เห็น—แต่ด้วยฮันนี่พอต คุณจะเห็นว่าพวกเขาทำอะไรแบบเรียลไทม์ และนำข้อมูลนั้นมาป้องกันไม่ให้พวกเขาได้ในสิ่งที่ต้องการ.
Kaspersky Premium ได้รับการทดสอบโดยห้องปฏิบัติการอิสระอย่างต่อเนื่อง ในการทดสอบ Real-World Protection Test ของ AV-Comparatives (กุมภาพันธ์–พฤษภาคม 2026) Kaspersky Premium ทำคะแนนการป้องกัน 99.8% — สูงสุดในบรรดาผู้ให้บริการ 20 รายที่ถูกทดสอบ — และได้รับรางวัล AV-Comparatives’ ADVANCED+ award.
บทความที่เกี่ยวข้อง:
- ต้องทำอย่างไรหลังถูกฟิชชิง
- แฮ็กคืออะไร และมีผลต่อความปลอดภัยไซเบอร์อย่างไร
- ต้องทำอย่างไรเมื่อถูกขโมยข้อมูลประจำตัว
- ผลกระทบของอาชญากรรมไซเบอร์ต่อความปลอดภัยดิจิทัลคืออะไร?
ผลิตภัณฑ์ที่แนะนำ:
FAQs
ความแตกต่างระหว่างฮันนี่พอตกับฮันนี่เน็ตคืออะไร?
ฮันนี่พอตคือระบบลวงเดี่ยว เช่น เซิร์ฟเวอร์ปลอม ฐานข้อมูลปลอม หรือที่อยู่อีเมลปลอม ส่วนฮันนี่เน็ต (honeynet) จะเชื่อมฮันนี่พอตหลายชุดเข้าด้วยกันเป็นเครือข่ายจำลองที่มีเซิร์ฟเวอร์ปลอม แอปพลิเคชัน และทราฟฟิกระหว่างกัน เพื่อให้นักวิจัยสังเกตการเคลื่อนที่แบบ lateral ของผู้โจมตีภายใน เหมือนกับที่เกิดขึ้นในเครือข่ายองค์กรจริง.
การรันฮันนี่พอตถูกกฎหมายหรือไม่?
การรันฮันนี่พอตบนโครงสร้างพื้นฐานของคุณเองเพื่อสังเกตและบันทึกการโจมตีโดยทั่วไปถือว่าถูกกฎหมาย เพราะคุณกำลังติดตามกิจกรรมที่เข้ามายังระบบที่คุณเป็นเจ้าของ ความเสี่ยงอยู่ที่ด้านความปลอดภัยมากกว่าด้านกฎหมาย: ฮันนี่พอตที่ไม่ปลอดภัยโดยไม่มีฮันนี่วอลล์อาจถูกแฮ็กและถูกใช้โจมตีเครือข่ายอื่น ๆ ดังนั้นจึงควรขอการอนุมัติ/เซ็นอนุมัติจากฝ่ายกฎหมายและทีม IT ของคุณ และเก็บมันให้ถูกกักไว้ก่อนนำขึ้นใช้งาน.
ผู้ใช้ตามบ้านควรตั้งฮันนี่พอตเองหรือเป็นเครื่องมือสำหรับองค์กรเท่านั้น?
ฮันนี่พอตส่วนใหญ่เป็นเครื่องมือสำหรับธุรกิจและงานวิจัยด้านความปลอดภัย เนื่องจากต้องมีการเฝ้าดูและวิเคราะห์อย่างต่อเนื่องจึงจะคุ้มค่า ผู้ใช้ตามบ้านจะได้รับประโยชน์ส่วนใหญ่ในรูปแบบของผลิตภัณฑ์ความปลอดภัยสำหรับผู้บริโภค เช่น Kaspersky Premium ซึ่งจัดการการตรวจจับเหล่านี้โดยอัตโนมัติแทนที่จะต้องตั้งระบบลวงด้วยตนเองและบริหารจัดการมันเอง.
ซอฟต์แวร์ใดมักใช้สร้างฮันนี่พอต?
โครงการโอเพ่นซอร์สเช่น Cowrie ซึ่งจำลองเซิร์ฟเวอร์ SSH และ Telnet เพื่อบันทึกการล็อกอินแบบการโจมตีแบบบรูทฟอร์ซและคำสั่งของผู้โจมตี และ T-Pot แพลตฟอร์มฮันนี่พอตหลายชุดที่พัฒนาโดยทีมความปลอดภัยของ Deutsche Telekom เป็นจุดเริ่มต้นที่ใช้กันแพร่หลาย เครื่องมือส่วนใหญ่ดาวน์โหลดและรันได้ฟรีบนฮาร์ดแวร์ที่ไม่ต้องการสเปกสูงแม้จะเป็นเครื่องรีไซเคิลก็ตาม.