ธุรกิจทุกขนาดต่างตกเป็นเป้าหมายของมิจฉาชีพ ไม่สำคัญว่าคุณจะดำเนินงานอยู่ในสตาร์ทอัพขนาดเล็กหรือองค์กรขนาดใหญ่ อาชญากรไซเบอร์ต่างปรับใช้เทคนิคใหม่ ๆ อย่างต่อเนื่องเพื่อกำหนดเป้าหมายไปยังธุรกิจต่าง ๆ การทำความเข้าใจว่ากลโกงทางธุรกิจสมัยใหม่ทำงานอย่างไร และการตระหนักถึงสัญญาณเตือนจึงกลายเป็นสิ่งจำเป็นยิ่งขึ้นสำหรับทุกธุรกิจ
- กลโกงทางธุรกิจมักอาศัยฟิชชิ่ง การแอบอ้างบุคคลอื่น และวิศวกรรมสังคมเพื่อขโมยเงิน ข้อมูล หรือข้อมูลประจำตัวของบัญชี
- พนักงานคือเป้าหมายทั่วไป ทำให้การตระหนักรู้ด้านความปลอดภัยและขั้นตอนการตรวจสอบยืนยันมีความสำคัญไม่แพ้การป้องกันทางเทคนิค
- AI กำลังทำให้การหลอกลวงมีความน่าเชื่อถือมากขึ้น โดยมีการใช้อีเมลที่สมจริง เว็บไซต์ปลอม และแม้กระทั่งเสียงโคลนเพื่อหลอกลวงธุรกิจต่าง ๆ
- รหัสผ่านที่รัดกุม การตรวจสอบสิทธิ์แบบหลายปัจจัย การอัปเดตซอฟต์แวร์ และเครื่องมือความปลอดภัยทางไซเบอร์ที่เชื่อถือได้ สามารถช่วยลดความเสี่ยงของการโจมตีทางไซเบอร์ได้
- ตรวจสอบคำขอชำระเงินที่ไม่คาดคิด การเปลี่ยนแปลงรายละเอียดของซัพพลายเออร์ หรือคำสั่งเร่งด่วนผ่านช่องทางการสื่อสารที่เชื่อถือได้เสมอก่อนดำเนินการใด ๆ
กลโกงทางธุรกิจคืออะไร?
กลโกงทางธุรกิจคือความพยายามในการหลอกลวงองค์กรให้ส่งมอบเงินหรือข้อมูลที่ละเอียดอ่อน มิจฉาชีพอาจใช้อุบายหลอกลวงเพื่อเข้าถึงระบบของบริษัทได้เช่นกัน
การหลอกลวงจำนวนมากเริ่มต้นทางออนไลน์ผ่านอีเมลฟิชชิ่ง เว็บไซต์ปลอม ไฟล์แนบที่เป็นอันตราย ข้อความตัวอักษร หรือบัญชีธุรกิจที่ถูกบุกรุก
กลโกงทางธุรกิจในยุคปัจจุบันมีความเชื่อมโยงอย่างใกล้ชิดกับความปลอดภัยทางไซเบอร์ เนื่องจากอาชญากรมุ่งเป้าไปที่ระบบดิจิทัลมากกว่าแอสเซทที่จับต้องได้มากขึ้นเรื่อย ๆ อีเมลฟิชชิ่งที่ได้ผลเพียงฉบับเดียวหรือรหัสผ่านที่ถูกขโมยไปก็อาจเพียงพอที่จะเข้าถึงบัญชีสำคัญหรือระบบธุรกิจภายในได้แล้ว
อาชญากรไซเบอร์ยังพยายามหาประโยชน์จากข้อเท็จจริงที่ว่า ธุรกิจต่าง ๆ พึ่งพาการสื่อสารแบบดิจิทัลและบริการคลาวด์มากขึ้นเรื่อย ๆ การเข้าถึงระบบได้อาจทำให้มิจฉาชีพมีอำนาจอย่างมหาศาล
เหตุใดธุรกิจจึงตกเป็นเป้าหมายเพิ่มมากขึ้น?
ธุรกิจต่าง ๆ เป็นเป้าหมายที่ดึงดูดใจเนื่องจากมักจะเข้าถึงแอสเซทและข้อมูลที่มีค่าซึ่งสามารถนำมาใช้เล่นงานธุรกิจได้ แม้แต่ธุรกิจที่ค่อนข้างเล็กก็อาจมีการประมวลผลการชำระเงินจำนวนมากหรือถือครองข้อมูลที่ละเอียดอ่อน ซึ่งอาชญากรสามารถนำไปขายหรือใช้ในการโจมตีต่อไปได้
นอกจากนี้ อาชญากรไซเบอร์ยังสามารถพุ่งเป้าไปที่องค์กรต่าง ๆ ได้อย่างมีประสิทธิภาพมากกว่าที่เคย แคมเปญฟิชชิ่งอัตโนมัติสามารถส่งอีเมลที่น่าเชื่อถือได้นับพันฉบับภายในเวลาไม่กี่นาที เครื่องมือ AI สามารถสร้างข้อความที่สมจริงและแม้กระทั่งเลียนแบบเสียงเพื่อทำให้กลโกงดูน่าเชื่อถือยิ่งขึ้น ผู้โจมตีจึงปรับแต่งกลโกงของตนให้เข้ากับบุคคลได้รวดเร็วยิ่งขึ้นโดยใช้ข้อมูลที่รวบรวมจากทางออนไลน์ และค้นหาเป้าหมายได้มากขึ้น
ไม่มีธุรกิจใดที่เล็กเกินกว่าจะตกเป็นเป้าหมาย องค์กรขนาดใหญ่ให้ผลตอบแทนทางการเงินที่มากกว่าและเป็นเป้าหมายที่ชัดเจนกว่า ทว่าธุรกิจขนาดเล็กและขนาดกลางมักถูกโจมตีเนื่องจากอาจมีทรัพยากรด้านความปลอดภัยทางไซเบอร์น้อยกว่า และมีขั้นตอนการรักษาความปลอดภัยที่เป็นทางการหรือซับซ้อนน้อยกว่า
กลโกงทางธุรกิจที่พบบ่อยที่สุดมีอะไรบ้าง?
อาชญากรไซเบอร์ใช้เทคนิคที่หลากหลายอย่างเหลือเชื่อและมักจะสร้างสรรค์ในการพุ่งเป้าไปที่ธุรกิจ แต่การหลอกลวงจำนวนมากก็มีรูปแบบที่คล้ายคลึงกัน โดยมักจะอาศัยการแอบอ้างบุคคลอื่นหรือการหลอกลวงเพื่อให้พนักงานหรือเจ้าของธุรกิจหลงเชื่อจนทำข้อผิดพลาด
การโจมตีทางอีเมลองค์กร (BEC)
การโจมตีทางอีเมลองค์กร (BEC) เกี่ยวข้องกับการที่อาชญากรแอบอ้างเป็นผู้บริหารหรือพันธมิตรที่เชื่อถือได้ เพื่อหลอกลวงพนักงานให้ชำระเงินหรือแบ่งปันข้อมูลที่เป็นความลับ ตัวอย่างที่พบบ่อยได้แก่ กลโกงแอบอ้างเป็นซีอีโอ (ซึ่งมิจฉาชีพจะแกล้งทำเป็นบุคคลที่มีโปรไฟล์สูง) และการแอบอ้างเป็นซัพพลายเออร์ พวกเขาอาจใช้โดเมนที่คล้ายคลึงกับไซต์ที่ถูกกฎหมายเป็นอย่างมาก
กลโกงฟิชชิ่งทางธุรกิจและสเปียร์ฟิชชิ่ง
กลโกงฟิชชิ่งคือข้อความหลอกลวงที่ออกแบบมาเพื่อขโมยข้อมูลประจำตัวหรือติดตั้งมัลแวร์ ฟิชชิ่งแบบจำนวนมากจะพุ่งเป้าไปที่ผู้คนจำนวนมากด้วยข้อความเดียวกัน ส่วนสเปียร์ฟิชชิ่งที่มีการกำหนดเป้าหมายเจาะจงมากกว่า จะใช้ข้อมูลส่วนบุคคลเพื่อพุ่งเป้าไปที่พนักงานเฉพาะราย กลโกงเหล่านี้สามารถส่งมาทางอีเมลหรือแพลตฟอร์มการส่งข้อความอื่นๆ ได้
ใบแจ้งหนี้ปลอมและการฉ้อโกงการชำระเงิน
อาชญากรอาจส่งใบแจ้งหนี้ปลอมหรือดักสกัดใบแจ้งหนี้จริงก่อนที่จะเปลี่ยนรายละเอียดการชำระเงิน ธุรกิจอาจโอนเงินตรงไปยังมิจฉาชีพโดยไม่รู้ตัว โดยหลงคิดว่าตนเองเพียงแค่ชำระเงินตามใบแจ้งหนี้ตามปกติ
กลโกงการสนับสนุนทางเทคนิคและซอฟต์แวร์
ผู้โจมตีบางรายแอบอ้างเป็นเจ้าหน้าที่ฝ่ายสนับสนุนด้านไอทีหรือผู้ให้บริการซอฟต์แวร์ โดยอาจบอกว่าอุปกรณ์มีปัญหาที่ต้องได้รับการแก้ไขอย่างเร่งด่วนเพื่อสร้างความรู้สึกเร่งรีบ พวกเขาอาจขอสิทธิ์เข้าถึงจากระยะไกล หรือกระตุ้นให้พนักงานติดตั้งการอัปเดตปลอมหรือซอฟต์แวร์ที่เป็นอันตราย
กลโกงแรนซัมแวร์และมัลแวร์
ลิงก์อันตราย ไฟล์แนบ และการดาวน์โหลดซอฟต์แวร์สามารถทำให้อุปกรณ์ของธุรกิจติดมัลแวร์หรือแรนซัมแวร์ได้ การโจมตีเหล่านี้อาจขโมยข้อมูลสำคัญ เข้ารหัสไฟล์ ขัดขวางการดำเนินงาน และนำไปสู่ค่าใช้จ่ายในการกู้คืนระบบจำนวนมหาศาล
กลโกงที่ขับเคลื่อนด้วย AI
ปัญญาประดิษฐ์กำลังทำให้กลโกงที่มีอยู่เดิมจำนวนมากมีความน่าเชื่อถือยิ่งขึ้น อาชญากรสามารถใช้ AI เพื่อสร้างอีเมลฟิชชิ่งที่ดูสมจริง และแม้กระทั่งการโทรแบบดีพเฟก (Deepfake) ที่ดูเหมือนว่ามาจากเพื่อนร่วมงานหรือรายชื่อติดต่อทางธุรกิจที่เชื่อถือได้ เทคโนโลยี AI ทำให้การตรวจจับสัญญาณเตือนภัยบางอย่างของกลโกงในอดีตทำได้ยากขึ้น ผู้คนสามารถใช้ AI เพื่อทำให้ข้อความของตนถูกต้องตามหลักไวยากรณ์และดูสมจริง
นักต้มตุ๋นธุรกิจดำเนินการอย่างไร
กลโกงทางธุรกิจส่วนใหญ่ไม่ได้เริ่มต้นจากการเจาะช่องโหว่ของซอฟต์แวร์ แต่เริ่มต้นจากการแสวงหาประโยชน์จากผู้คน อาชญากรไซเบอร์ใช้เทคนิคทางจิตวิทยาอันชาญฉลาดและเทคโนโลยีเพื่อให้ดูน่าเชื่อถือ และชักจูงให้พนักงานดำเนินการในสิ่งที่ปกติแล้วพวกเขาจะไม่ทำ
วิศวกรรมสังคม (Social Engineering
วิศวกรรมสังคม (Social engineering) คือแนวปฏิบัติในการชักจูงหรือหลอกล่อผู้คนให้เปิดเผยข้อมูลหรือให้สิทธิ์เข้าถึงระบบต่าง ๆ ผู้โจมตีมักสร้างความรู้สึกเร่งด่วนหรือใช้ความกลัวเพื่อกดดันให้พนักงานดำเนินการโดยไม่ได้ตรวจสอบคำขอดังกล่าว นอกจากนี้ยังอาจแอบอ้างเป็นผู้จัดการ ผู้บริหาร หรือบุคคลผู้มีอำนาจอื่น ๆ และบอกเป็นนัยว่าจะมีผลที่ตามมาหากพนักงานไม่ปฏิบัติตาม
บางคนอาศัยความคุ้นเคยด้วยการแสร้งทำเป็นเพื่อนร่วมงานหรือลูกค้า การหลอกลวงที่แนบเนียนสามารถประสบความสำเร็จได้หากมีใครบางคนหลงเชื่อข้อความนั้น
การใช้ข้อมูลที่เปิดเผยต่อสาธารณะ
ผู้โจมตีจำนวนมากจะค้นคว้าข้อมูลเกี่ยวกับเป้าหมายก่อนเริ่มทำการหลอกลวง ปัจจุบันมีหลากหลายวิธีที่ผู้คนแชร์ข้อมูลเกี่ยวกับประวัติการทำงานและรายละเอียดส่วนตัว ลองนึกถึงสิ่งที่ผู้คนอาจได้เรียนรู้จากโปรไฟล์ Facebook หรือ LinkedIn ดู ข้อมูลนี้ช่วยให้สามารถปรับแต่งข้อความเฉพาะบุคคลจนทำให้การติดต่อสื่อสารนั้นดูน่าเชื่อถือมากยิ่งขึ้น
บัญชีที่ถูกบุกรุกและข้อมูลประจำตัวที่ถูกขโมย
ชื่อผู้ใช้และรหัสผ่านที่ถูกขโมยยังคงเป็นหนึ่งในวิธีที่ง่ายที่สุดสำหรับผู้โจมตีในการเข้าถึงระบบธุรกิจ ข้อมูลประจำตัวอาจถูกขโมยผ่านการโจมตีแบบฟิชชิ่งและมัลแวร์ ยิ่งไปกว่านั้น ยังมีรหัสผ่านที่มีการนำกลับมาใช้ซ้ำซึ่งหลุดออกไปจากการละเมิดข้อมูลในอดีตวางขายอยู่ในตลาดมืดอีกด้วย
คุณจะรับรู้ถึงการหลอกลวงทางธุรกิจได้อย่างไร?
กลโกงทางธุรกิจจำนวนมากมีรูปแบบที่คล้ายคลึงกันไม่ว่าจะส่งมาด้วยวิธีใดก็ตาม การเรียนรู้ที่จะจดจำสัญญาณเตือนสามารถช่วยให้พนักงานระบุคำขอที่น่าสงสัยได้ก่อนที่จะสูญเสียเงินหรือระบบถูกเจาะ ธุรกิจต่างๆ มักพยายามสร้างวัฒนธรรมแห่งความปลอดภัยและการตระหนักรู้เกี่ยวกับกลโกงอย่างแท้จริงเพื่อยับยั้งการละเมิดต่างๆ
สัญญาณเตือนที่ควรเฝ้าระวัง
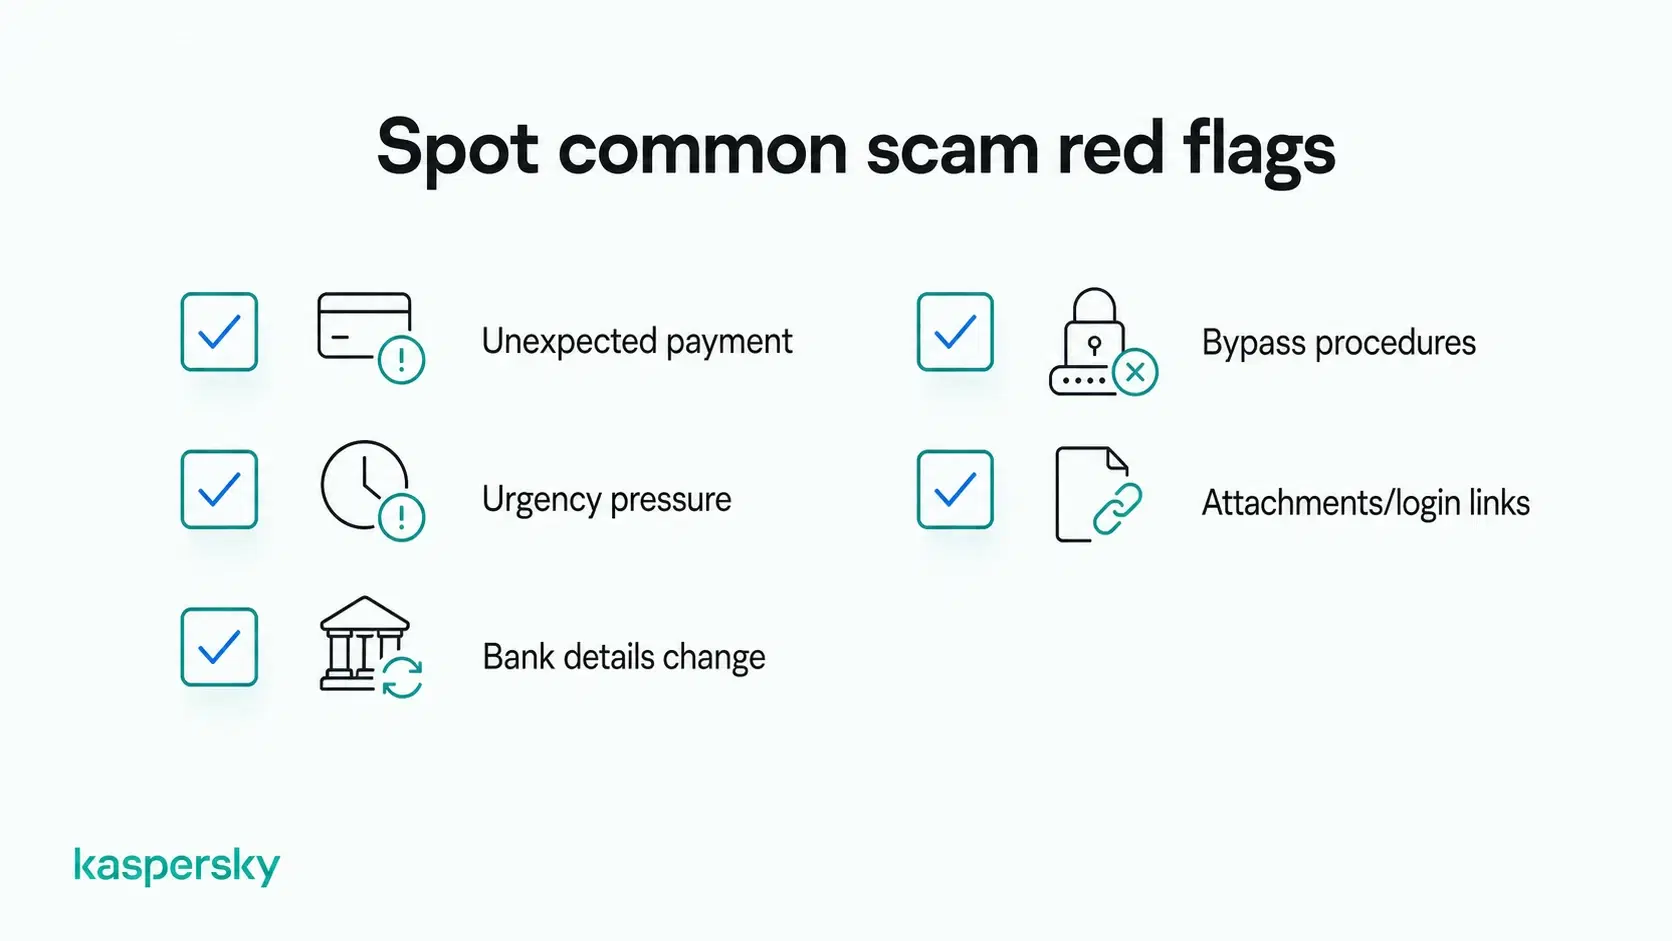
ระวังสัญญาณทั่วไปเหล่านี้ที่บ่งบอกว่าข้อความหรือคำขออาจเป็นส่วนหนึ่งของกลโกงทางธุรกิจ:
- คำขอให้ชำระเงินที่ไม่คาดคิด โดยเฉพาะอย่างยิ่งหากมาถึงโดยไม่มีการแจ้งล่วงหน้าหรือไม่เป็นไปตามขั้นตอนปกติ
- การกดดันให้ดำเนินการอย่างรวดเร็ว โดยอ้างว่าจำเป็นต้องดำเนินการทันทีเพื่อหลีกเลี่ยงปัญหาหรือเพื่อให้ทันกำหนดเวลาเร่งด่วน
- การเปลี่ยนแปลงรายละเอียดบัญชีธนาคารของซัพพลายเออร์ เมื่อคุณได้รับการขอให้ส่งการชำระเงินในอนาคตไปยังบัญชีใหม่
- คำขอให้ข้ามขั้นตอนปกติ (การข้ามขั้นตอนการอนุมัติหรือการเก็บคำขอไว้เป็นความลับ)
- ไฟล์แนบหรือหน้าเข้าสู่ระบบที่ไม่คาดคิด หากคุณได้รับการขอให้เปิดไฟล์หรือเข้าสู่ระบบโดยใช้ลิงก์ในอีเมลหรือข้อความ
 สัญญาณเตือนเหล่านี้ไม่ได้หมายความว่าข้อความนั้นเป็นการฉ้อโกงโดยอัตโนมัติ แต่ควรเป็นสิ่งกระตุ้นให้ทำการตรวจสอบเพิ่มเติมก่อนที่จะโอนเงินหรือเปิดไฟล์ใดๆ
เมื่อข้อความที่ถูกต้องตามกฎหมายก็ยังอาจเป็นอันตรายได้
ไม่ใช่ว่ากลโกงทุกอย่างจะมาจากที่อยู่อีเมลที่ไม่คุ้นเคย บางครั้งอาชญากรก็เจาะเข้าบัญชีธุรกิจของจริงหรือใช้วิธีปลอมแปลงอีเมลเพื่อให้ข้อความดูเหมือนว่ามาจากแหล่งที่เชื่อถือได้
สิ่งสำคัญคืออย่าพึ่งพาชื่อหรือที่อยู่อีเมลของผู้ส่งเพียงอย่างเดียว หากคำขอเกี่ยวข้องกับเรื่องเงินหรือคำแนะนำที่ผิดปกติ ให้ยืนยันผ่านช่องทางการสื่อสารที่เชื่อถือได้ เช่น หมายเลขโทรศัพท์ที่ทราบหรือรายชื่อติดต่อที่มีอยู่
ธุรกิจสามารถป้องกันการหลอกลวงได้อย่างไร?
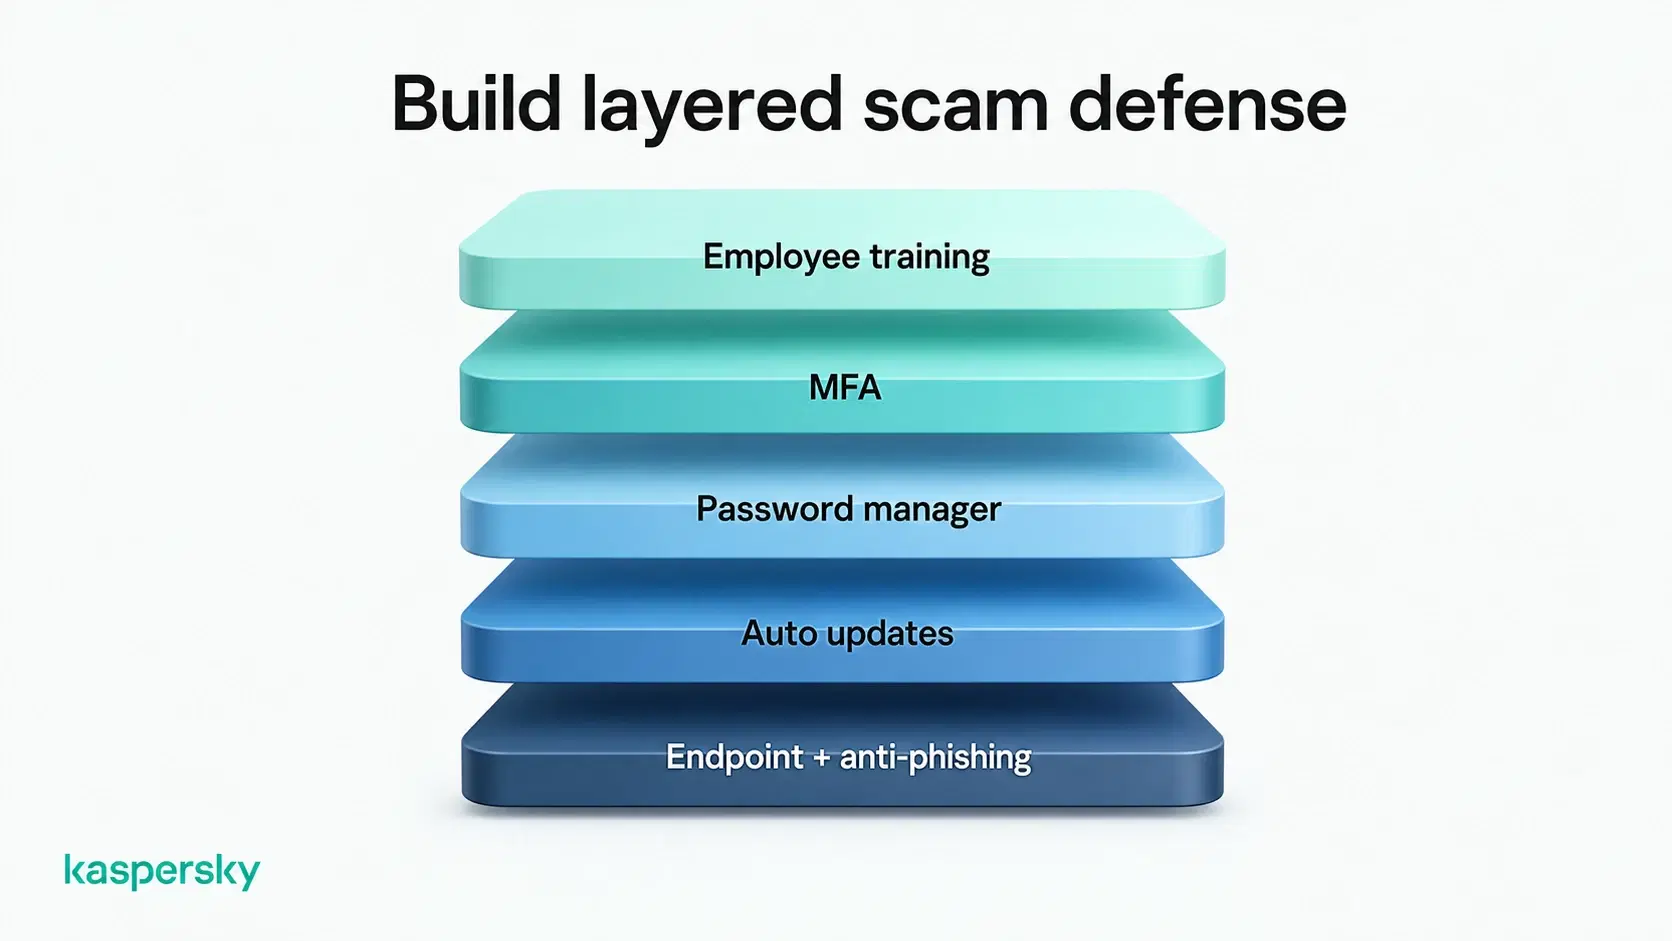
การป้องกันการหลอกลวงทางธุรกิจที่ดีที่สุดคือการผสมผสานระหว่างความตระหนักรู้และแนวทางปฏิบัติด้านความปลอดภัยร่วมกับเทคโนโลยี ธุรกิจควรสร้างการป้องกันหลายชั้นเพื่อลดโอกาสที่การหลอกลวงจะประสบความสำเร็จ
ฝึกอบรมพนักงาน
พนักงานมักเป็นแนวป้องกันด่านแรกต่ออีเมลฟิชชิ่งและการหลอกลวงทางธุรกิจอื่นๆ การฝึกอบรมความตระหนักรู้ด้านความปลอดภัยทางไซเบอร์เป็นประจำจะช่วยให้พนักงานรับรู้ถึงข้อความที่น่าสงสัยหรือกลโกงการหลอกลวง และตอบสนองได้อย่างเหมาะสม
พนักงานควรจะรู้สึกสบายใจที่จะรายงานสิ่งผิดปกติใดๆ โดยไม่ต้องกังวลว่าจะถูกตำหนิหากปรากฏว่าเป็นการเตือนที่ผิดพลาด บริษัทชั้นนำหลายแห่งมีวิธีการให้พนักงานของตนรายงานปัญหาที่อาจเกิดขึ้นได้
รักษาความปลอดภัยของบัญชี
ปกป้องบัญชีธุรกิจด้วยรหัสผ่านที่รัดกุมและไม่ซ้ำกัน การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) และตัวจัดการรหัสผ่านที่เชื่อถือได้ เปลี่ยนรหัสผ่านทันทีหากมีเหตุผลให้เชื่อได้ว่ารหัสผ่านถูกบุกรุก บัญชีอีเมลควรได้รับความเอาใจใส่เป็นพิเศษเนื่องจากตกเป็นเป้าหมายของอาชญากรไซเบอร์อยู่บ่อยครั้ง และสามารถเปิดช่องทางให้เข้าถึงระบบและบริการอื่นๆ ของธุรกิจได้
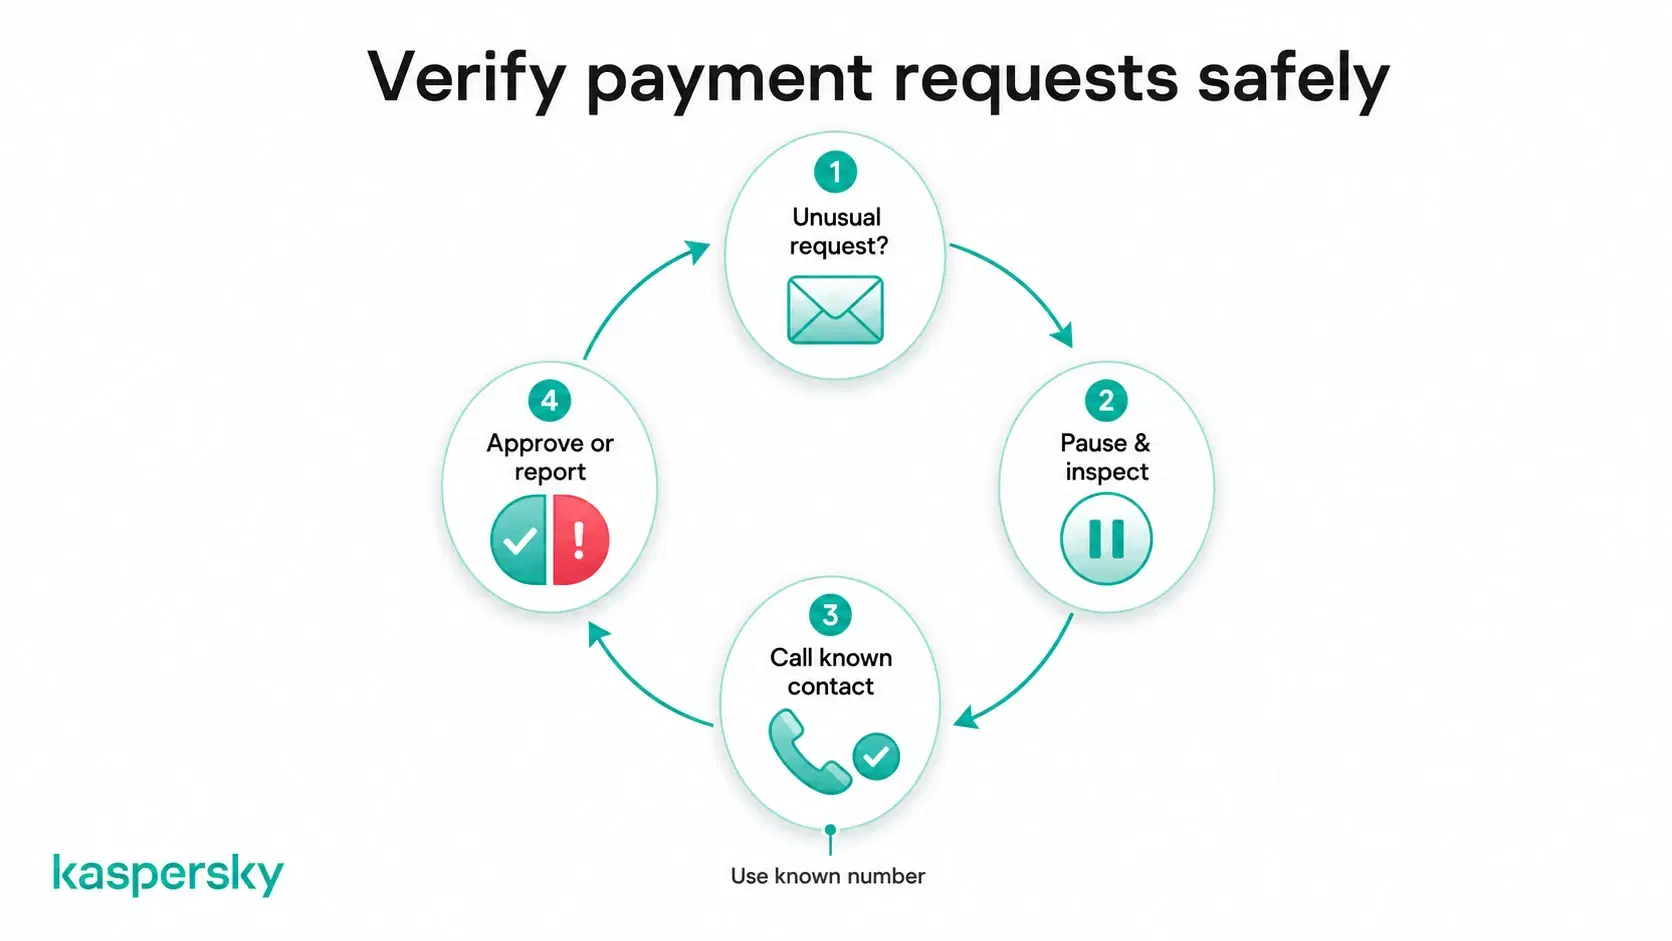
ยืนยันการชำระเงิน
อย่าพึ่งพาเพียงแค่อีเมลเพียงอย่างเดียวเมื่อต้องอนุมัติการชำระเงินหรือเปลี่ยนรายละเอียดบัญชีธนาคารของซัพพลายเออร์ ให้ยืนยันคำขอผ่านช่องทางการสื่อสารที่เป็นอิสระ เช่น หมายเลขโทรศัพท์ที่ทราบอยู่แล้ว ใช้กระบวนการอนุมัติที่มีการบันทึกเป็นลายลักษณ์อักษรสำหรับธุรกรรมทางการเงินที่มีมูลค่าสูง
อัปเดตซอฟต์แวร์
การดูแลให้ซอฟต์แวร์เป็นเวอร์ชันล่าสุดอยู่เสมอจะช่วยปิดช่องโหว่ด้านความปลอดภัยที่ผู้โจมตีอาจพยายามเข้ามาหาผลประโยชน์ การเปิดใช้งานการอัปเดตอัตโนมัติในจุดที่ทำได้จะช่วยให้มั่นใจได้ว่าจะไม่พลาดแพทช์ความปลอดภัยที่สำคัญ
ใช้ซอฟต์แวร์การรักษาความปลอดภัย
ซอฟต์แวร์ที่เชื่อถือได้จะมอบการปกป้องอีกชั้นที่สำคัญโดยการตรวจพบมัลแวร์และระบุกิจกรรมที่น่าสงสัยก่อนที่จะก่อให้เกิดความเสียหาย แนวทางแบบหลายชั้นที่รวมการปกป้องอุปกรณ์ปลายทางเข้ากับเทคโนโลยีป้องกันฟิชชิ่งและการป้องกันออนไลน์ในรูปแบบอื่น ๆ สามารถลดความเสี่ยงจากการโจมตีทางไซเบอร์ที่ประสบความสำเร็จได้อย่างมาก
ปกป้องธุรกิจของคุณจากการหลอกลวงออนไลน์
ปกป้องอุปกรณ์ของธุรกิจ ข้อมูลทางการเงิน และพนักงานของคุณด้วย Kaspersky Small Office Security เริ่มเวอร์ชันทดลองใช้ฟรีของคุณและสัมผัสประสบการณ์การรักษาความปลอดภัยระดับธุรกิจได้แล้ววันนี้
เริ่มเวอร์ชันทดลองใช้ฟรีของคุณการป้องกันการฉ้อโกงทางธุรกิจ: ควรทำอย่างไรหากธุรกิจของคุณตกเป็นเป้าหมาย
การดำเนินการอย่างรวดเร็วหลังจากเกิดข้อผิดพลาดหรือเกิดการโจมตีที่น่าสงสัยสามารถช่วยลดความเสียหายได้ การตอบสนองที่แน่ชัดจะขึ้นอยู่กับประเภทของเหตุการณ์ที่เกิดขึ้น ขั้นตอนเร่งด่วนเหล่านี้สามารถช่วยจำกัดผลกระทบได้
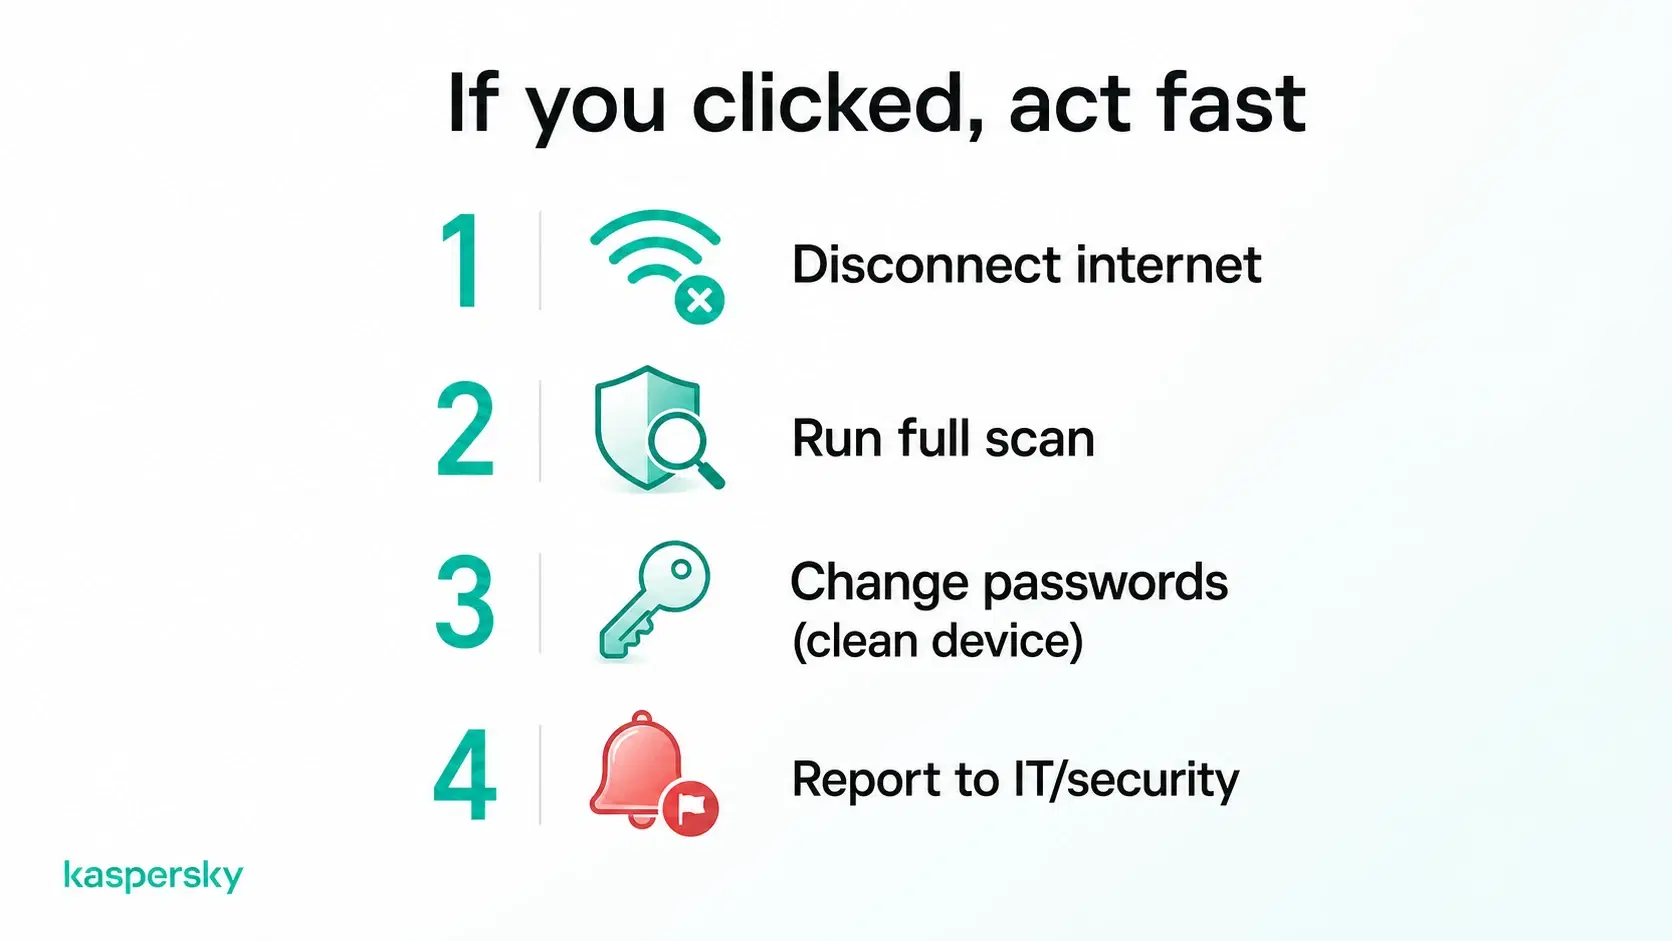
หากมีคนคลิกลิงก์ที่น่าสงสัย
- ตัดการเชื่อมต่ออุปกรณ์ที่ได้รับผลกระทบออกจากอินเทอร์เน็ตหากคุณเชื่อว่าอุปกรณ์นั้นถูกบุกรุกแล้ว
- เรียกใช้การสแกนความปลอดภัยแบบสแกนทั้งระบบโดยใช้ซอฟต์แวร์ความปลอดภัยที่เชื่อถือได้
- เปลี่ยนรหัสผ่านใดๆ ที่อาจถูกบุกรุกจากอุปกรณ์ที่เชื่อถือได้และปลอดภัย
- แจ้งทีมไอทีหรือผู้ให้บริการด้านความปลอดภัยของคุณเพื่อให้สามารถตรวจสอบเพิ่มเติมได้
หากมีการโอนเงินไปแล้ว
- ติดต่อธนาคารของคุณทันทีเพื่อรายงานธุรกรรมที่เป็นการฉ้อโกง
- แจ้งทีมภายในที่เกี่ยวข้อง (อาจเป็นทีมไอทีและฝ่ายบริหาร)
- เก็บรักษาอีเมล ใบแจ้งหนี้ และหลักฐานอื่นๆ ที่อาจช่วยในการตรวจสอบ
- ติดตามบัญชีอย่างต่อเนื่องเพื่อดูกิจกรรมที่น่าสงสัยเพิ่มเติม
รายงานเหตุการณ์
- รายงานการหลอกลวงเป็นการภายในเพื่อให้พนักงานคนอื่นๆ ได้รับการแจ้งเตือน
- แจ้งหน่วยงานบังคับใช้กฎหมายหรือหน่วยงานด้านไซเบอร์แห่งชาติของคุณตามความเหมาะสม
- การรายงานการหลอกลวงสามารถช่วยให้ผู้ตรวจสอบระบุกิจกรรมทางอาชญากรรมและลดความเสี่ยงที่ผู้อื่นจะตกเป็นเหยื่อได้
AI กำลังเปลี่ยนโฉมการหลอกลวงทางธุรกิจอย่างไร
ปัญญาประดิษฐ์กำลังทำให้การหลอกลวงที่มีอยู่เดิมจำนวนมากนั้นตรวจจับได้ยากขึ้น ปัจจุบันอาชญากรสามารถสร้างอีเมลที่น่าเชื่อถือ ดีพเฟก (deepfake) และเว็บไซต์ปลอมได้ภายในไม่กี่นาที ทำให้พวกเขาสามารถมุ่งเป้าไปที่ธุรกิจต่างๆ ได้มากขึ้นโดยใช้ความพยายามน้อยลงและมีข้อผิดพลาดที่เห็นได้ชัดน้อยลง
ดีพเฟกและการโคลนเสียง
AI สามารถนำมาใช้เพื่อโคลนเสียงหรือสร้างวิดีโอและเสียงที่สมจริง ซึ่งดูเหมือนว่ามาจากผู้บริหารที่เชื่อถือได้หรือแม้กระทั่งซัพพลายเออร์ อาชญากรอาจใช้ดีพเฟกเหล่านี้เพื่อสร้างคำขอชำระเงินอย่างเร่งด่วน หรือโน้มน้าวให้พนักงานแชร์ข้อมูลที่เป็นความลับ
นี่หมายความว่าสิ่งสำคัญคือการไม่พึ่งพาเพียงเสียงหรือใบหน้าที่คุ้นเคยเพียงอย่างเดียว โปรดตรวจสอบคำขอทางการเงินที่ผิดปกติหรือคำสั่งที่ละเอียดอ่อนผ่านช่องทางการสื่อสารที่เชื่อถือได้เสมอก่อนที่จะดำเนินการใดๆ
การโจมตีแบบฟิชชิ่งที่ฉลาดขึ้น
ในอดีต อีเมลฟิชชิ่งทางธุรกิจมักจะสังเกตได้ง่ายเนื่องจากมีการสะกดคำผิดหรือใช้ถ้อยคำที่ดูแปลกๆ ปัจจุบันเครื่องมือ AI สามารถสร้างข้อความที่ฟังดูเป็นธรรมชาติและเลียนแบบรูปแบบการเขียนของธุรกิจจริงได้อย่างแนบเนียน
พฤติกรรมมักเป็นสัญญาณเตือนที่ดีกว่าภาษา คำขอที่ไม่คาดคิดและคำขอรหัสผ่านหรือข้อมูลที่ละเอียดอ่อนอย่างเร่งด่วน ควรได้รับการจัดการด้วยความระมัดระวังอย่างยิ่ง
การสร้างการป้องกันระยะยาวจากการหลอกลวงทางธุรกิจ
การป้องกันการฉ้อโกงและการหลอกลวงทางธุรกิจไม่ใช่งานที่ทำเพียงครั้งเดียว อาชญากรไซเบอร์ปรับเปลี่ยนกลวิธีของตนอยู่ตลอดเวลา ซึ่งหมายความว่าธุรกิจต่างๆ จำเป็นต้องทบทวนแนวทางปฏิบัติด้านความปลอดภัยอย่างสม่ำเสมอ และสร้างความมั่นใจว่าพนักงานยังคงมีความพร้อมรับมือกับภัยคุกตาใใหม่ๆ การสร้างความยืดหยุ่นในระยะยาวหมายถึงการผสานรวมเทคโนโลยีและวัฒนธรรมในที่ทำงานที่ซึ่งความปลอดภัยเป็นความรับผิดชอบของทุกคน
สร้างวัฒนธรรมที่เน้นความปลอดภัยเป็นอันดับแรก
วัฒนธรรมความปลอดภัยที่เข้มแข็งช่วยให้พนักงานตัดสินใจได้อย่างปลอดภัยยิ่งขึ้นในทุกๆ วัน ทบทวนนโยบายความปลอดภัยทางไซเบอร์เป็นประจำ และสนับสนุนให้พนักงานตั้งคำถามกับคำขอที่ผิดปกติ
หลายธุรกิจกำหนดให้การตรวจสอบการชำระเงินหรือคำขอข้อมูลที่ละเอียดอ่อนก่อนดำเนินการเป็นแนวปฏิบัติมาตรฐาน การหลอกลวงมีแนวโน้มที่จะถูกตรวจพบได้มากขึ้นก่อนที่จะก่อให้เกิดความเสียหาย หากพนักงานมีความรู้ที่เข้มแข็งเกี่ยวกับความปลอดภัย
เตรียมพร้อมสำหรับภัยคุกคามในอนาคต
กลโกงทางธุรกิจจะยังคงพัฒนาต่อไปตามการเปลี่ยนแปลงของเทคโนโลยี การฝึกอบรมพนักงานเป็นประจำ การอัปเดตซอฟต์แวร์ การตรวจสอบความปลอดภัย และเครื่องมือความปลอดภัยทางไซเบอร์ที่ทันสมัย สามารถช่วยให้องค์กรก้าวทันภัยคุกคามใหม่ๆ ที่เกิดขึ้นได้ ธุรกิจต่างๆ จะวางตนเองให้อยู่ในตำแหน่งที่แข็งแกร่งที่สุดได้โดยการปรับปรุงแนวทางปฏิบัติด้านความปลอดภัยอย่างสม่ำเสมอ แทนที่จะมารับมือหลังจากเกิดเหตุการณ์ขึ้นแล้ว
บทความที่เกี่ยวข้อง:
- คุณจะป้องกันตนเองจากการโจรกรรมทางธนาคารออนไลน์ได้อย่างไร?
- เคล็ดลับการป้องกันฟิชชิ่งที่มีประสิทธิภาพสำหรับธุรกิจคืออะไร?
- จะป้องกันการโจมตีทางไซเบอร์ในองค์กรของคุณอย่างมีประสิทธิภาพได้อย่างไร?
- เรียนรู้เพิ่มเติมเกี่ยวกับกลโกงยอดนิยมและวิธีหลีกเลี่ยงการตกเป็นเหยื่อ
ผลิตภัณฑ์ที่เกี่ยวข้อง:
- Kaspersky Small Office Security
- ทดลองใช้ Small Office Security ฟรี
- ดาวน์โหลดแผนพรีเมียมของเราแบบทดลองใช้ฟรี 30 วัน
คำถามที่พบบ่อย
กลโกงทางธุรกิจที่พบบ่อยที่สุดคืออะไร?
ฟิชชิ่งเป็นหนึ่งในกลโกงทางธุรกิจที่พบบ่อยที่สุด โดยมีเป้าหมายเพื่อขโมยข้อมูลประจำตัว ติดตั้งมัลแวร์ หรือหลอกล่อให้พนักงานชำระเงิน
มิจฉาชีพพุ่งเป้าไปที่ธุรกิจขนาดเล็กอย่างไร?
มิจฉาชีพมักใช้อีเมลฟิชชิ่ง ใบแจ้งหนี้ปลอม และกลโกงการแอบอ้างบุคคลอื่น เนื่องจากรู้ว่าธุรกิจขนาดเล็กอาจมีการควบคุมความปลอดภัยที่น้อยกว่า
แอนตี้ไวรัสสามารถหยุดยั้งกลโกงทางธุรกิจได้หรือไม่?
แอนตี้ไวรัสช่วยบล็อกมัลแวร์ได้ แต่ไม่สามารถป้องกันการโจมตีแบบฟิชชิ่งหรือวิศวกรรมสังคม (social engineering) ได้ทุกรูปแบบ ความตระหนักรู้ของพนักงานจึงเป็นสิ่งสำคัญเช่นกัน
พนักงานสามารถระบุอีเมลฟิชชิ่งได้อย่างไร?
ให้มองหาคำขอที่ไม่คาดคิด ภาษาที่เร่งด่วน ลิงก์ที่น่าสงสัย และไฟล์แนบที่ผิดปกติ หากมีข้อสงสัย ให้ตรวจสอบคำขอดังกล่าวผ่านรายชื่อติดต่อที่เชื่อถือได้