พนักงานสามารถใช้แล็ปท็อปส่วนตัวในการทำงานได้อย่างปลอดภัยหรือไม่?
พนักงานสามารถทำงานได้อย่างปลอดภัยจากแล็ปท็อปส่วนตัวได้ แต่เฉพาะเมื่ออุปกรณ์เหล่านั้นตรงตามข้อกำหนดด้านความปลอดภัยที่เหมาะสม และการเข้าถึงระบบของบริษัทได้รับการควบคุมอย่างถูกต้อง
วิธีนี้เป็นที่รู้จักกันทั่วไปในชื่อ BYOD (Bring Your Own Device หรือ นำอุปกรณ์ของคุณมาเอง) ซึ่งอนุญาตให้พนักงานใช้แล็ปท็อปของตนเองในการทำงานแทนที่จะพึ่งพาอุปกรณ์ที่บริษัทจัดหาให้ BYOD สามารถทำให้การทำงานจากระยะไกลมีราคาไม่แพงและยืดหยุ่นมากขึ้น โดยเฉพาะอย่างยิ่งสำหรับธุรกิจขนาดเล็กที่มีทรัพยากรด้านไอทีจำกัด อย่างไรก็ตาม พนักงานยังคงต้องปฏิบัติตามข้อกำหนดด้านความปลอดภัยอย่างชัดเจนเมื่อทำงานจากที่บ้าน
ความแตกต่างหลักอยู่ที่การควบคุม โดยปกติแล้วธุรกิจสามารถควบคุมหลายแง่มุมของฮาร์ดแวร์ที่บริษัทจัดหาให้ได้ รวมถึงการติดตั้งซอฟต์แวร์รักษาความปลอดภัย บังคับใช้การอัปเดต จัดการการเข้าถึง และใช้การตั้งค่าความปลอดภัยเดียวกันกับทุกอุปกรณ์ BYOD หมายความว่าความรับผิดชอบบางส่วนนั้นถูกแบ่งปันกับพนักงาน ธุรกิจจำเป็นต้องมีมาตรฐานขั้นต่ำที่ชัดเจนก่อนที่จะอนุญาตให้เข้าถึงอีเมล ไฟล์ บริการคลาวด์ หรือระบบอื่นๆ ของบริษัท
BYOD อาจเป็นทางเลือกที่ใช้งานได้จริงเมื่อแล็ปท็อปส่วนตัวได้รับการอัปเดต ป้องกันมัลแวร์ รักษาความปลอดภัยด้วยการตรวจสอบสิทธิ์ที่แข็งแกร่ง และใช้งานตามข้อกำหนดด้านความปลอดภัยของบริษัท อาจไม่เหมาะสมนักเมื่อพนักงานต้องจัดการกับข้อมูลที่มีความละเอียดอ่อนสูง หรือเมื่ออุปกรณ์ส่วนตัวไม่สามารถตรงตามมาตรฐานความปลอดภัยที่ธุรกิจต้องการ
- BYOD อนุญาตให้พนักงานทำงานบนแล็ปท็อปส่วนตัวได้ โดยที่อุปกรณ์เหล่านั้นต้องเป็นไปตามข้อกำหนดด้านความปลอดภัยของบริษัท
- ควรหมั่นอัปเดตแล็ปท็อปส่วนตัว ใช้โปรแกรมป้องกันไวรัสที่เชื่อถือได้ และเปิดใช้งานการเข้ารหัสอุปกรณ์และการล็อกหน้าจออัตโนมัติ
- ความท้าทายที่ใหญ่ที่สุดของ BYOD คือธุรกิจมีข้อมูลและการควบคุมอุปกรณ์ส่วนตัวน้อยกว่าแล็ปท็อปที่บริษัทจัดหาให้
- การตรวจสอบสิทธิ์แบบหลายปัจจัย รหัสผ่านที่ไม่ซ้ำกัน การเข้ารหัส และการควบคุมการเข้าถึงสามารถลดผลกระทบจากการสูญหายของอุปกรณ์หรือบัญชีถูกบุกรุกได้
- ข้อมูลการทำงานควรเก็บไว้ในบัญชีและพื้นที่จัดเก็บข้อมูลของบริษัทที่ได้รับอนุมัติ แทนที่จะเก็บไว้ในบริการส่วนตัว
- BYOD อาจไม่เหมาะสมในกรณีที่เกี่ยวข้องกับข้อมูลที่ละเอียดอ่อนมาก หรือในกรณีที่อุปกรณ์ส่วนตัวไม่ตรงตามมาตรฐานความปลอดภัยของบริษัท
ความเสี่ยงด้านความปลอดภัยทางไซเบอร์ที่ใหญ่ที่สุดของ BYOD คืออะไร?
ความเสี่ยงหลักของ BYOD ไม่ใช่แค่ว่าแล็ปท็อปเป็นของส่วนตัว ปัญหาคือธุรกิจมักจะมองเห็นได้น้อยกว่าว่าอุปกรณ์ส่วนตัวนั้นถูกตั้งค่าและใช้งานอย่างไร
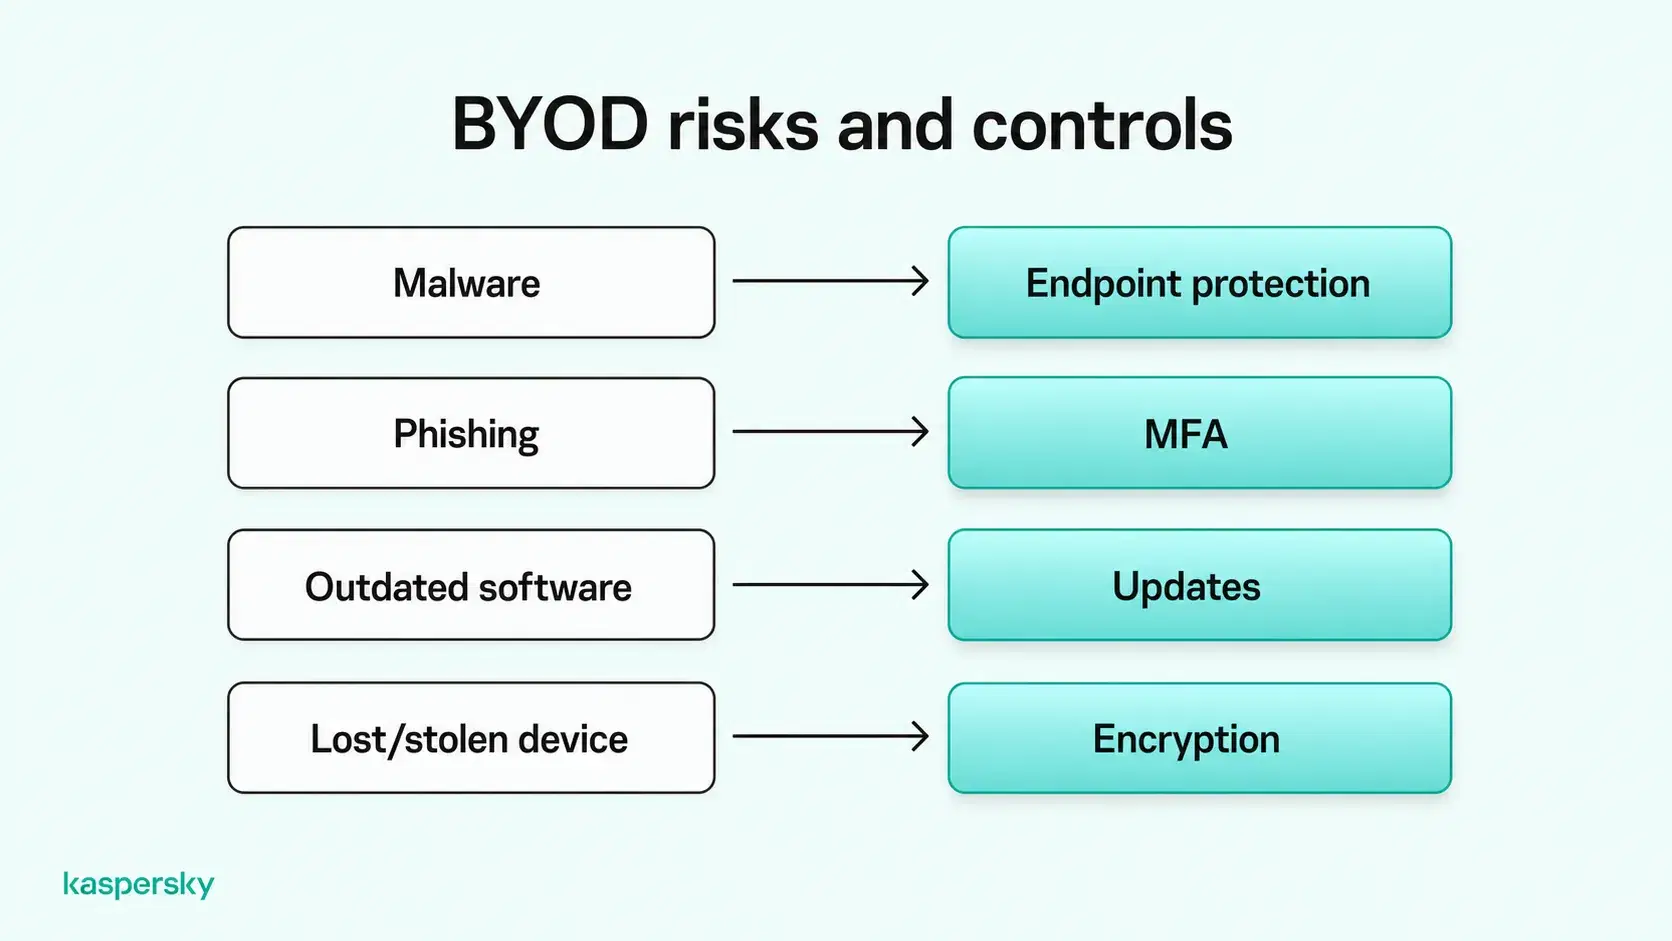
มัลแวร์และ แรนซัมแวร์ สามารถบุกรุกแล็ปท็อปและทำให้ผู้โจมตีเข้าถึงไฟล์หรือบัญชีของธุรกิจได้ การหลอกลวงแบบฟิชชิ่ง อาจทำให้พนักงานเปิดเผยข้อมูลส่วนตัวหรือติดตั้งซอฟต์แวร์อันตราย ขณะที่ระบบปฏิบัติการ เบราว์เซอร์ และแอปพลิเคชันที่ล้าสมัยอาจมีช่องโหว่ด้านความปลอดภัยที่ได้รับการแก้ไขแล้วในเวอร์ชันใหม่กว่า ต่างจากอุปกรณ์ที่บริษัทจัดการ อุปกรณ์แล็ปท็อปส่วนตัวมักต้องพึ่งพาพนักงานในการติดตั้งการอัปเดตและบำรุงรักษาระบบรักษาความปลอดภัยอย่างสม่ำเสมอ
แล็ปท็อปที่ใช้ร่วมกันก่อให้เกิดความเสี่ยงอีกประการหนึ่ง หากสมาชิกในครอบครัวหรือผู้ใช้รายอื่นสามารถเข้าถึงอุปกรณ์เดียวกันได้ พวกเขาอาจติดตั้งซอฟต์แวร์ที่ไม่ปลอดภัยโดยไม่ได้ตั้งใจ หรือเปิดเผยข้อมูลของบริษัท การใช้เครือข่ายที่ไม่ปลอดภัยยังเพิ่มความเสี่ยง โดยเฉพาะอย่างยิ่งเมื่อการเข้าถึงระยะไกลได้รับการปกป้องไม่ดี
ข้อมูลของบริษัทอาจควบคุมได้ยากขึ้นเมื่อพนักงานบันทึกไว้ในบัญชีคลาวด์ส่วนตัว โฟลเดอร์ในเครื่อง หรือแอปพลิเคชันที่ไม่ได้รับอนุญาต ทำให้ธุรกิจจัดการการเข้าถึงหรือทราบว่าข้อมูลที่ละเอียดอ่อนจัดเก็บอยู่ที่ใดได้ยากขึ้น นี่เป็นความท้าทายอย่างยิ่งเมื่อพนักงานลาออก เนื่องจากธุรกิจอาจประสบปัญหาในการระบุและลบไฟล์ของบริษัทที่จัดเก็บไว้ในอุปกรณ์ส่วนตัว
แล็ปท็อปที่สูญหายหรือถูกขโมยก็อาจเปิดเผยข้อมูลทางธุรกิจได้เช่นกัน ความเสี่ยงจะสูงขึ้นเมื่อไม่ได้เปิดใช้งานการเข้ารหัสแบบเต็มดิสก์ การล็อกหน้าจอ และการตรวจสอบสิทธิ์อุปกรณ์ที่รัดกุม
ความเสี่ยงเหล่านี้อาจแตกต่างกันอย่างมากระหว่างพนักงาน ขึ้นอยู่กับอุปกรณ์ ซอฟต์แวร์ และพฤติกรรมด้านความปลอดภัย การกำหนดข้อกำหนด ด้านความปลอดภัยทางไซเบอร์ ที่สม่ำเสมอจะช่วยให้ธุรกิจขนาดเล็กลดความแตกต่างเหล่านี้และปกป้องข้อมูลของบริษัทได้อย่างมีประสิทธิภาพมากขึ้น
คุณจะปรับปรุงความปลอดภัยของ BYOD สำหรับพนักงานที่ทำงานระยะไกลได้อย่างไร
การรักษาความปลอดภัยของ BYOD จะได้ผลดีที่สุดเมื่อมีการผสานรวมการป้องกันพื้นฐานหลายอย่างเข้าด้วยกัน แล็ปท็อปส่วนตัวที่ได้รับอนุมัติทุกเครื่องควรเป็นไปตามมาตรฐานขั้นต่ำด้านความปลอดภัยของอุปกรณ์ ซึ่งรวมถึงการปกป้องบัญชีและวิธีการจัดการข้อมูลของบริษัท
การปรับปรุงความปลอดภัยไม่จำเป็นต้องหมายถึงโครงสร้างพื้นฐานที่ซับซ้อน การอัปเดตอุปกรณ์ การใช้โปรแกรมป้องกันปลายทางที่เชื่อถือได้ การกำหนดให้มีการตรวจสอบสิทธิ์ที่เข้มงวด และการตรวจสอบให้แน่ใจว่าข้อมูลงานยังคงอยู่ในระบบธุรกิจที่ได้รับอนุมัติ สามารถลดความเสี่ยงที่พบบ่อยที่สุดได้หลายประการ
ปกป้องอุปกรณ์จากมัลแวร์และการเข้าถึงโดยไม่ได้รับอนุญาต
แล็ปท็อปส่วนตัวที่ใช้ในการทำงานควรใช้ระบบปฏิบัติการที่ได้รับการสนับสนุน และอัปเดตเบราว์เซอร์และเครื่องมือรักษาความปลอดภัยอยู่เสมอ แพตช์ความปลอดภัยมีความสำคัญเพราะเป็นการแก้ไขจุดอ่อนที่ทราบซึ่งผู้โจมตีอาจใช้ประโยชน์ได้
ควรติดตั้งโปรแกรมป้องกันปลายทางที่เชื่อถือได้เพื่อช่วยในการตรวจพบและบล็อกมัลแวร์ แรนซัมแวร์ และภัยคุกคามอื่นๆ สิ่งนี้มีความสำคัญอย่างยิ่งสำหรับอุปกรณ์ BYOD เนื่องจากพนักงานอาจใช้สำหรับการท่องเว็บส่วนตัวด้วย พวกเขาอาจดาวน์โหลดแอปหรือไฟล์อื่นๆ ที่อยู่นอกเหนือการควบคุมของบริษัท
การเข้ารหัสแบบเต็มดิสก์สามารถช่วยปกป้องข้อมูลได้หากแล็ปท็อปสูญหายหรือถูกขโมย อุปกรณ์ควรใช้การล็อกหน้าจออัตโนมัติและการตรวจสอบสิทธิ์ที่ปลอดภัย เช่น รหัสผ่านหรือ PIN ที่แข็งแกร่ง พร้อมการตรวจสอบสิทธิ์ทางชีวเมตริกในกรณีที่รองรับ
รักษาความปลอดภัยการเข้าถึงระยะไกลไปยังระบบของบริษัท
อีเมลธุรกิจและบัญชีสำคัญอื่นๆ ควรได้รับการปกป้องด้วยการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) วิธีนี้จะเพิ่มการตรวจสอบอีกชั้นนอกเหนือจากรหัสผ่าน และสามารถช่วยป้องกันการเข้ายึดบัญชีได้หากข้อมูลการเข้าสู่ระบบถูกขโมย
พนักงานควรใช้รหัสผ่านที่แข็งแกร่งและไม่ซ้ำกันสำหรับบัญชีธุรกิจ โดยควรจัดเก็บไว้ใน ตัวจัดการรหัสผ่าน ผ่าน Passkeys สามารถให้ตัวเลือกการเข้าสู่ระบบที่ปลอดภัยอีกทางหนึ่งได้ หากระบบรองรับ
พนักงานที่ทำงานจากระยะไกลควรใช้ Wi-Fi ที่ปลอดภัยและการเชื่อมต่อที่เข้ารหัสเมื่อเข้าถึงระบบของบริษัท อาจจำเป็นต้องใช้ VPN (เครือข่ายส่วนตัวเสมือน) เมื่อเชื่อมต่อกับทรัพยากรของบริษัทที่เป็นส่วนตัว หรือเมื่อธุรกิจจัดหาให้เป็นส่วนหนึ่งของการตั้งค่าการเข้าถึงระยะไกล อย่างไรก็ตาม ควรพิจารณา VPN เป็นเพียงชั้นการป้องกันชั้นหนึ่ง ไม่ใช่การทดแทน ความปลอดภัยของอุปกรณ์ปลายทาง MFA หรือแนวทางปฏิบัติที่ปลอดภัยสำหรับบัญชี
ควรแยกข้อมูลธุรกิจและข้อมูลส่วนตัวออกจากกัน
ข้อมูลการทำงานควรจัดเก็บไว้ในบัญชีธุรกิจที่ได้รับอนุมัติและพื้นที่จัดเก็บข้อมูลบนคลาวด์ที่บริษัทจัดการ ตัวอย่างเช่น พนักงานควรบันทึกเอกสารของบริษัทลงในบัญชี Microsoft 365 หรือ Google Workspace ที่ได้รับอนุมัติ แทนที่จะเป็นไดรฟ์คลาวด์ส่วนตัว วิธีนี้ช่วยให้ธุรกิจสามารถใช้การควบคุมการเข้าถึงไฟล์ที่มีความละเอียดอ่อนได้
สมาชิกในครอบครัวไม่ควรสามารถเข้าถึงข้อมูลของบริษัทบนแล็ปท็อปที่ใช้ร่วมกันได้ การแยกบัญชีผู้ใช้สามารถช่วยลดการเข้าถึงโดยไม่ตั้งใจได้ นอกจากนี้ การแยกโปรไฟล์เบราว์เซอร์ยังช่วยให้การเข้าสู่ระบบเพื่อการทำงานและส่วนตัวแยกออกจากกันได้ง่ายขึ้น
มาตรการเหล่านี้ช่วยปรับปรุงการจัดการและลดความซ้ำซ้อนระหว่างกิจกรรมส่วนตัวและกิจกรรมทางธุรกิจ อย่างไรก็ตาม มาตรการเหล่านี้ไม่ได้ให้การแยกความปลอดภัยอย่างสมบูรณ์ หากอุปกรณ์นั้นถูกบุกรุก มัลแวร์ อาจยังคงส่งผลกระทบต่อบัญชีหรือโปรไฟล์มากกว่าหนึ่งบัญชีได้
ธุรกิจขนาดเล็กจะจัดการความปลอดภัยของ BYOD ได้อย่างไร?
ธุรกิจขนาดเล็กสามารถจัดการ BYOD ได้อย่างมีประสิทธิภาพมากขึ้นโดยการกำหนดกฎเกณฑ์ที่ชัดเจนก่อนที่พนักงานจะเชื่อมต่อแล็ปท็อปส่วนตัวเข้ากับระบบของบริษัท
นโยบาย BYOD ควรระบุว่าอุปกรณ์ใดบ้างที่ได้รับอนุญาต มาตรฐานความปลอดภัยขั้นต่ำที่อุปกรณ์เหล่านั้นต้องมี แอปพลิเคชันและบริการใดที่พนักงานควรใช้ และความรับผิดชอบของพนักงาน นอกจากนี้ยังควรครอบคลุมถึงการใช้งานที่ยอมรับได้ วิธีการจัดเก็บข้อมูลของบริษัท และสิ่งที่เกิดขึ้นหากอุปกรณ์สูญหาย ถูกบุกรุก หรือไม่ได้ใช้เพื่อการทำงานอีกต่อไป
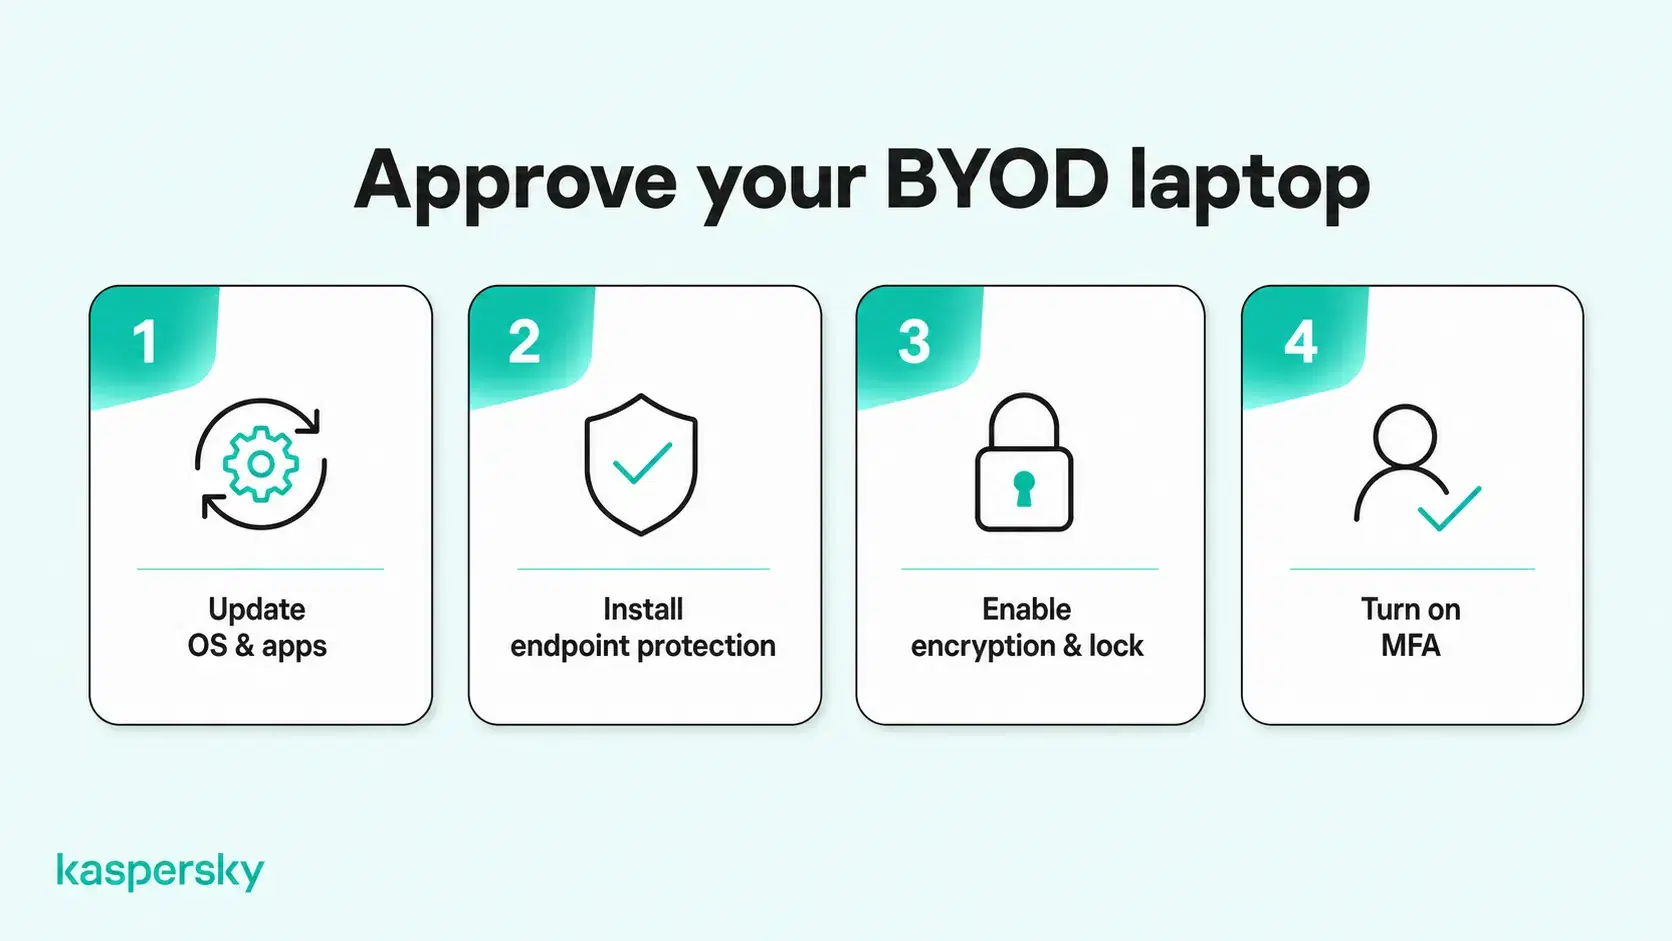
ก่อนที่จะอนุญาตให้เข้าถึงระบบของบริษัท ธุรกิจขนาดเล็กควรตรวจสอบว่าแล็ปท็อปส่วนตัวตรงตามข้อกำหนดด้านความปลอดภัยขั้นต่ำหรือไม่ ตัวอย่างเช่น พนักงานสามารถกรอกแบบตรวจสอบการอนุมัติอุปกรณ์เพื่อยืนยันว่าระบบปฏิบัติการได้รับการสนับสนุน ติดตั้งการอัปเดตความปลอดภัยแล้ว การป้องกันปลายทางทำงานอยู่ และเปิดใช้งาน การเข้ารหัส แล้ว การตรวจสอบเป็นระยะสามารถช่วยระบุอุปกรณ์ที่ไม่ตรงตามข้อกำหนดเหล่านี้อีกต่อไปได้
การเข้าถึงควรเป็นไปตามหลักการของสิทธิ์ขั้นต่ำสุด ให้พนักงานเข้าถึงเฉพาะระบบและข้อมูลที่จำเป็นสำหรับบทบาทของตนเท่านั้น ควรตรวจสอบสิทธิ์เมื่อมีการเปลี่ยนแปลงความรับผิดชอบ และลบสิทธิ์ออกทันทีเมื่อพนักงานออกจากบริษัท กระบวนการเลิกจ้างควรจัดการกับไฟล์ของบริษัทที่อาจยังคงจัดเก็บไว้ในแล็ปท็อปส่วนตัวด้วย
เครื่องมือรักษาความปลอดภัยแบบรวมศูนย์สามารถช่วยให้ธุรกิจจัดการการเข้าถึงและการปกป้องอุปกรณ์จากที่เดียวได้ง่ายขึ้น การตรวจสอบใดๆ ควรจำกัดเฉพาะสิ่งที่จำเป็นสำหรับความปลอดภัยของธุรกิจ และควรหลีกเลี่ยงการมองเห็นกิจกรรมหรือไฟล์ส่วนตัวของพนักงานโดยไม่จำเป็น
ผ่านการทดสอบและได้รับรางวัลจากห้องปฏิบัติการชั้นนำของอุตสาหกรรม
คุณควรทำอย่างไรหากแล็ปท็อปส่วนตัวของพนักงานถูกบุกรุก?
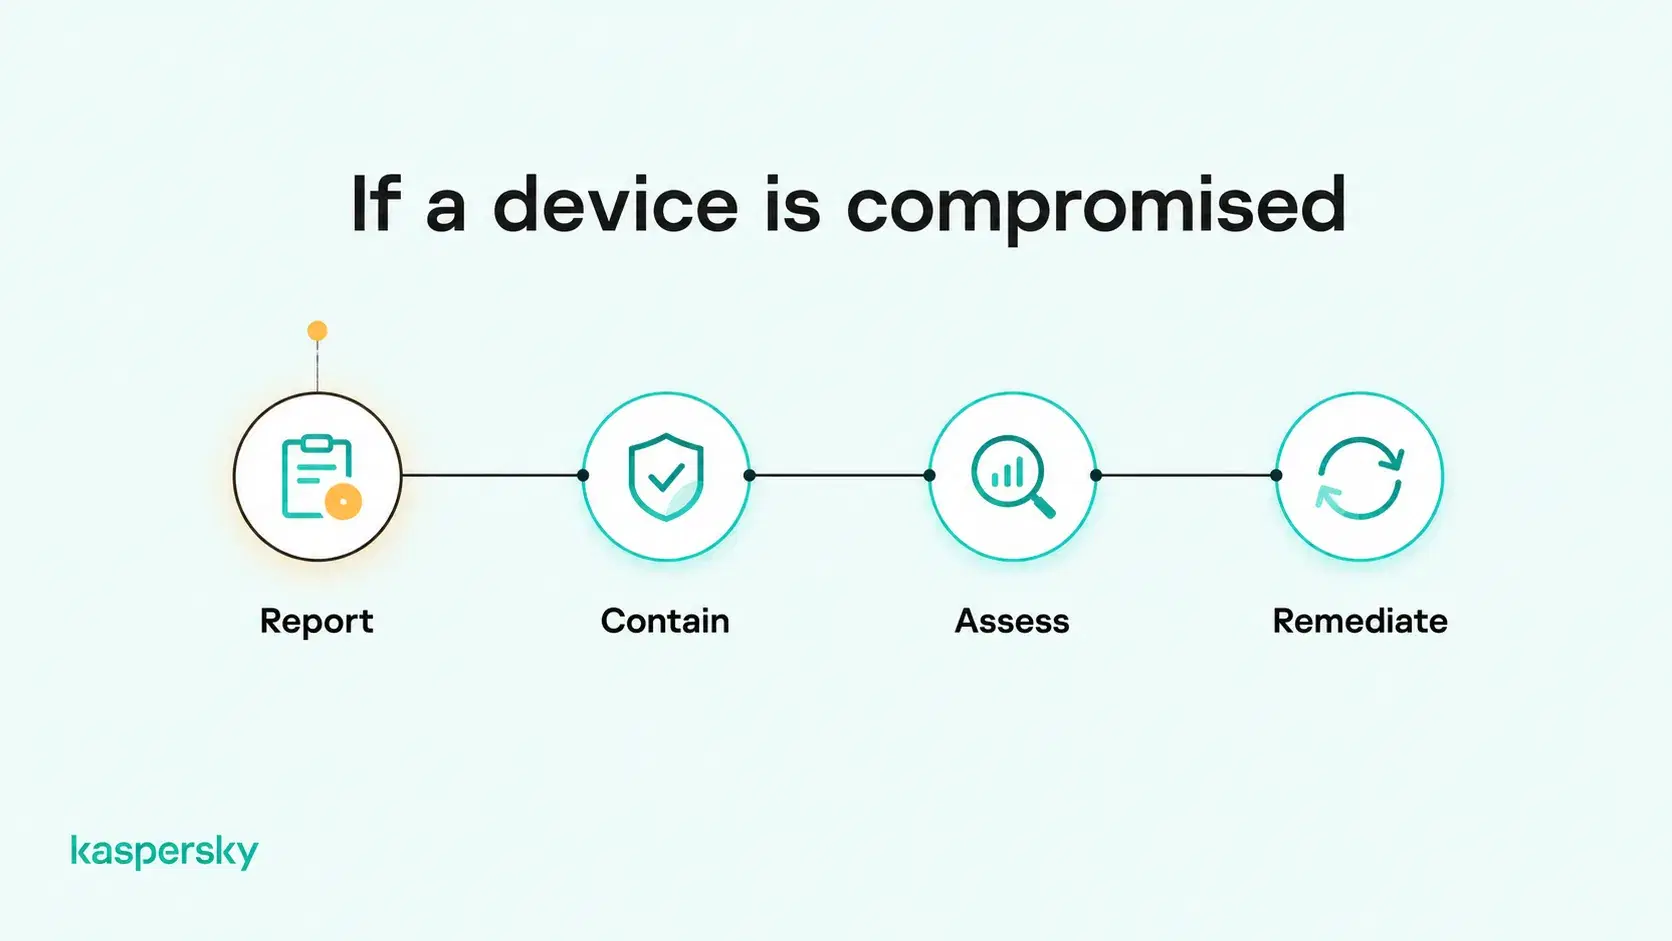
พนักงานควรรายงานมัลแวร์ที่ต้องสงสัย การเข้าถึงโดยไม่ได้รับอนุญาต หรือแล็ปท็อปที่สูญหายหรือถูกขโมยโดยเร็วที่สุด การรายงานอย่างรวดเร็วจะช่วยให้ธุรกิจมีเวลามากขึ้นในการจำกัดการเข้าถึงและปกป้องบัญชีที่ได้รับผลกระทบ
สิ่งสำคัญอันดับแรกคือการควบคุมสถานการณ์ ซึ่งอาจรวมถึงการบล็อกอุปกรณ์จากระบบของบริษัทชั่วคราว การออกจากระบบในเซสชันที่ใช้งานอยู่ การรีเซ็ตข้อมูลประจำตัวที่ได้รับผลกระทบ หรือการแยกอุปกรณ์ที่อาจติดมัลแวร์
เมื่อควบคุมภัยคุกคามเฉพาะหน้าได้แล้ว ธุรกิจควรประเมินว่าบัญชี ไฟล์ หรือระบบของบริษัทได้รับผลกระทบหรือไม่ ตรวจสอบ:
- มีการจัดเก็บไฟล์ของบริษัทไว้ในแล็ปท็อปหรือไม่
- บัญชีธุรกิจใดบ้างที่มีเซสชันใช้งานอยู่บนอุปกรณ์นั้น
- มีการเข้าสู่ระบบที่น่าสงสัยเกิดขึ้นหรือไม่
- อุปกรณ์นั้นสามารถเข้าถึงระบบหรือบริการคลาวด์ที่สำคัญได้หรือไม่
หากสงสัยว่ามีมัลแวร์ ควรทำความสะอาดและตรวจสอบอุปกรณ์ก่อนที่จะเปลี่ยนแปลงข้อมูลประจำตัวที่สำคัญ การเปลี่ยนแปลงบัญชีที่สำคัญควรทำจากอุปกรณ์ที่ทราบว่าสะอาดแล้ว
แล็ปท็อปส่วนตัวที่ถูกบุกรุกควรได้รับอนุญาตให้เข้าถึงระบบของบริษัทได้อีกครั้งหลังจากที่ปัญหาด้านความปลอดภัยได้รับการแก้ไขแล้ว และอุปกรณ์นั้นตรงตามข้อกำหนด BYOD ของบริษัทอีกครั้ง ในกรณีที่แล็ปท็อปสูญหายหรือถูกขโมย บัญชีและเซสชันที่ได้รับผลกระทบควรถูกจำกัดไว้จนกว่าธุรกิจจะมั่นใจว่าการเข้าถึงของบริษัทปลอดภัยแล้ว
บทความที่เกี่ยวข้อง:
- ความเสี่ยงของช่องโหว่ของอุปกรณ์ปลายทางในสภาพแวดล้อม BYOD คืออะไร?
- อะไรคือความแตกต่างที่สำคัญระหว่างโปรแกรมป้องกันไวรัสส่วนบุคคลและโปรแกรมป้องกันไวรัสสำหรับธุรกิจ?
- แนวทางปฏิบัติที่ดีที่สุดสำหรับการใช้งานอีเมลในธุรกิจขนาดเล็กมีอะไรบ้าง?
- คู่มือด้านความปลอดภัยทางไซเบอร์สำหรับธุรกิจขนาดเล็กจะช่วยทีมงานของฉันได้อย่างไร?
ผลิตภัณฑ์ที่เกี่ยวข้อง:
คำถามที่พบบ่อย
นายจ้างสามารถตรวจสอบแล็ปท็อปส่วนตัวของพนักงานได้หรือไม่?
ใช่ นายจ้างอาจตรวจสอบกิจกรรมที่เกี่ยวข้องกับงานหรือการตั้งค่าความปลอดภัยบนแล็ปท็อปส่วนตัวของพนักงานได้ ขึ้นอยู่กับกฎหมายและนโยบายของบริษัท การตรวจสอบควรมีความโปร่งใส จำกัดเฉพาะความต้องการทางธุรกิจที่ถูกต้อง และเคารพความเป็นส่วนตัวของพนักงาน
บริษัทสามารถลบข้อมูลในแล็ปท็อปส่วนตัวของพนักงานจากระยะไกลได้หรือไม่?
ได้ เครื่องมือจัดการอุปกรณ์บางอย่างอนุญาตให้บริษัทลบข้อมูลทั้งหมดในแล็ปท็อปจากระยะไกล รวมถึงไฟล์ส่วนตัวได้ด้วย ในขณะที่บางเครื่องมือสามารถเลือกที่จะลบข้อมูลทางธุรกิจได้ พนักงานควรทำความเข้าใจความสามารถเหล่านี้ก่อนที่จะตกลงใช้การจัดการอุปกรณ์
ใครเป็นผู้จ่ายค่าซอฟต์แวร์รักษาความปลอดภัยบนแล็ปท็อปส่วนตัวของพนักงาน?
โดยทั่วไปแล้วนายจ้างจะเป็นผู้จ่ายค่าซอฟต์แวร์รักษาความปลอดภัยที่จำเป็นสำหรับแล็ปท็อปส่วนตัวที่ใช้ในการทำงาน เพื่อให้มั่นใจได้ถึงการป้องกันที่สม่ำเสมอ อย่างไรก็ตาม ผู้รับผิดชอบค่าใช้จ่ายนั้นขึ้นอยู่กับนโยบายของบริษัท ข้อตกลงการจ้างงาน และกฎหมายที่เกี่ยวข้อง
ธุรกิจขนาดเล็กควรจัดหาแล็ปท็อปให้พนักงานหรืออนุญาตให้พนักงานใช้แล็ปท็อปของตนเอง?
โดยทั่วไปแล้วแล็ปท็อปของบริษัทเป็นที่ต้องการมากกว่าเมื่อธุรกิจต้องการการควบคุมความปลอดภัยที่มากขึ้นหรือต้องจัดการกับข้อมูลที่ละเอียดอ่อน BYOD (Bring Your Own Device) สามารถให้ความยืดหยุ่นและลดต้นทุนอุปกรณ์ได้ หากอุปกรณ์ส่วนตัวเป็นไปตามข้อกำหนดด้านความปลอดภัยของบริษัท