ความปลอดภัยของแอปมือถือคืออะไร?
ความปลอดภัยของแอปมือถือ หรือ mobile application security คือแนวปฏิบัติในการปกป้องแอปบนมือถือ ข้อมูลที่แอปจัดการ และบริการที่เชื่อมต่อจากการเข้าถึงโดยไม่ได้รับอนุญาต การใช้งานในทางที่ผิด และการโจมตีทางไซเบอร์.
เรื่องนี้สำคัญเพราะแอปมือถือมักถูกใช้ในกิจกรรมที่มีความละเอียดอ่อน เช่น ธนาคาร การช็อปปิ้ง การส่งข้อความ และการเข้าถึงระบบขององค์กร ช่องโหว่ในแอปอาจเปิดเผยข้อมูลส่วนบุคคล ข้อมูลการเข้าสู่ระบบ ข้อมูลการชำระเงิน หรือเอกสารของบริษัทได้.
ความปลอดภัยของแอปมือถือแตกต่างจากความปลอดภัยของอุปกรณ์ ซึ่งเน้นการปกป้องโทรศัพท์หรือแท็บเล็ต และแตกต่างจากความเป็นส่วนตัวของแอปที่เกี่ยวกับการเก็บรวบรวมและการแชร์ข้อมูลส่วนบุคคล.
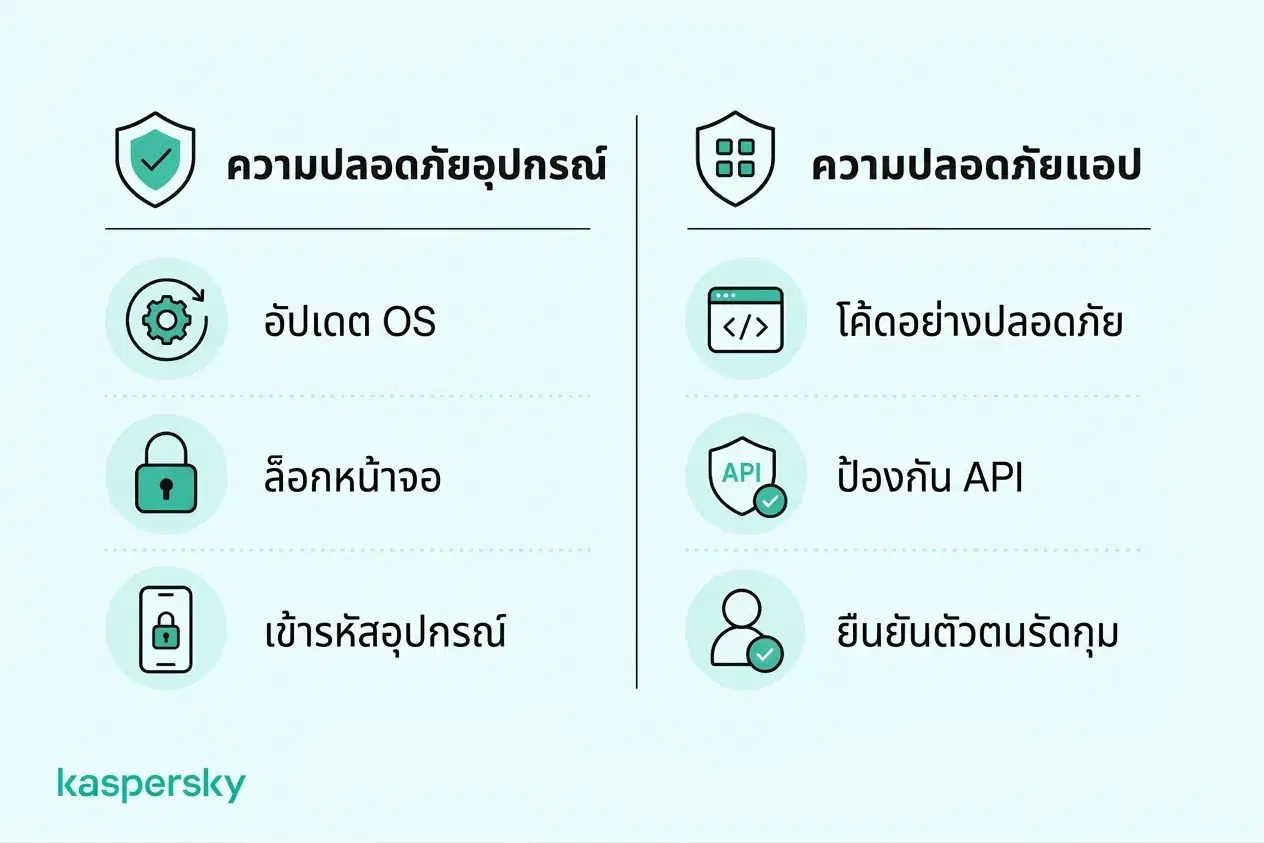
ความรับผิดชอบถูกแบ่งปันกัน ผู้พัฒนาต้องสร้างและทดสอบแอปอย่างปลอดภัย องค์กรต้องบริหารจัดการสิทธิ์การเข้าถึงและปกป้องระบบที่เชื่อมต่อ ส่วนผู้ใช้ต้องอัปเดตแอปและปกป้องบัญชีกับข้อมูลของตน.
- ความปลอดภัยของแอปมือถือช่วยปกป้องแอป ข้อมูลผู้ใช้ และบริการที่แอปเชื่อมต่อ.
- ความเสี่ยงทั่วไปได้แก่ การเก็บข้อมูลที่ไม่ปลอดภัย การยืนยันตัวตนที่อ่อนแอ APIs ที่มีช่องโหว่ แอปที่เป็นอันตราย และคอมโพเนนต์ที่ล้าสมัย.
- ผู้พัฒนาต้องรับผิดชอบด้านการออกแบบ โค้ด การทดสอบ และการบำรุงรักษาที่ปลอดภัย.
- ผู้ใช้ลดความเสี่ยงได้โดยติดตั้งแอปจากแหล่งที่เชื่อถือได้ ตรวจสอบสิทธิ์การเข้าถึง อัปเดตซอฟต์แวร์ และปกป้องบัญชีของตน.
- ธุรกิจควรควบคุมการเข้าถึงข้อมูลและแอปของบริษัท โดยเฉพาะบนอุปกรณ์ของพนักงานและ BYOD ที่บุคคลภายนอกเป็นผู้ครอบครอง.
- ความปลอดภัยของแอปมือถือเกี่ยวข้องกับความปลอดภัยของอุปกรณ์และความเป็นส่วนตัว แต่ไม่ใช่สิ่งเดียวกัน.
ภัยคุกคามและช่องโหว่ที่พบบ่อยในความปลอดภัยของแอปมือถือคืออะไร?
ช่องโหว่คือจุดอ่อนในแอปหรือระบบสนับสนุน วิธีการโจมตีคือวิธีที่จุดอ่อนเหล่านั้นถูกใช้ประโยชน์ ผลกระทบอาจแตกต่างกันตั้งแต่สูญหายของข้อมูลจนถึงความเสียหายทางการเงินทันที.
ความเสี่ยงทั่วไปเกิดขึ้นทั้งในแอป Android และ iOS และทับซ้อนกับประเด็นที่ระบุใน OWASP Mobile Top 10 เช่น การจัดการข้อมูลที่ไม่ปลอดภัย การยืนยันตัวตนอ่อนแอ การสื่อสารที่เปราะบาง และคอมโพเนนต์ซอฟต์แวร์ที่ไม่ปลอดภัย ช่องโหว่เหล่านี้อาจส่งผลต่อแอปตั้งแต่แอปการเงินและการช็อปปิ้งไปจนถึงแพลตฟอร์มการส่งข้อความและซอฟต์แวร์ธุรกิจ.
การเก็บและสื่อสารข้อมูลที่ไม่ปลอดภัย
ข้อมูลที่มีความละเอียดอ่อนอาจถูกเปิดเผยหากแอปเก็บข้อมูลไว้ในอุปกรณ์อย่างไม่ปลอดภัย ส่งผ่านการเชื่อมต่อที่คุ้มครองไม่เพียงพอ หรือพึ่งพา APIs ที่มีช่องโหว่.
สิ่งนี้เสี่ยงต่อข้อมูลส่วนบุคคล ข้อมูลการเข้าสู่ระบบ รายละเอียดการชำระเงิน และข้อมูลธุรกิจ แอปการเงินที่ไม่ปลอดภัยอาจเปิดเผยรายละเอียดธุรกรรม หรือแอปธุรกิจที่มีช่องโหว่อาจรั่วไหลบันทึกลูกค้าหรือเอกสารลับได้.
การยืนยันตัวตนและการควบคุมการเข้าถึงที่อ่อนแอ
การยืนยันตัวตนที่ไม่ดี การจัดการเซสชันที่ไม่ปลอดภัย และการให้สิทธิ์ที่อ่อนแอสามารถทำให้ผู้โจมตีเข้าถึงบัญชีหรือข้อมูลที่ไม่ควรเข้าถึงได้.
ผลลัพธ์ที่เป็นไปได้ได้แก่ การยึดบัญชี การยกระดับสิทธิ์ หรือการเข้าถึงข้อมูลของผู้ใช้รายอื่น ในแอปช็อปปิ้งอาจทำให้ข้อมูลการชำระเงินถูกเข้าถึงได้ ในแอปธุรกิจอาจทำให้ผู้ไม่หวังดีดูฟังก์ชันภายในหรือเอกสารขององค์กรได้.
มัลแวร์ การดัดแปลงแอป และการวิเคราะห์ย้อนกลับ
ภัยคุกคามบนมือถือรวมถึงแอปมุ่งร้าย สปายแวร์ โทรจันการเงิน และเวอร์ชันปลอมของแอปที่ถูกต้องตามกฎหมาย ซึ่งสร้างขึ้นเพื่อขโมยข้อมูลประจำตัว ตรวจสอบกิจกรรม หรือเปลี่ยนเส้นทางการชำระเงิน.
การวิเคราะห์ย้อนกลับหมายถึงการศึกษาซอร์สโค้ดหรือพฤติกรรมของแอปเพื่อให้เข้าใจการทำงาน แม้จะมีประโยชน์ในการวิจัยความปลอดภัย แต่ผู้โจมตีอาจใช้วิธีนี้เพื่อค้นหาจุดอ่อนหรือลงมือเลี่ยงมาตรการป้องกัน การดัดแปลงแอปคือการแก้ไขโดยไม่ได้รับอนุญาตที่อาจเปลี่ยนการทำงาน ทำให้ระบบควบคุมความปลอดภัยเสียหาย หรืออำนวยความสะดวกให้การฉ้อโกง แอปที่ถูกต้องตามกฎหมายบางตัวก็อาจมีช่องโหว่ที่ผู้โจมตีใช้ประโยชน์ได้.
ซอฟต์แวร์ล้าสมัยและคอมโพเนนต์ที่มีช่องโหว่
แอปมักพึ่งพา SDKs ของบุคคลที่สาม ไลบรารี และคอมโพเนนต์ซอฟต์แวร์อื่น ๆ หากสิ่งเหล่านี้ล้าสมัยหรือไม่ปลอดภัย จะนำช่องโหว่มาสู่แอปแม้ว่าโค้ดหลักจะออกแบบดีแล้วก็ตาม.
แอปที่ยังไม่ได้แพตช์และคอมโพเนนต์ที่ไม่ได้รับการสนับสนุนเป็นความเสี่ยงโดยเฉพาะ เพราะช่องโหว่ที่รู้จักแล้วอาจยังถูกโจมตีได้ ปัญหาโซ่อุปทานซอฟต์แวร์ยังสามารถกระทบแอปจำนวนมากพร้อมกันเมื่อหลายแอปพึ่งพาคอมโพเนนต์ของบุคคลที่สามตัวเดียวกันที่มีช่องโหว่.
รายการตรวจสอบความปลอดภัยของแอปมือถือควรประกอบด้วยอะไรบ้าง?
รายการตรวจสอบความปลอดภัยของแอปมือถือควรครอบคลุมห้าด้านหลัก: สถาปัตยกรรมและสิทธิ์ การยืนยันตัวตนและการอนุญาต การจัดเก็บข้อมูลและความเป็นส่วนตัว การสื่อสารทางเครือข่ายและ APIs และความสมบูรณ์ของแอปพลิเคชันกับการทดสอบ.
มาตรการเหล่านี้ควรถูกพิจารณาตลอดวงจรการพัฒนาและการบำรุงรักษาแอป ผู้พัฒนาและองค์กรที่ให้บริการบนมือถือมีหน้าที่หลักในการนำมาตรการไปใช้ โดยใช้กรอบเช่น OWASP Mobile Application Security Verification Standard (MASVS) ควบคู่กับคำแนะนำด้านความปลอดภัยของ Android และ iOS.
สถาปัตยกรรมที่ปลอดภัยและการกำหนดสิทธิ์
แอปควรปฏิบัติตามหลักการสิทธิ์น้อยที่สุด (least privilege) ให้คอมโพเนนต์และบริการมีสิทธิ์เฉพาะที่จำเป็นเท่านั้น.
ผู้พัฒนาควรหลีกเลี่ยงรหัสผ่านฝังในโค้ด คีย์ API และความลับอื่น ๆ ลดการเปิดเผยข้อมูลสำคัญที่ไม่จำเป็น ตรวจประเมิน SDKs ของบุคคลที่สามและการพึ่งพาอย่างต่อเนื่องตลอดวงจรชีวิต และออกแบบสถาปัตยกรรมเพื่อจำกัดผลกระทบหากคอมโพเนนต์ใดถูกบุกรุก.
การยืนยันตัวตนและการอนุญาต
การยืนยันตัวตนควรตรวจสอบผู้ใช้ด้วยวิธีที่ปลอดภัย ส่วนการอนุญาตควบคุมสิ่งที่ผู้ใช้แต่ละคนเข้าถึง การตัดสินใจเข้าถึงที่สำคัญควรถูกบังคับบนเซิร์ฟเวอร์ มากกว่าการพึ่งพาเฉพาะฝั่งแอปมือถือเท่านั้น.
แอปควรสนับสนุน MFA และการกู้คืนบัญชีที่ปลอดภัยตามความเหมาะสม การเก็บโทเค็นการยืนยันตัวตนควรใช้พื้นที่จัดเก็บที่ปลอดภัยและการจัดการเซสชันที่รัดกุม เพื่อป้องกันการเข้าถึงข้อมูลหรือฟังก์ชันนอกเหนือสิทธิ์ของผู้ใช้.
การจัดเก็บข้อมูลที่ปลอดภัยและความเป็นส่วนตัว
การเข้ารหัสของแอปมือถือช่วยปกป้องข้อมูลสำคัญที่เก็บบนอุปกรณ์และบนระบบแบ็กเอนด์ ควบคู่กับการควบคุมการเข้าถึงที่เหมาะสมและการจัดการคีย์ที่ปลอดภัย การเข้ารหัสช่วยลดความเสี่ยงที่จะมีการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต.
Android Keystore สามารถเก็บคีย์คริปโตกราฟิกบนอุปกรณ์ Android ได้อย่างปลอดภัย ส่วน iOS Keychain ให้พื้นที่จัดเก็บที่ปกป้องข้อมูลการพิสูจน์ตัวตนและข้อมูลสำคัญอื่น ๆ ทั้งสองไม่ควรถูกใช้เป็นเหตุผลในการเก็บข้อมูลมากกว่าจำเป็น.
แอปควรลดการเก็บและการเก็บรักษาข้อมูลที่ไม่จำเป็น และป้องกันไม่ให้ข้อมูลสำคัญปรากฏในบันทึก (logs), การสำรองข้อมูล (backups)__, การแจ้งเตือน หรืออินเทอร์เฟซที่เปิดเผย.
การสื่อสารเครือข่ายที่ปลอดภัยและ APIs
การสื่อสารระหว่างแอปกับเซิร์ฟเวอร์ควรใช้ HTTPS พร้อมการกำหนดค่า TLS อย่างเหมาะสม.
APIs ควรต้องมีการยืนยันตัวตนและการอนุญาตที่ปลอดภัย และมีการตรวจสอบคำขอบนเซิร์ฟเวอร์ การป้องกันเพิ่มเติมต่อการดักฟังหรือการดัดแปลงอาจเหมาะสมสำหรับแอปที่มีความเสี่ยงสูง แต่ข้อมูลที่สำคัญไม่ควรถูกส่งผ่านช่องทางที่ไม่ปลอดภัย.
ความสมบูรณ์ของแอปและการทดสอบความปลอดภัย
การควบคุมความสมบูรณ์ของแอปช่วยตรวจจับหรือยับยั้งการแก้ไขโดยไม่ได้รับอนุญาต ขณะที่การทดสอบความปลอดภัยของแอปมือถือช่วยค้นหาช่องโหว่ก่อนที่ผู้โจมตีจะใช้ประโยชน์ รวมกันแล้วมาตรการเหล่านี้ช่วยผู้พัฒนาลดความเสี่ยงตลอดวงจรชีวิตของแอปพลิเคชัน.
การทำให้โค้ดอ่านยาก (code obfuscation) การตรวจสอบความสมบูรณ์ และการป้องกันขณะรันไทม์ สามารถทำให้การวิเคราะห์ย้อนกลับและการดัดแปลงทำได้ยากขึ้น อย่างไรก็ตาม มาตรการเหล่านี้ไม่สามารถรับประกันได้ว่าแอปจะปลอดภัยจากการโจมตีทั้งหมด.
การทดสอบความปลอดภัยควรถูกผนวกเข้าในกระบวนการพัฒนา แทนที่จะทิ้งไว้จนถึงการปล่อยใช้งาน ซึ่งอาจรวมถึง:
- SAST: ตรวจสอบซอร์สโค้ดหรือไบนารีเพื่อหาจุดอ่อนด้านความปลอดภัย.
- DAST: ทดสอบแอปที่รันจริงเพื่อหาพฤติกรรมที่สามารถถูกใช้ประโยชน์ได้.
- การประเมินช่องโหว่: ระบุและลำดับความสำคัญของจุดอ่อนที่รู้จัก.
- การทดสอบเจาะระบบ: จำลองการโจมตีที่สมจริงเพื่อทดสอบว่าช่องโหว่ที่พบสามารถถูกเอาเปรียบได้จริงหรือไม่.
การทดสอบควรทำซ้ำหลังการเปลี่ยนแปลงสำคัญของแอปและเมื่อภัยคุกคามหรือช่องโหว่ใหม่ ๆ ปรากฏขึ้น.
|
พื้นที่ด้านความปลอดภัย |
คำถามการตรวจสอบที่สำคัญ |
|
สถาปัตยกรรมและสิทธิ์ |
แอปปฏิบัติตามหลักสิทธิ์น้อยที่สุดหรือไม่? มีการประเมินความเสี่ยงของการพึ่งพาจากบุคคลที่สามหรือไม่? |
|
การยืนยันตัวตนและการอนุญาต |
ผู้ใช้ได้รับการยืนยันอย่างปลอดภัยหรือไม่? การควบคุมการเข้าถึงถูกบังคับบนเซิร์ฟเวอร์หรือไม่? |
|
การจัดเก็บข้อมูลและความเป็นส่วนตัว |
ข้อมูลสำคัญได้รับการปกป้องในที่เก็บข้อมูลหรือไม่? มีการหลีกเลี่ยงการเก็บข้อมูลที่ไม่จำเป็นหรือไม่? |
|
การสื่อสารเครือข่าย |
การเชื่อมต่อระหว่างแอปกับเซิร์ฟเวอร์ถูกเข้ารหัสหรือไม่? APIs ถูกตั้งค่าความปลอดภัยอย่างเหมาะสมหรือไม่? |
|
ความสมบูรณ์ของแอปและการทดสอบ |
แอปได้รับการป้องกันจากความเสี่ยงการดัดแปลงที่เกี่ยวข้องหรือไม่? มีการทดสอบความปลอดภัยเป็นประจำหรือไม่? |
จะปรับปรุงความปลอดภัยของแอปมือถือได้อย่างไร?
ความปลอดภัยของแอปมือถือขึ้นกับทั้งวิธีการสร้างแอปและวิธีการใช้งาน ผู้พัฒนารับผิดชอบการออกแบบที่ปลอดภัย การเขียนโค้ด การทดสอบ และการปกป้องแบ็กเอนด์ ขณะที่บุคคลและธุรกิจสามารถลดความเสี่ยงได้ด้วยการเลือกแอปที่ปลอดภัย การรักษาความปลอดภัยบัญชี การจัดการสิทธิ์ และการบริหารอุปกรณ์.
ซอฟต์แวร์ความปลอดภัยสามารถเพิ่มชั้นป้องกันสำหรับภัยคุกคามบางประเภท เช่น malware, phishing และลิงก์ที่เป็นอันตราย แต่ไม่สามารถซ่อมโค้ดแอปที่ไม่ปลอดภัยหรือช่องโหว่ในระบบแบ็กเอนด์ของผู้ให้บริการได้.
แนวปฏิบัติที่ดีที่สุดสำหรับผู้ใช้ทั่วไป
- ดาวน์โหลดแอปจากแหล่งที่เชื่อถือได้: ใช้ร้านแอปที่มีชื่อเสียง ตรวจสอบผู้พัฒนา และระวังไฟล์ APK หรือลิงก์ติดตั้งที่ไม่คุ้นเคย.
- ตรวจสอบสิทธิ์การเข้าถึง: จำกัดการเข้าถึงที่ไม่จำเป็น เช่น ตำแหน่งที่ตั้ง รายชื่อ กล้อง ไมโครโฟน และข้อมูลที่มีความอ่อนไหวอื่น ๆ.
- อัปเดตแอปสม่ำเสมอ: ติดตั้งอัปเดตของแอปและระบบปฏิบัติการทันที และลบแอปที่ไม่ได้ใช้งานหรือไม่มีการสนับสนุนอีกต่อไป.
- ปกป้องบัญชี: ใช้รหัสผ่านที่ไม่ซ้ำกัน ตัวจัดการรหัสผ่าน และ MFA เมื่อมีให้ใช้งาน.
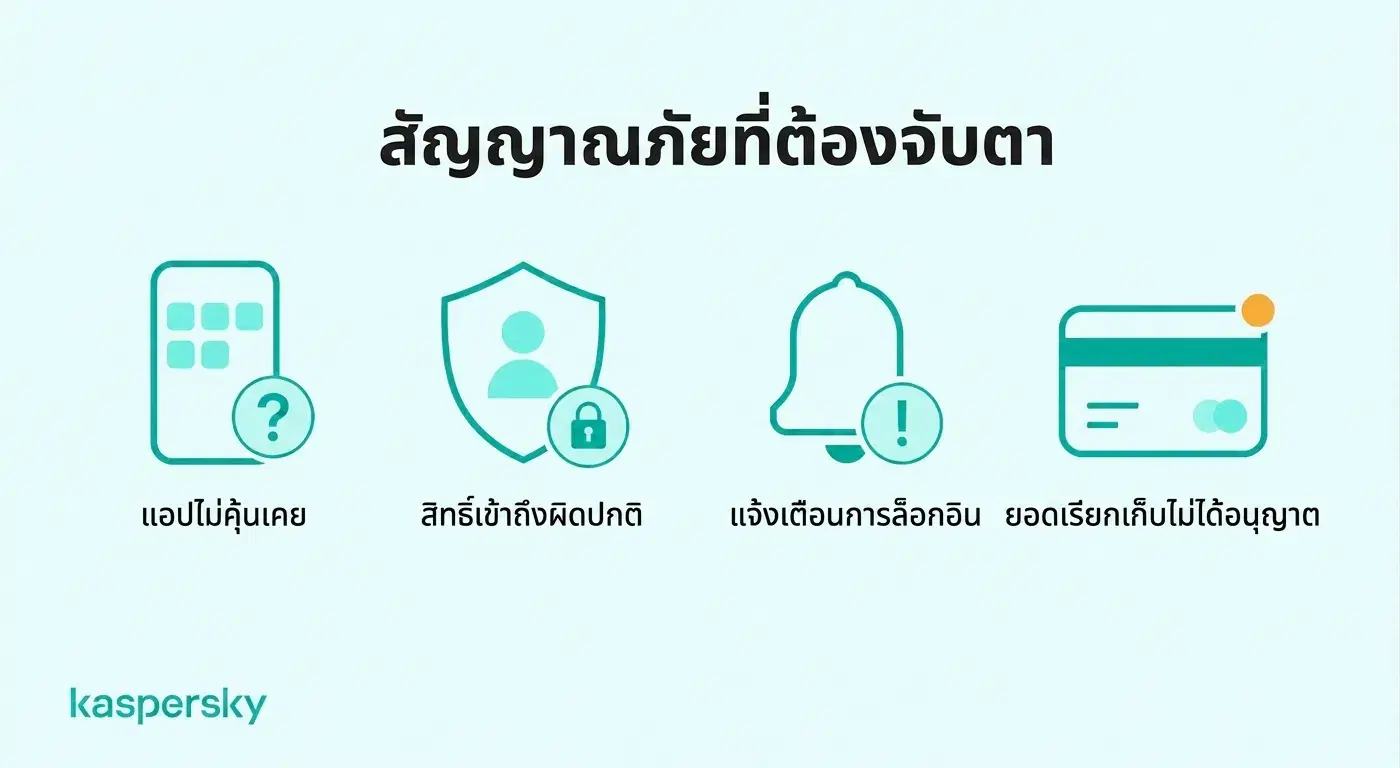
- สังเกตพฤติกรรมแปลกประหลาด: ตรวจสอบแอปที่ไม่คุ้นเคย คำขอสิทธิ์ที่ไม่คาดคิด การแจ้งเตือนการเข้าสู่ระบบที่ผิดปกติ หรือตัวบ่งชี้การใช้งานบัญชีโดยไม่ได้รับอนุญาต.
- ใช้ซอฟต์แวร์ความปลอดภัยที่เหมาะสม: เลือกโซลูชันมือถือที่เชื่อถือได้ซึ่งช่วยตรวจจับแอปมุ่งร้าย พยายามหลอกลวง (phishing) และลิงก์ที่ไม่ปลอดภัย ตามความสามารถของอุปกรณ์และฟีเจอร์ที่รองรับ.
ได้รับการทดสอบอิสระและได้รับรางวัลจากห้องปฏิบัติการชั้นนำในอุตสาหกรรม.
แนวปฏิบัติที่ดีที่สุดสำหรับธุรกิจขนาดเล็ก
ธุรกิจขนาดเล็กควรรวมแนวทางแนะนำพนักงานกับการควบคุมการเข้าถึงว่าแอปใดบ้างที่สามารถเข้าถึงข้อมูลของบริษัทได้.
- ควบคุมการใช้งานแอป: กำหนดว่าแอปใดได้รับอนุญาตให้เข้าถึงระบบและข้อมูลของธุรกิจ.
- รักษาความปลอดภัยบัญชีธุรกิจ: บังคับใช้ MFA ที่เหมาะสมและจำกัดสิทธิ์ของพนักงานตามความรับผิดชอบของพวกเขา.
- จัดการความเสี่ยงบนมือถือ: กำหนดข้อกำหนดด้านความปลอดภัยขั้นต่ำสำหรับทั้งอุปกรณ์ที่บริษัทเป็นเจ้าของและของบุคคลที่สามที่เข้าถึงแอปของธุรกิจ.
- ปกป้องข้อมูลบริษัท: จำกัดการเข้าถึงที่ไม่จำเป็นต่อบันทึกลูกค้า เอกสารลับ และบริการคลาวด์ที่เชื่อมต่อ.
- ฝึกอบรมพนักงาน: ช่วยให้พนักงานรู้จักแอปมุ่งร้าย ลิงก์ติดตั้งที่ฉ้อฉล และคำขอการเข้าสู่ระบบที่น่าสงสัย.
- ใช้มาตรการความปลอดภัยที่เหมาะสม: รวมการป้องกัน endpoint protection, ความปลอดภัยบัญชี การควบคุมการเข้าถึง และความตระหนักรู้ของพนักงาน แทนที่จะพึ่งพามาตรการเดียวเท่านั้น.
Kaspersky Small Office Security สามารถสนับสนุน cybersecurity สำหรับธุรกิจขนาดเล็กได้โดยปกป้องอุปกรณ์และบัญชีที่รองรับ ให้การรักษาความปลอดภัยที่ได้รับรางวัลโดยไม่ต้องมีทีม IT ประจำ.
ควรทำอย่างไรหากแอปบนมือถือถูกบุกรุก?
หากสงสัยว่าแอปบนมือถือถูกบุกรุก ให้หยุดใช้แอปนั้น รักษาความปลอดภัยบัญชีที่ได้รับผลกระทบ และตรวจสอบว่ามีการเปิดเผยข้อมูลสำคัญหรือไม่ การดำเนินการรวดเร็วจะช่วยจำกัดการเข้าถึงโดยไม่ได้รับอนุญาต ความสูญเสียทางการเงิน และความเสียหายเพิ่มเติมได้.
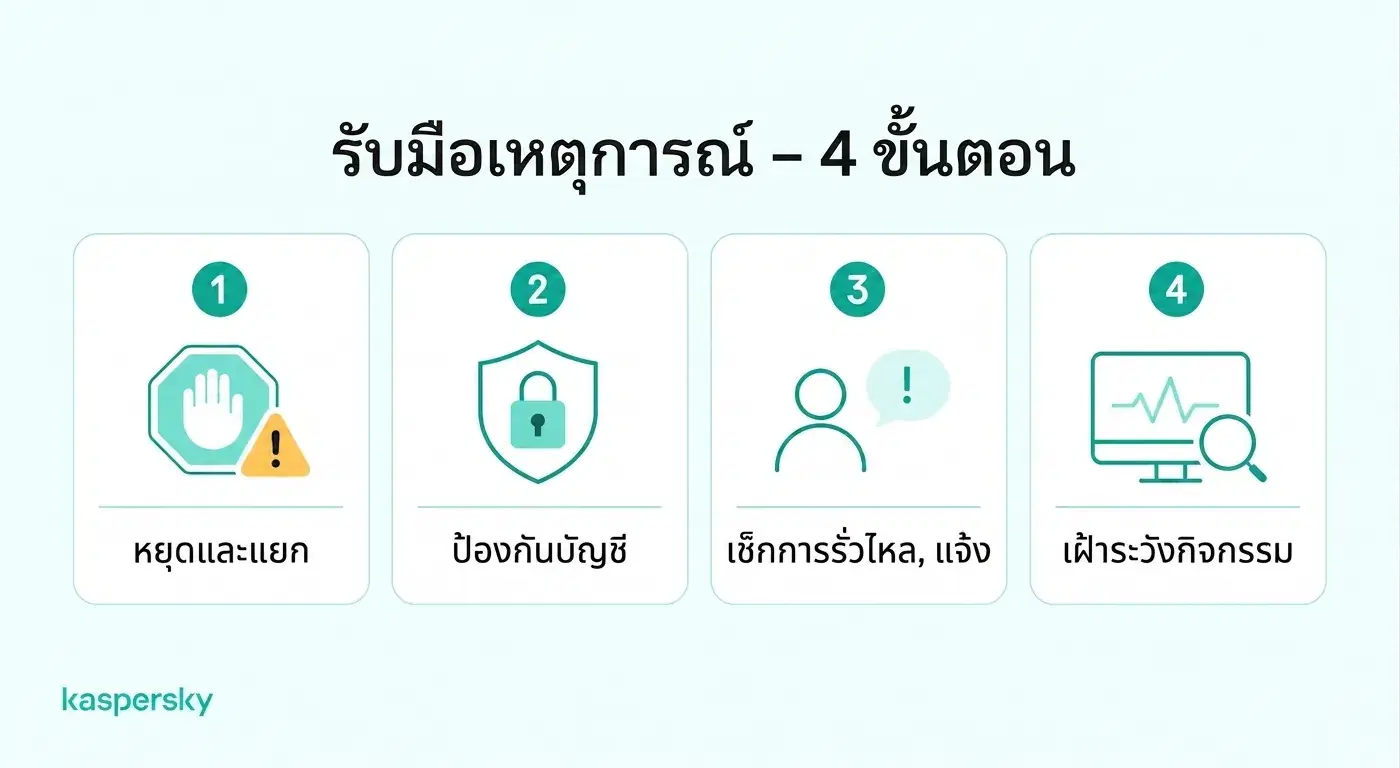
- ระบุพฤติกรรมที่น่าสงสัย: มองหาแอปแปลกปลอม คำขอสิทธิ์ที่ไม่คาดคิด การแจ้งเตือนด้านความปลอดภัย การทำธุรกรรมที่ไม่ได้รับอนุญาต หรือลักษณะการใช้งานบัญชีที่ผิดปกติ.
- ยับยั้งภัย: หยุดใช้แอปที่ได้รับผลกระทบ หากสงสัยว่าเป็นมัลแวร์ ให้ตัดการเชื่อมต่ออุปกรณ์จากอินเทอร์เน็ตเมื่อต้องการ และลบหรือแยกแอปที่เป็นอันตรายออกหรือกักกันไว้.
- รักษาความปลอดภัยบัญชีของคุณ: ใช้อุปกรณ์ที่เชื่อถือได้เพื่อเปลี่ยนรหัสผ่านที่อาจถูกบุกรุก ยกเลิกเซสชันที่ใช้งานอยู่ และเปิดใช้งานการยืนยันตัวตนแบบหลายปัจจัย.
- ตรวจสอบการเปิดเผยข้อมูล: ตรวจสอบว่าข้อมูลส่วนบุคคล รายละเอียดการชำระเงิน ข้อมูลการเข้าสู่ระบบ หรือบันทึกธุรกิจถูกเข้าถึงหรือไม่.
- แจ้งฝ่ายที่เกี่ยวข้อง: ติดต่อธนาคารหากข้อมูลการเงินมีความเสี่ยง สำหรับแอปของธุรกิจ ให้รายงานเหตุการณ์ต่อผู้ดูแลหรือทีมความปลอดภัย IT.
- ติดตามภัยที่ตามมา: เฝ้าดูการเข้าสู่ระบบที่น่าสงสัย การทำธุรกรรมที่ไม่ได้รับอนุญาต และสัญญาณอื่น ๆ ของการถูกบุกรุกต่อเนื่อง.
บทความที่เกี่ยวข้อง:
- จะหลีกเลี่ยงการขโมยข้อมูลได้อย่างไร?
- เคล็ดลับที่ดีที่สุดสำหรับความปลอดภัยมือถือสำหรับผู้ใช้สมาร์ทโฟนคืออะไร?
- คำแนะนำด้านความปลอดภัยพื้นฐานสำหรับ Android เพื่อปกป้องอุปกรณ์ของฉันมีอะไรบ้าง?
- ความแตกต่างที่สำคัญระหว่างความปลอดภัยบน Android กับ iPhone คืออะไร?
ผลิตภัณฑ์ที่แนะนำ:
FAQs
จะรู้ได้อย่างไรว่ามือถือแอปปลอดภัยหรือไม่?
ไม่มีสัญญาณเดียวที่ยืนยันว่าแอปปลอดภัยได้แน่นอน ตัวบ่งชี้ที่มีประโยชน์ได้แก่ ผู้พัฒนามีชื่อเสียง มีการอัปเดตเป็นประจำ คำขอสิทธิ์สมเหตุสมผล ตัวเลือกการเข้าสู่ระบบที่ปลอดภัย และการแจกจ่ายผ่านช่องทางที่เชื่อถือได้ สำหรับแอปที่มีความเสี่ยงสูง ผู้พัฒนาควรปฏิบัติตามมาตรฐานที่ยอมรับเช่น OWASP MASVS.
การตรวจติดตามภัยคุกคามของแอปพลิเคชันมือถือคืออะไร?
การตรวจติดตามภัยคุกคามของแอปพลิเคชันมือถือเกี่ยวข้องกับการสังเกตสัญญาณจากแอปหรืออุปกรณ์เพื่อค้นหาพฤติกรรมที่น่าสงสัย เช่น การดัดแปลง ลายเซ็นโค้ดไม่ถูกต้อง คำขอ API ที่ผิดปกติ กิจกรรมบอท หรือสัญญาณการโจมตีอื่น ๆ ซึ่งช่วยให้ผู้พัฒนารับทราบว่าแอปถูกโจมตีอย่างไรหลังจากปล่อยใช้งาน.
ความแตกต่างระหว่างการทดสอบความปลอดภัยของแอปมือถือกับการทดสอบเจาะระบบคืออะไร?
การทดสอบความปลอดภัยของแอปมือถือคือกระบวนการกว้าง ๆ ในการตรวจสอบแอปหาช่องโหว่โดยใช้วิธีต่าง ๆ เช่น การวิเคราะห์แบบสแตติก การทดสอบแบบไดนามิก การตรวจทานการตั้งค่า และการตรวจสอบการพึ่งพา ส่วนการทดสอบเจาะระบบเน้นการจำลองการโจมตีที่สมจริงมากขึ้นเพื่อตรวจดูว่าจุดอ่อนที่พบสามารถถูกเอาเปรียบได้จริงหรือไม่.
การยืนยันความถูกต้องของแอปคืออะไร?
การยืนยันความถูกต้องของแอป (app attestation) ใช้หลักฐานจากแพลตฟอร์มที่จัดให้เพื่อช่วยให้เซิร์ฟเวอร์ประเมินตัวตนและความสมบูรณ์ของแอป ขึ้นอยู่กับกลไกที่ใช้ มันช่วยตรวจจับการดัดแปลงโดยไม่ได้รับอนุญาตหรือสภาพแวดล้อมที่น่าสงสัย แต่ไม่สามารถรับประกันได้ว่าแอปหรืออุปกรณ์จะปลอดภัยโดยสมบูรณ์.