ในรัฐโคโลราโด สหรัฐอเมริกา แฮกเกอร์ได้เข้าถึงระบบของบริษัทผู้ให้บริการน้ำประปาขนาดเล็กสองแห่ง และเปลี่ยนแปลงการตั้งค่าอุปกรณ์ ผู้ว่าการรัฐจาเร็ด โพลิส กล่าวว่าคุณภาพน้ำไม่ได้รับผลกระทบ เราจะมาดูกันว่าทำไมการเจาะระบบซอฟต์แวร์จึงอันตรายมาก และวิธีการรักษาความปลอดภัยทางไซเบอร์ของหน่วยงานเหล่านี้ทำได้อย่างไร
วิธีการที่พวกเขาทำ
ในช่วงปลายเดือนสิงหาคม 2569 แฮกเกอร์ ได้ เข้าถึงระบบคอมพิวเตอร์ของบริษัทผู้ให้บริการน้ำประปาเอกชนขนาดเล็กสองแห่งในรัฐโคโลราโด บริษัททั้งสองแห่งให้บริการประชาชนน้อยกว่า 200 คน เหตุการณ์นี้ถูกเปิดเผยโดยเอลลี ซัลลิแวน เลขานุการฝ่ายประชาสัมพันธ์ของผู้ว่าการรัฐโคโลราโด
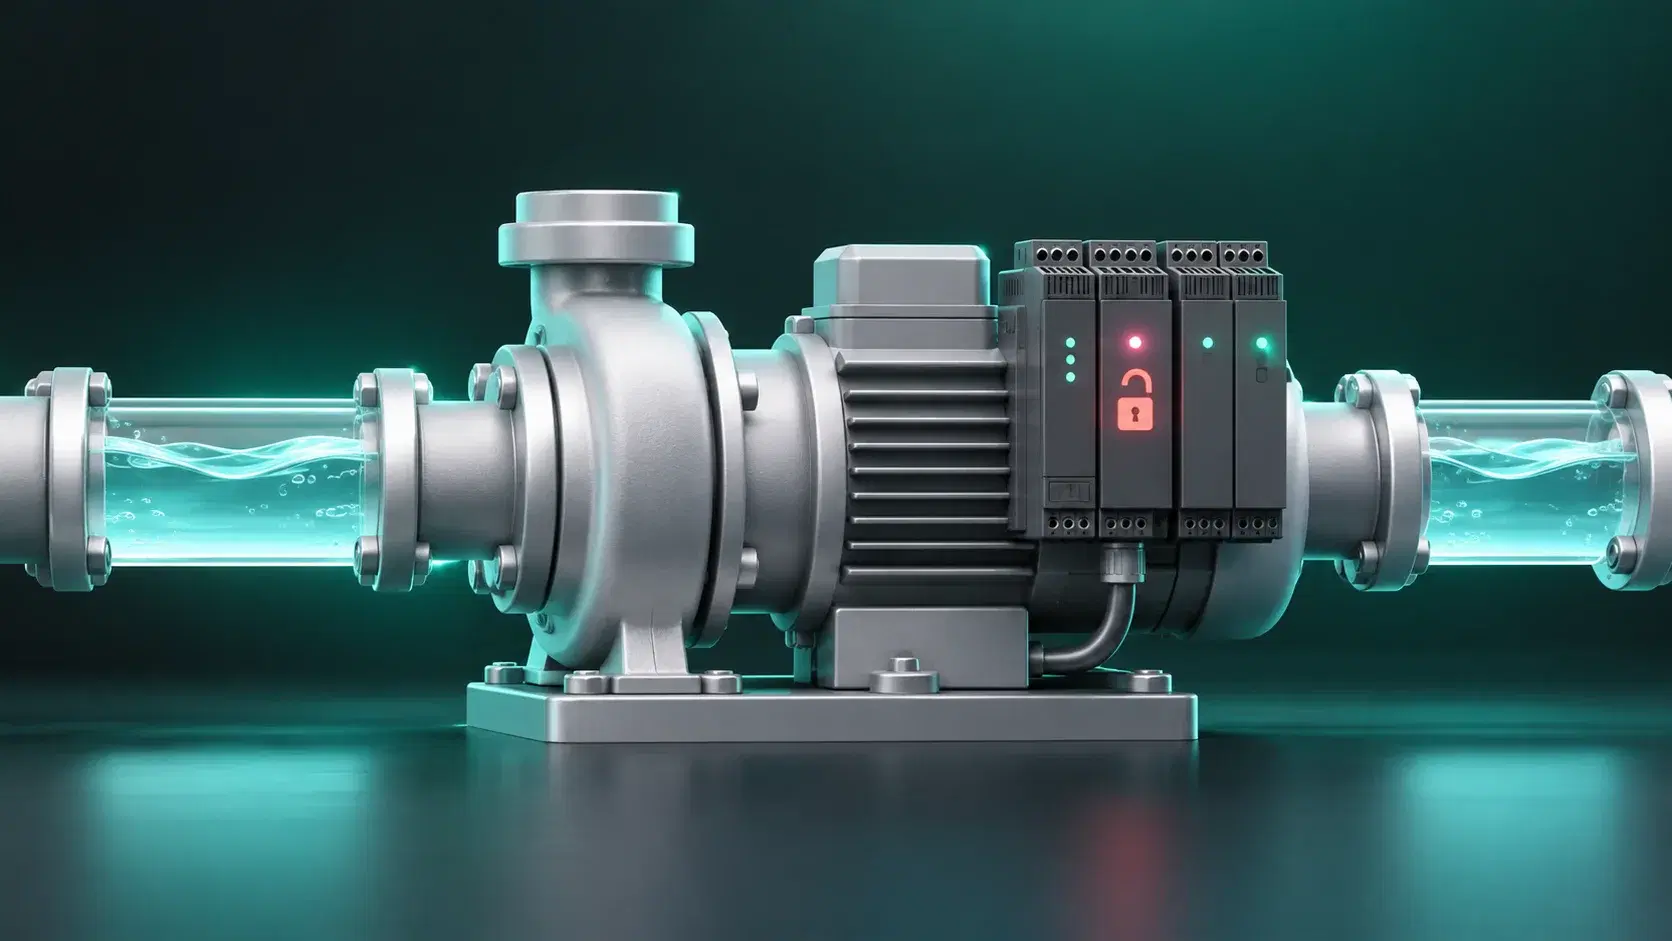
ผู้โจมตีได้เปลี่ยนแปลงการตั้งค่าอุปกรณ์ ปิดใช้งานการเข้าถึงระยะไกลและสัญญาณเตือน และปรับรอบการทำงานของปั๊ม อย่างไรก็ตาม ตามที่หน่วยงานของรัฐระบุ กระบวนการบำบัดและคุณภาพน้ำไม่ได้รับผลกระทบ มีการตรวจพบเหตุการณ์ดังกล่าวอย่างรวดเร็ว และผู้ให้บริการได้บล็อกความพยายามในการเข้าถึงเพิ่มเติมและแจ้งให้เจ้าหน้าที่ทราบ
จากนั้นกรมสาธารณสุขและสิ่งแวดล้อมของรัฐโคโลราโดได้ตรวจสอบว่าปัญหาได้รับการแก้ไขแล้ว เสนอความช่วยเหลือทางเทคนิคแก่องค์กร และเตือนตัวดำเนินการระบบน้ำรายอื่น ๆ เจ้าหน้าที่ยังกระตุ้นให้พวกเขาตรวจสอบมาตรการรักษาความปลอดภัยทางไซเบอร์อีกครั้งและติดตั้งการอัปเดตที่จำเป็น
ยังไม่ทราบแน่ชัดว่าใครอยู่เบื้องหลังผู้โจมตี ซัลลิแวนเน้นย้ำว่าเจ้าหน้าที่ไม่สามารถยืนยันได้ว่าผู้โจมตีมาจากประเทศหรือกลุ่มใดโดยเฉพาะ
ช่องโหว่ใดบ้างที่ช่วยให้แฮกเกอร์เจาะระบบสาธารณูปโภคได้
แม้แต่ธุรกิจสาธารณูปโภคขนาดเล็กก็อาจตกเป็นเป้าหมายของผู้โจมตีได้ ผู้ให้บริการน้ำประปาขนาดเล็กใช้ตัวควบคุมอุตสาหกรรม เครื่องมือเข้าถึงระยะไกล และระบบอัตโนมัติแบบเดียวกับองค์กรขนาดใหญ่
ในขณะเดียวกัน ธุรกิจสาธารณูปโภคขนาดเล็กมักขาดเงินทุนและผู้เชี่ยวชาญในการสร้างโปรแกรมรักษาความปลอดภัยทางไซเบอร์อย่างเต็มรูปแบบ องค์กรขนาดเล็กอาจไม่มีพนักงานที่คอยตรวจสอบความปลอดภัยของระบบไอทีและระบบอุตสาหกรรมอย่างต่อเนื่อง
ปัญหาอีกประการหนึ่งคือการควบคุมอุปกรณ์จากระยะไกล ปั๊ม เซ็นเซอร์ และอุปกรณ์อื่นๆ สามารถจัดการได้ผ่านตัวควบคุมลอจิกแบบโปรแกรมได้ หรือ PLC การเชื่อมต่ออุปกรณ์ดังกล่าวเข้ากับอินเทอร์เน็ตทำให้พนักงานสามารถจัดการอุปกรณ์เหล่านั้นจากระยะไกลได้ แต่ก็สร้างภัยคุกคามอีกอย่างหนึ่งด้วย หากตัวควบคุมสามารถเข้าถึงได้จากภายนอกและไม่ได้รับการป้องกันอย่างเพียงพอ ผู้โจมตีสามารถยึดสิทธิ์การเข้าถึงและเชื่อมต่อกับตัวควบคุมจากระยะไกลได้
บันไดสู่เป้าหมายของแฮกเกอร์: ทำไมองค์กรขนาดเล็กจึงมีช่องโหว่
ธุรกิจสาธารณูปโภคขนาดเล็กอาจเป็นที่สนใจของผู้โจมตีไม่เพียงแต่ในฐานะเป้าหมายเท่านั้น สตีฟ บีตตี ศาสตราจารย์จากมหาวิทยาลัยเมโทรโพลิแทนสเตทแห่งเดนเวอร์และผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ แนะนำ ว่าการโจมตีองค์กรขนาดเล็กบางครั้งเป็นการเตรียมการสำหรับปฏิบัติการขนาดใหญ่ สำหรับเป้าหมายที่มีการป้องกันน้อย ผู้โจมตีสามารถศึกษาโครงสร้างพื้นฐานและทดสอบประสิทธิภาพของเทคนิคที่เลือกใช้
อย่างไรก็ตาม ไม่มีหลักฐานว่าผู้ให้บริการน้ำประปาขนาดเล็กสองรายในโคโลราโดถูกผู้โจมตีมุ่งเป้าโจมตีโดยเฉพาะเพื่อเตรียมการโจมตีขนาดใหญ่ขึ้น หน่วยงานของรัฐไม่ได้ระบุชื่อกลุ่มที่อยู่เบื้องหลังเหตุการณ์หรือกล่าวถึงแผนการในอนาคตแต่อย่างใด
แม้กระทั่งก่อนเหตุการณ์ในโคโลราโด ผู้โจมตีที่ใช้วิธีคล้ายกันก็เคยมุ่งเป้าไปที่หน่วยงานประปาอื่นๆ ในสหรัฐฯ มาแล้ว ในเดือนกรกฎาคม 2569 สำนักงานสอบสวนกลางของสหรัฐฯ (FBI) และสำนักงานคุ้มครองสิ่งแวดล้อมของสหรัฐฯ (EPA) รายงาน เหตุการณ์ในอย่างน้อยเจ็ดรัฐ ผู้โจมตีเข้าถึงตัวควบคุมอุตสาหกรรมที่เชื่อมต่อกับอินเทอร์เน็ต จากนั้นเปลี่ยนที่อยู่ IP และรหัสผ่าน ในบางกรณี ส่งผลให้แรงดันน้ำลดลงและเกิดน้ำท่วม
หน่วยงานยังตั้งข้อสังเกตว่าองค์กรที่ได้รับผลกระทบหลายแห่งใช้การกำหนดค่าเครือข่ายที่คล้ายกันซึ่งตั้งค่าโดยผู้รับเหมาภายนอก ซึ่งสร้างความเสี่ยงเพิ่มเติม เนื่องจากวิธีการโจมตีที่ได้ผลครั้งหนึ่งสามารถทำซ้ำได้ในสถานที่อื่นๆ
ภัยคุกคามทางไซเบอร์ขนาดใหญ่ต่อประเทศต่างๆ
การจัดหาน้ำเป็นเพียงภาคส่วนหนึ่งของโครงสร้างพื้นฐานที่สำคัญเท่านั้น ยังรวมถึงการสื่อสาร พลังงาน การขนส่ง การดูแลสุขภาพ และบริการทางการเงินและภาครัฐ ระบบเหล่านี้เชื่อมโยงกัน ตัวอย่างเช่น หน่วยงานด้านการประปาและโรงพยาบาลต่างต้องการพลังงานที่ต่อเนื่องและเสถียร
ในปี 2026 การโจมตีทางไซเบอร์ในสหรัฐอเมริกาไม่ได้ส่งผลกระทบเฉพาะผู้ให้บริการน้ำประปาเท่านั้น ในเดือนมีนาคม การโจมตีบริษัทผู้ผลิตอุปกรณ์ทางการแพทย์สไตรเกอร์ ส่งผลกระทบต่อ กระบวนการสั่งซื้อ การผลิต และการจัดส่งสินค้า ในเดือนเดียวกันนั้น การแฮ็กระบบขนส่งสาธารณะของลอสแอนเจลิสทำให้ตัวดำเนินการต้องปิดระบบบางส่วน และการรีสโตร์ระบบก็ใช้เวลาหลายสัปดาห์
โครงสร้างพื้นฐานของรัสเซียก็เผชิญกับภัยคุกคามที่คล้ายคลึงกัน ตัวอย่างเช่น ในช่วงเย็นของวันที่ 6 เมษายน 2569 Rostelecom ตรวจพบ การโจมตี DDoS ครั้งใหญ่บนเครือข่ายของตน เพื่อป้องกันปัญหาดังกล่าว ผู้ให้บริการจึงเปิดใช้งานการกรองข้อมูลขาเข้า ซึ่งจำกัดการเข้าถึงทรัพยากรทางอินเทอร์เน็ตบางส่วนเป็นการชั่วคราว เหตุการณ์ระบบล่มส่งผลกระทบต่อผู้ใช้ในอย่างน้อย 30 เมืองของรัสเซีย โดยในเวลาเพียงหนึ่งชั่วโมง บริการตรวจสอบ Detector404 ได้รับข้อร้องเรียนเกี่ยวกับบริการของ Rostelecom มากกว่า 5,200 รายการ
โดยรวมแล้ว ตั้งแต่เดือนมกราคมถึงพฤษภาคม จำนวนการโจมตีแบบ DDoS ในรัสเซียและกลุ่มประเทศ CIS เพิ่มขึ้น 27% เมื่อเทียบกับปีที่แล้ว อุตสาหกรรมที่ถูกโจมตีมากที่สุด ได้แก่ โทรคมนาคม ภาคการเงิน และองค์กรภาครัฐ
ผลกระทบจากการโจมตีสถานที่ดังกล่าวอาจลุกลามไปไกลเกินกว่าขอบเขตขององค์กรเดียว ด้วยเหตุนี้ การป้องกันภัย คุกคามทางไซเบอร์ต่อระบบความมั่นคงแห่งชาติ จึงครอบคลุมทั้งโครงสร้างพื้นฐานด้านไอทีและเทคโนโลยีการดำเนินงานที่สถานที่ทางกายภาพและบริการที่จำเป็นต้องพึ่งพา
การควบคุมความเสี่ยงอย่างเต็มรูปแบบและการปกป้องโครงสร้างพื้นฐานที่สำคัญจากภัยคุกคามทางไซเบอร์อย่างสูงสุด
Kaspersky Industrial CyberSecurity ช่วยคุณตรวจสอบโครงสร้างพื้นฐาน OT และตรวจจับกิจกรรมที่น่าสงสัย ช่องโหว่ และการเปลี่ยนแปลงการตั้งค่าระบบ แพลตฟอร์มนี้ได้รับการออกแบบมาเพื่อปกป้องโครงสร้างพื้นฐานที่สำคัญและระบบอุตสาหกรรม
เรียนรู้เพิ่มเติมเกี่ยวกับ Kaspersky Industrial ความปลอดภัยทางไซเบอร์การปกป้องเทคโนโลยีการปฏิบัติงาน: บทเรียนจากผู้เล่นรายใหญ่
เทคโนโลยีการปฏิบัติงาน (OT) คืออุปกรณ์และซอฟต์แวร์ที่ควบคุมกระบวนการทางกายภาพในองค์กร เช่น การทำงานของปั๊มและวาล์ว หรือสายการผลิต ความปลอดภัยทางไซเบอร์ของ OT มีความสำคัญเป็นพิเศษ เนื่องจากหากผู้โจมตีโจมตีสำเร็จ อาจส่งผลกระทบต่อการดำเนินงานของโรงงานทั้งหมด
เพื่อสร้างการป้องกัน OT ที่ครอบคลุม คุณต้อง:
- จัดทำบัญชีรายการอุปกรณ์และประเมินความเสี่ยง
- แยกและแบ่งส่วนเครือข่าย IT และ OT
- ลด พื้นที่การโจมตี ขององค์กรโดยการจำกัดการเชื่อมต่อระยะไกลและตรวจสอบเป็นประจำว่าส่วนประกอบโครงสร้างพื้นฐานใดที่ผู้โจมตีอาจมองเห็นได้
- ดำเนินการตรวจสอบเป็นประจำและฝึกอบรมพนักงานให้ตอบสนองต่อเหตุการณ์
- ใช้โซลูชันเฉพาะทางเพื่อตรวจสอบระบบอุตสาหกรรมและทำการตรวจพบภัยคุกตาใและความผิดปกติ
โซลูชันดังกล่าวถูกนำไปใช้แล้วในโรงงานโครงสร้างพื้นฐานที่สำคัญขนาดใหญ่ ตัวอย่างเช่น ที่โรงไฟฟ้านิวเคลียร์เลนินกราด Kaspersky Industrial ความปลอดภัยทางไซเบอร์ ปกป้อง ระบบตรวจสอบและควบคุมอัตโนมัติของเครื่องปฏิกรณ์นิวเคลียร์ แพลตฟอร์มนี้ครอบคลุมโครงสร้างพื้นฐานตั้งแต่เซิร์ฟเวอร์ SCADA และเวิร์กสเตชันของตัวดำเนินการ ไปจนถึงตัวควบคุมแบบโปรแกรมได้และอุปกรณ์เครือข่าย
บทความและลิงก์ที่เกี่ยวข้อง:
- ทำความเข้าใจภัยคุกคามทางไซเบอร์ต่อระบบความมั่นคงแห่งชาติ
- การจัดการพื้นที่โจมตี: วิธีการค้นหา จัดลำดับความสำคัญ และลดความเสี่ยง
- ภัยคุกคามเชิงข่าวกรองคืออะไร และทำไมจึงสำคัญ
ผลิตภัณฑ์ที่แนะนำ: