การหลอกลวงรูปแบบใหม่กำลังแพร่ระบาดในประเทศแถบยุโรป เหยื่อจะได้รับบัตรธนาคารพลาสติกทางไปรษณีย์และได้รับคำแนะนำให้ไปที่เว็บไซต์ปลอมเพื่อเปิดใช้งาน การหลอกลวงแบบฟิชชิ่งนี้ทำให้ข้อมูลส่วนตัวและเงินทองตกอยู่ในความเสี่ยง เนื่องจากอาชญากรไซเบอร์พยายามขโมยข้อมูลส่วนตัวและข้อมูลประจำตัวทางธนาคาร
วิธีการหลอกลวง: จากจดหมายปลอมสู่บัญชีธนาคารที่ว่างเปล่า
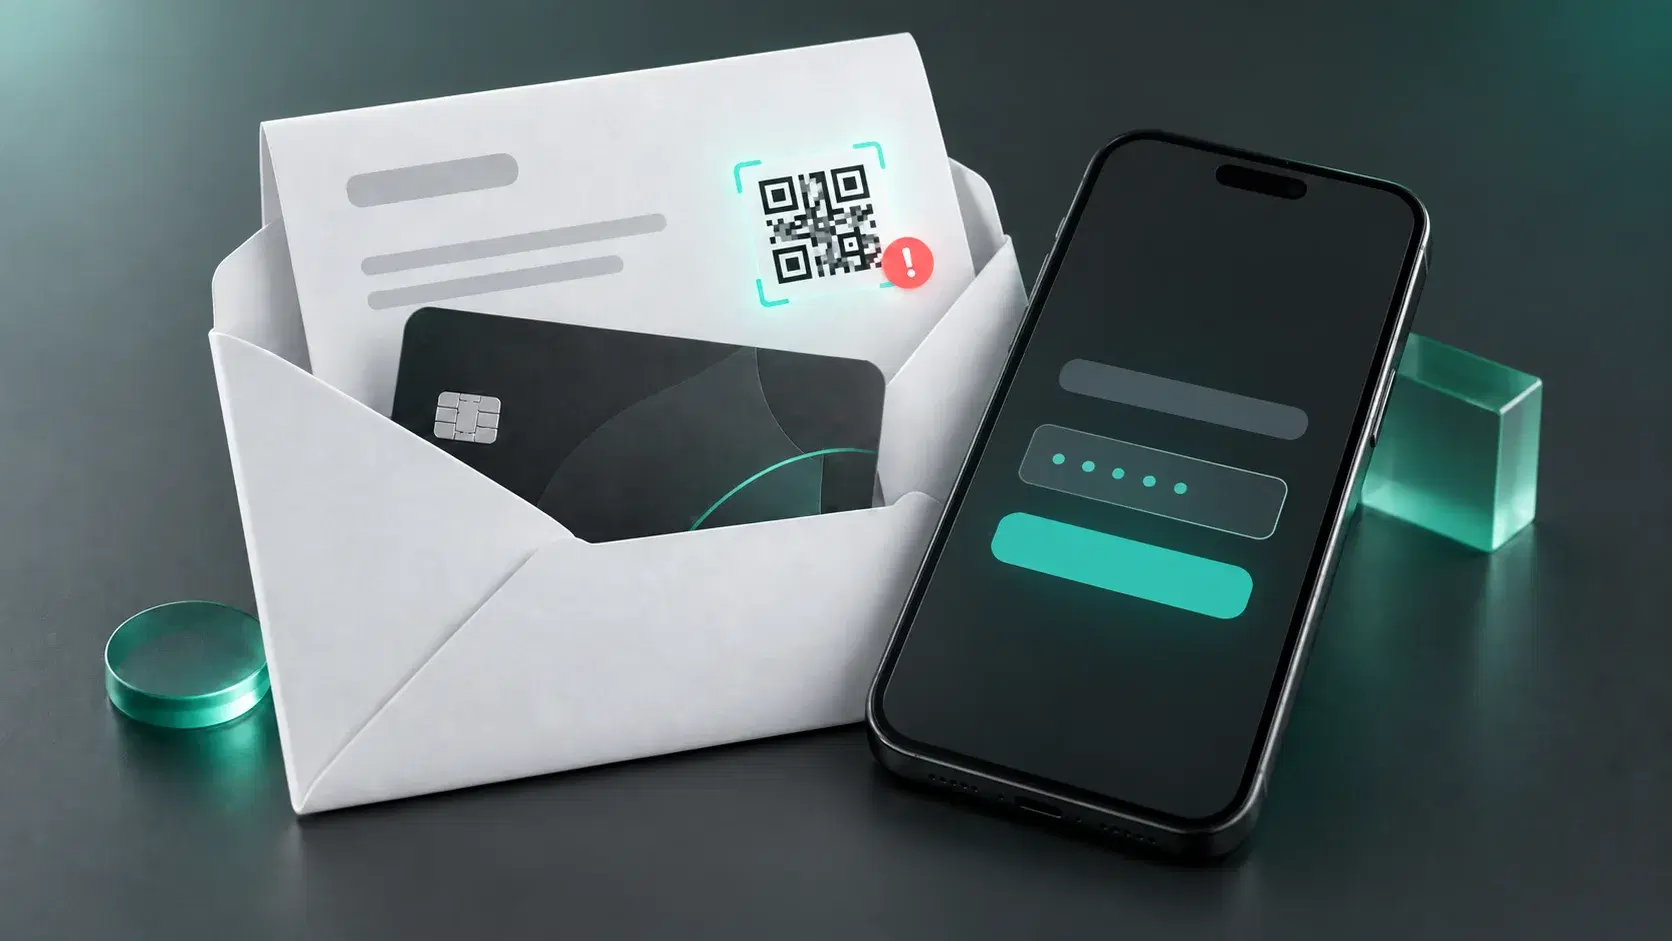
การหลอกลวงเริ่มต้นด้วยจดหมายกระดาษที่ส่งไปยังตู้ไปรษณีย์ของเหยื่อ ซองจดหมายมีบัตรใหม่และคำแนะนำที่ดูเหมือนมาจากธนาคาร ผู้รับจะได้รับแจ้งว่าบัตรเก่าของตนไม่สามารถใช้งานได้อีกต่อไปหรือกำลังจะหมดอายุในไม่ช้า และถูกกระตุ้นให้เปิดใช้งานบัตรใหม่ มิฉะนั้นบัญชีของพวกเขาจะถูกระงับ
เพื่อเปิดใช้งานบัตร ผู้รับจะได้รับคำแนะนำให้สแกนคิวอาร์โค้ดในจดหมาย โค้ดดังกล่าวจะนำไปยังเว็บไซต์ปลอมที่เลียนแบบเว็บไซต์ของธนาคารจริง จากนั้น "ลูกค้า" จะถูกขอให้ป้อนข้อมูลประจำตัวบัญชี รหัส PIN ของบัตร และรหัสใช้ครั้งเดียวที่ใช้ในการยืนยันการเข้าสู่ระบบหรือธุรกรรมทางธนาคารออนไลน์ หากเหยื่อให้ข้อมูลนี้ อาชญากรไซเบอร์จะสามารถเข้าถึงบัญชีธนาคารของเหยื่อและทำการธุรกรรมที่ไม่ได้รับอนุญาตได้
ในปี 2026 ประชาชนในฝรั่งเศสและโปรตุเกสได้เผชิญกับกลโกงประเภทนี้ ตำรวจฝรั่งเศสเป็นกลุ่มแรกๆ ที่ออกมา เตือนเกี่ยวกับ กรณีที่คล้ายคลึงกัน ขณะที่หน่วยพิทักษ์สาธารณรัฐแห่งชาติของโปรตุเกส ได้รายงานถึง แผนการเดียวกันนี้ในภายหลัง
เหตุใดการโจมตีจึงดูน่าเชื่อถือ: จิตวิทยา เว็บมืด และปัญญาประดิษฐ์
การโจมตีนี้อาจดูเหมือนการสื่อสารปกติจากธนาคาร บุคคลจะได้รับจดหมายและบัตรธนาคารจริง และในบางกรณีชื่อของผู้รับจะถูกพิมพ์อยู่บนบัตร จดหมายที่มีบัตรธนาคารอาจดูน่าสงสัยน้อยกว่าอีเมลที่อ้างว่าส่งมาจากธนาคาร
อาชญากรไซเบอร์ยังสร้างความรู้สึกเร่งด่วน ผู้รับจะได้รับแจ้งให้เปิดใช้งานบัตรอย่างรวดเร็วและเตือนว่าบัญชีของพวกเขาอาจถูกระงับ ด้วยความกลัวที่จะสูญเสียการเข้าถึงเงินของตน เหยื่ออาจสแกนคิวอาร์โค้ดโดยไม่ตรวจสอบว่าใครเป็นผู้ส่งจดหมาย
เพื่อสร้างกลโกงเฉพาะบุคคล อาชญากรไซเบอร์ใช้ข้อมูลจากฐานข้อมูลที่ถูกบุกรุกก่อนหน้านี้ รวมถึงข้อมูลที่ขายในดาร์กเว็บ ปัญญาประดิษฐ์ (AI) ยังสามารถทำให้ การฟิชชิ่ง สมัยใหม่ดูน่าเชื่อถือมากขึ้น: สามารถใช้สร้างข้อความที่ถูกต้องตามหลักไวยากรณ์ได้อย่างรวดเร็วและปรับให้เข้ากับแต่ละบุคคล
วิธีแยกแยะการแจ้งเตือนปลอมจากของจริง
บัตรธนาคารที่ไม่คาดคิดควรทำให้เกิดความสงสัยทันทีหากคุณไม่ได้ขอเปลี่ยนบัตร สัญญาณเตือนอีกอย่างหนึ่งคือ การเรียกร้องให้คลิกลิงก์หรือสแกนคิวอาร์โค้ดอย่างเร่งด่วนเพื่อเปิดใช้งานบัตร พร้อมกับคำขู่ว่าจะระงับบัญชีของคุณ
อย่างไรก็ตาม คิวอาร์โค้ดเพียงอย่างเดียวไม่ได้หมายความว่าจะเป็นการฉ้อโกงเสมอไป ตัวอย่างเช่น ธนาคาร Millennium bcp ในโปรตุเกสได้ใส่คิวอาร์โค้ดไว้ในจดหมายที่ส่งมาพร้อมกับบัตร แต่ ชี้แจง ว่าใช้คิวอาร์โค้ดเพื่อนำลูกค้าไปยังเอกสารข้อมูลเท่านั้น ไม่ใช่เพื่อเปิดใช้งานบัตร
หากคุณคลิกลิงก์และเว็บไซต์ขอให้คุณป้อนชื่อผู้ใช้ รหัส PIN บัตร หรือรหัสยืนยันทาง SMS ให้ปิดหน้าเว็บนั้นทันที เพื่อตรวจสอบว่าธนาคารของคุณออกบัตรใหม่ให้จริงหรือไม่ ให้ตรวจสอบข้อมูลในแอปหรือเว็บไซต์อย่างเป็นทางการของธนาคาร หรือโทรติดต่อฝ่ายบริการลูกค้าโดยใช้หมายเลขโทรศัพท์อย่างเป็นทางการ
การป้องกันฟิชชิ่ง: 6 กฎง่ายๆ
ข้อความฟิชชิ่งอาจมาทาง อีเมล ผ่านแอปส่งข้อความ หรือทาง SMS ลิงก์และ คิวอาร์โค้ด อาจปรากฏในจดหมายกระดาษด้วย เพื่อหลีกเลี่ยงการตกเป็นเหยื่อของเว็บไซต์ฟิชชิ่ง ให้ปฏิบัติตามกฎเหล่านี้:
- อย่าแชร์รหัสผ่าน รหัส PIN หรือรหัสยืนยันแบบใช้ครั้งเดียวเพื่อตอบสนองต่อคำขอที่ได้รับทางอีเมล SMS หรือแอปส่งข้อความ
- ตรวจสอบผู้ส่งผ่านช่องทางอิสระ หากข้อความดูน่าสงสัย ให้ค้นหาเว็บไซต์อย่างเป็นทางการของบริษัทและติดต่อผ่านรายชื่อติดต่อที่ระบุไว้ที่นั่น
- ใช้โซลูชันด้านความปลอดภัยที่มีคุณสมบัติป้องกันฟิชชิ่ง อัปเดตซอฟต์แวร์ของคุณอยู่เสมอเพื่อให้การป้องกันยังคงมีประสิทธิภาพ
- เปิดใช้งานการตรวจสอบสิทธิ์แบบหลายปัจจัย แม้ว่าอาชญากรไซเบอร์จะได้รับรหัสผ่านของคุณ พวกเขาก็จะเข้าถึงบัญชีของคุณได้ยากขึ้น
- สำรองข้อมูลสำคัญเป็นประจำ ควรสำรองข้อมูลไว้ในอุปกรณ์แยกต่างหาก เช่น ในฮาร์ดไดรฟ์ภายนอก เพื่อให้คุณสามารถกู้คืนข้อมูลได้หากจำเป็น
- รายงานการโจมตีแบบฟิชชิ่ง แบ่งปันข้อมูลเกี่ยวกับการฉ้อโกงที่ต้องสงสัยกับบริษัทที่ถูกแอบอ้าง ซึ่งจะช่วยให้บริษัทสามารถเตือนผู้ใช้รายอื่นและดำเนินการกับแคมเปญฟิชชิ่งได้
ปกป้องข้อมูลของคุณจากการโจมตีแบบฟิชชิ่ง
หน้าเว็บฟิชชิ่งอาจดูเหมือนเว็บไซต์จริงของธนาคารหรือบริการอื่นๆ Kaspersky Premium ช่วยปกป้องข้อมูลส่วนตัวของคุณ: คุณสมบัติ Anti-Phishing ในตัวจะตรวจจับและบล็อกหน้าเว็บฟิชชิ่ง รวมถึงเว็บไซต์ธนาคารปลอม
ลองใช้ Kaspersky Premium ฟรีหากข้อมูลของคุณถูกละเมิดไปแล้ว: แผนปฏิบัติการทีละขั้นตอน
หากคุณป้อนข้อมูลประจำตัวธนาคารหรือรหัสยืนยันโดยไม่ได้ตั้งใจในเว็บไซต์ที่น่าสงสัย สิ่งสำคัญคือต้องดำเนินการโดยเร็วที่สุดเพื่อจำกัดการเข้าถึงบัญชีของคุณจากอาชญากรไซเบอร์ ทำตามขั้นตอนเหล่านี้:
- บล็อกบัตรและติดต่อธนาคารของคุณ ตัวแทนธนาคารสามารถบอกคุณได้ว่าคุณจำเป็นต้องจำกัดการเข้าถึงธนาคารออนไลน์หรือขอเปลี่ยนบัตรใหม่หรือ ไม่
- เปลี่ยนรหัสผ่านของคุณ เริ่มจากบัญชีที่ถูกละเมิดและบริการอื่นๆ ที่คุณใช้รหัสผ่านเดียวกัน
- เปิดใช้งาน การตรวจสอบสิทธิ์แบบสองขั้นตอน หากยังไม่ได้เปิด ใช้งาน
- ตรวจสอบธุรกรรมและการเข้าสู่ระบบบัญชี หากคุณพบการชำระเงินหรือการโอนที่ไม่รู้จัก ให้รายงานไปยังธนาคารของคุณทันที
- สแกนอุปกรณ์ของคุณด้วยซอฟต์แวร์แอนตี้ไวรัส หากคุณดาวน์โหลดไฟล์หรือติดตั้งแอปพลิเคชันจากหน้าเว็บฟิชชิ่ง
บทความที่เป็นประโยชน์:
- สิ่งที่ควรทำหลังจากถูกโจมตีด้วยอีเมลฟิชชิง
- สแปมกับฟิชชิ่ง: ต่างกันอย่างไร?
- วิธีสังเกตอีเมลฟิชชิงและหลีกเลี่ยงการหลอกลวง
ผลิตภัณฑ์แนะนำ: