EDR กับโปรแกรมป้องกันไวรัสต่างกันอย่างไร?
ความแตกต่างหลักระหว่างโปรแกรมป้องกันไวรัสและ EDR คือขอบเขตการทำงาน โปรแกรมป้องกันไวรัสเน้นที่การป้องกันและกำจัด มัล แวร์เป็นหลัก ในขณะที่การตรวจพบและการตอบสนองปลายทาง (EDR) เพิ่มการตรวจสอบอย่างต่อเนื่อง การมองเห็นกิจกรรมปลายทางที่ลึกซึ้งยิ่งขึ้น การสืบสวน และความสามารถในการตอบสนอง
โปรแกรมป้องกันไวรัสสามารถช่วยหยุดภัยคุกคามทั่วไปที่ธุรกิจขนาดเล็กเผชิญได้มากมาย EDR ช่วยให้ผู้ดูแลระบบไอทีมีบริบทมากขึ้นเมื่อเกิดสิ่งผิดปกติ แทนที่จะระบุเพียงไฟล์ที่เป็นอันตราย EDR สามารถช่วยแสดงรายละเอียดของสิ่งที่เกิดขึ้นบนอุปกรณ์ วิธีที่กิจกรรมพัฒนาไป และการดำเนินการที่อาจจำเป็นต่อไปได้
|
ขอบเขตการทำงานของ |
การป้องกันไวรัส |
EDR |
|
วัตถุประสงค์หลัก |
ป้องกันและกำจัดมัลแวร์ |
การตรวจพบ สืบสวน และตอบสนองต่อกิจกรรมปลายทางที่น่าสงสัย |
|
การตรวจสอบ |
เน้นที่ภัยคุกคามและมัลแวร์เป็นหลัก |
การตรวจสอบปลายทางอย่างต่อเนื่อง |
|
การมองเห็น |
บริบทที่จำกัดเกี่ยวกับภัยคุกคามที่ตรวจพบ |
การมองเห็นพฤติกรรมและกิจกรรมที่ลึกซึ้งยิ่งขึ้น |
|
การสืบสวน |
พื้นฐาน |
การสืบสวนและประวัติกิจกรรมที่ละเอียดกว่า |
|
การตอบสนอง |
บล็อก กักกัน หรือกำจัดภัยคุกตาใ |
สามารถรองรับการควบคุม การแก้ไข และการดำเนินการตอบสนอง |
|
ข้อกำหนดด้านการจัดการ |
โดยทั่วไปต่ำกว่า |
แตกต่างกันไปตามโซลูชัน อาจต้องมีการตรวจสอบและการสืบสวนเพิ่มเติม |
- โปรแกรมป้องกันไวรัสเน้นที่การป้องกันและกำจัดมัลแวร์เป็นหลัก EDR เพิ่มการตรวจสอบและตอบสนองอย่างต่อเนื่อง
- ความแตกต่างอยู่ที่ขอบเขตและวัตถุประสงค์ ไม่ใช่แค่การตรวจพบลายเซ็นเทียบกับการตรวจพบพฤติกรรมหรือ AI เท่านั้น
- EDR ช่วยให้มองเห็นสิ่งที่เกิดขึ้นบนอุปกรณ์ปลายทางของธุรกิจได้ชัดเจนยิ่งขึ้นเมื่อมีกิจกรรมที่น่าสงสัยเกิดขึ้น
- EDR อาจต้องการการตรวจสอบและการสืบสวนเชิงรุกมากขึ้น แม้ว่าระบบอัตโนมัติจะช่วยลดภาระงานสำหรับทีมไอทีขนาดเล็กได้ก็ตาม
- ธุรกิจขนาดเล็กควรเลือกการป้องกันตามความเสี่ยง จำนวนอุปกรณ์ปลายทาง ทรัพยากรไอที และความต้องการในการมองเห็นและการตอบสนอง มากกว่าที่จะคิดว่า EDR เป็นตัวเลือกที่ดีกว่าเสมอไป
การป้องกันอุปกรณ์ปลายทางคืออะไร?
การป้องกันอุปกรณ์ปลายทางหมายถึงเทคโนโลยีและการควบคุมความปลอดภัยที่ใช้ในการปกป้องอุปกรณ์ต่างๆ เช่น คอมพิวเตอร์ของพนักงานและเซิร์ฟเวอร์ของธุรกิจจาก ภัยคุกคามทางไซเบอร์
เป็นแนวคิดที่กว้างมากกว่าผลิตภัณฑ์หรือวิธีการตรวจจับเพียงอย่างเดียว กลยุทธ์การป้องกันอุปกรณ์ปลายทางของธุรกิจสามารถรวมความสามารถหลายอย่างเข้าด้วยกันได้ ทั้งโปรแกรมป้องกันไวรัสและ EDR อาจเป็นส่วนหนึ่งของแนวทางโดยรวม
การป้องกันอุปกรณ์ปลายทางมีความสำคัญอย่างยิ่งสำหรับธุรกิจขนาดเล็กหลายแห่ง เนื่องจากพนักงานอาจใช้อุปกรณ์หลายเครื่องในการเข้าถึงข้อมูลและระบบของธุรกิจ เป้าหมายคือการให้การป้องกันที่มีประสิทธิภาพบนอุปกรณ์ปลายทางเหล่านั้นโดยไม่จำเป็นต้องมีความซับซ้อนหรือบุคลากรจำนวนมากเหมือนกับสภาพแวดล้อมด้านความปลอดภัยขององค์กรขนาดใหญ่
โปรแกรมป้องกันไวรัสคืออะไรและทำงานอย่างไร?
โปรแกรมป้องกันไวรัสเป็นเทคโนโลยีความปลอดภัยที่ออกแบบมาเพื่อป้องกัน ตรวจจับ บล็อก และกำจัดมัลแวร์จากอุปกรณ์ปลายทาง เช่น คอมพิวเตอร์ของพนักงานและเซิร์ฟเวอร์ของธุรกิจเป็นหลัก
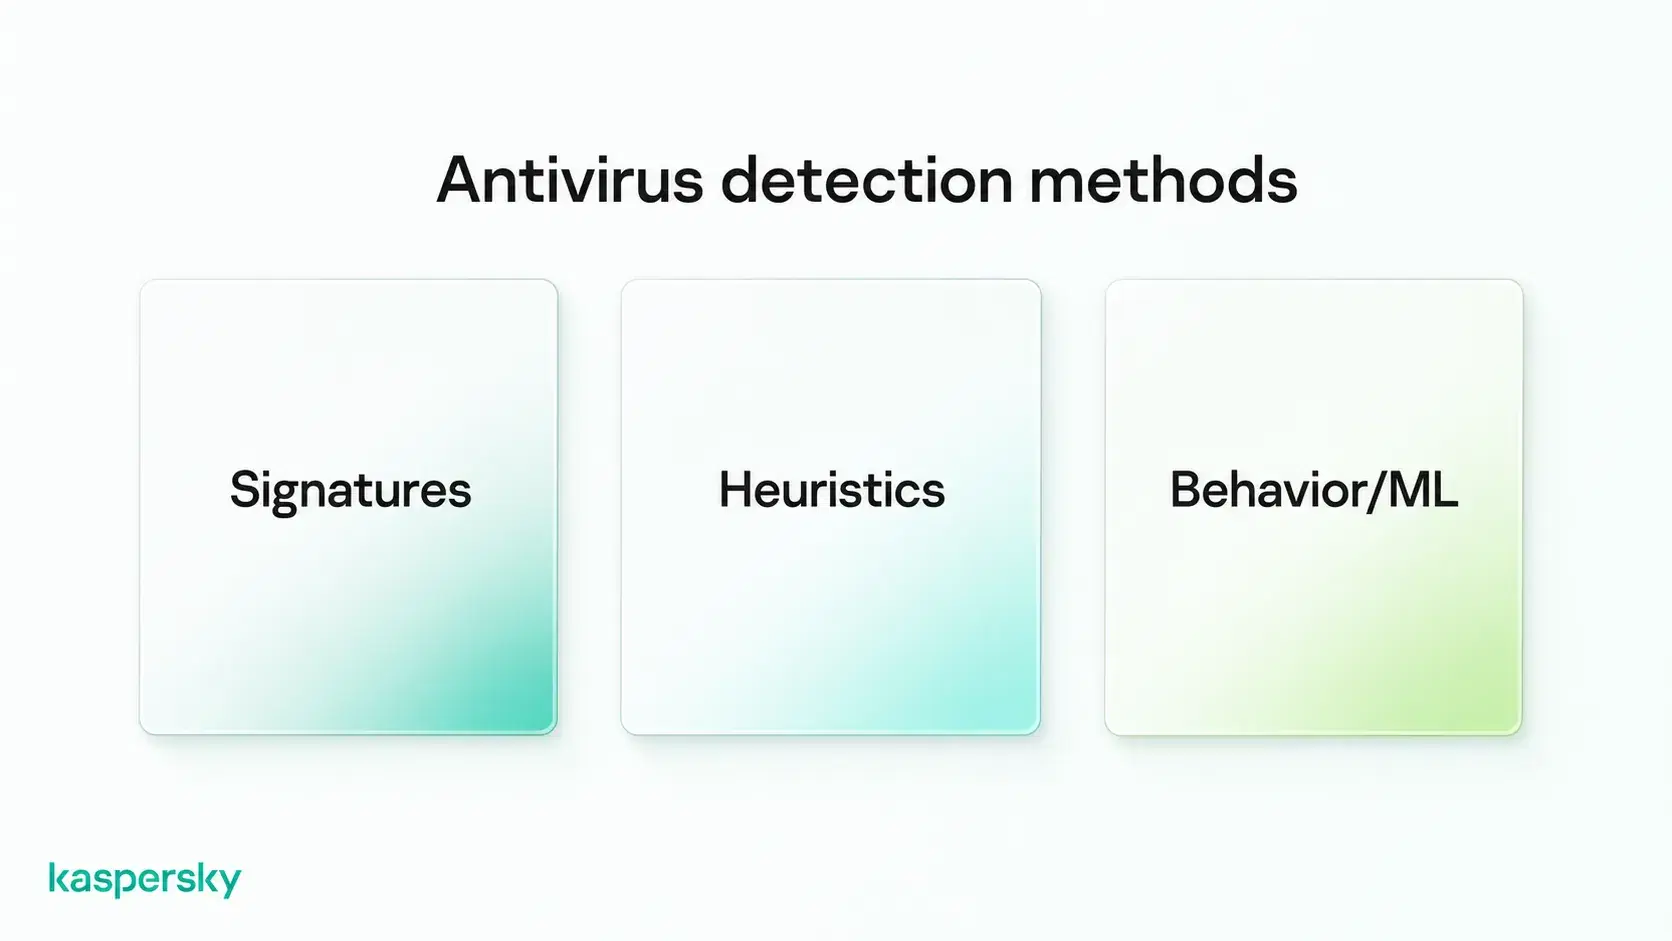
โปรแกรมป้องกันไวรัสสมัยใหม่สามารถใช้วิธีการตรวจจับได้หลายวิธี ซึ่งอาจรวมถึงลายเซ็นมัลแวร์ที่รู้จัก การวิเคราะห์เรียนรู้ การตรวจสอบพฤติกรรม และเทคนิคที่ใช้การเรียนรู้ของเครื่อง สิ่งเหล่านี้สามารถระบุไฟล์หรือกิจกรรมที่น่าสงสัยได้
ซอฟต์แวร์ป้องกันไวรัสอาจบล็อกการดาวน์โหลดที่เป็นอันตรายหรือป้องกันไม่ให้ไฟล์ที่เป็นอันตรายทำงาน นอกจากนี้ยังอาจสามารถกักกันไฟล์หรือลบออกจากอุปกรณ์ได้ทั้งหมด
ดังนั้น โปรแกรมป้องกันไวรัสจึงเป็นชั้นป้องกันที่สำคัญสำหรับธุรกิจ แต่โดยปกติแล้วจะเป็นเพียงส่วนหนึ่งของกลยุทธ์การป้องกันปลายทางที่กว้างขึ้นมากกว่าที่จะเป็นขอบเขตทั้งหมดของการรักษาความปลอดภัยทางธุรกิจเพียงอย่างเดียว
EDR คืออะไรและทำงานอย่างไร?
Endpoint Detection and Response (EDR) คือเทคโนโลยีความปลอดภัยที่ตรวจสอบกิจกรรมบนปลายทางอย่างต่อเนื่องเพื่อระบุพฤติกรรมน่าสงสัย และสนับสนุนการตรวจสอบและการตอบสนองต่อภัยคุกคามความปลอดภัยและเหตุการณ์ด้านความปลอดภัยที่อาจเกิดขึ้น
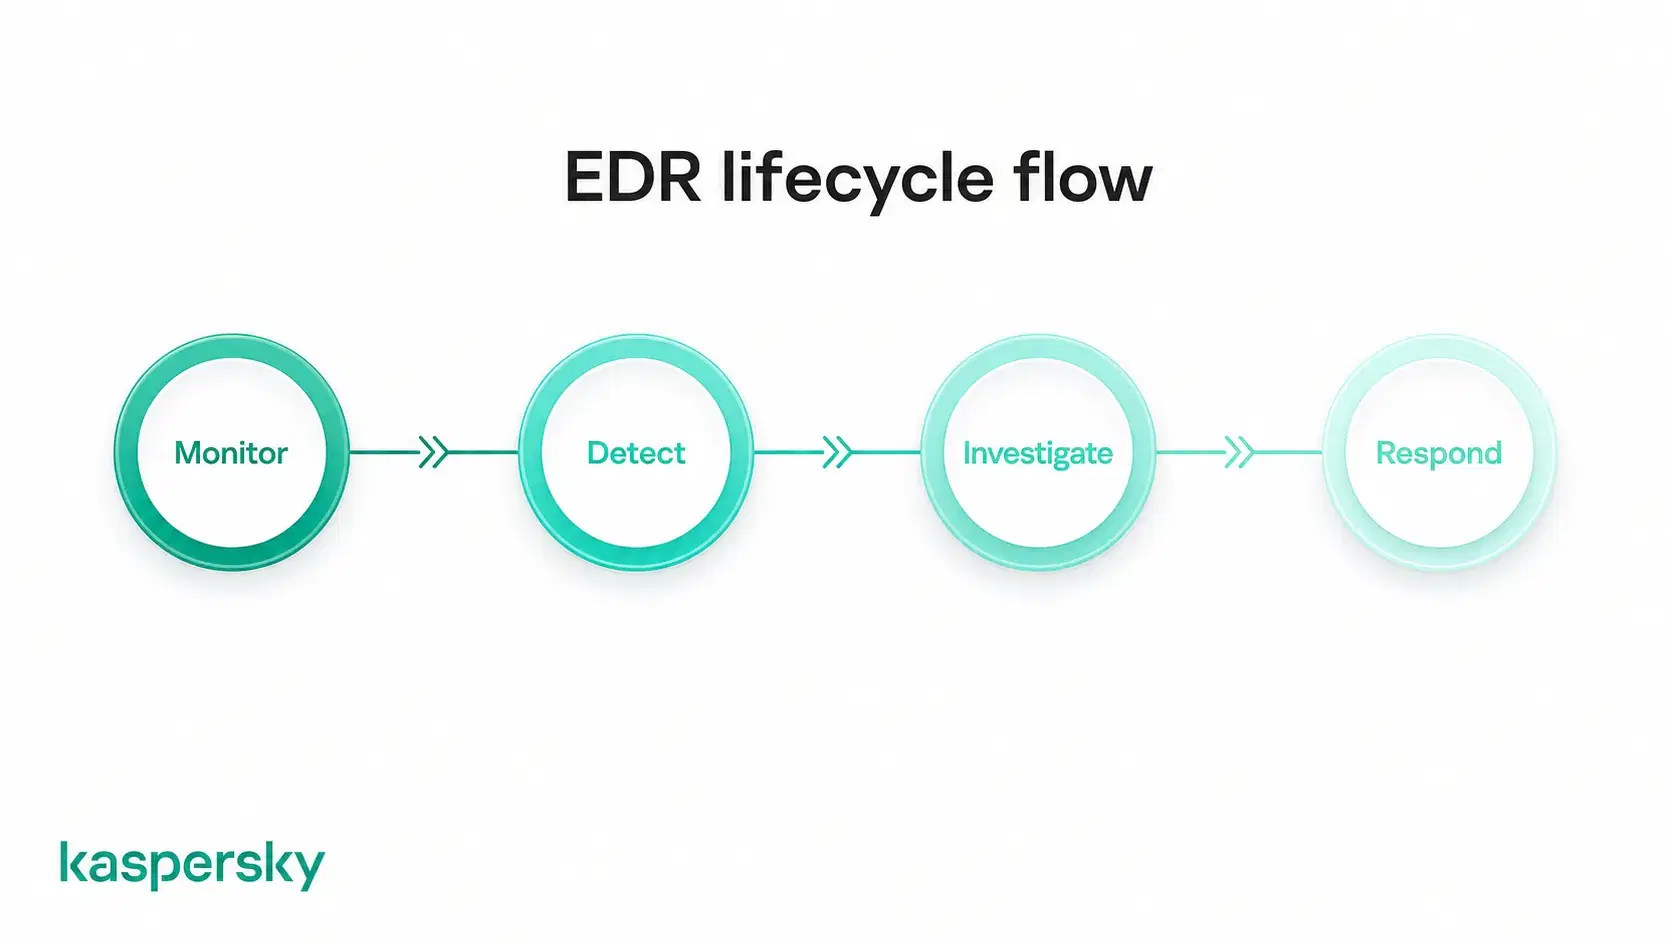
EDR ทำงานตามกระบวนการ ตรวจสอบ → การตรวจพบ → สืบสวน → ตอบสนอง สามารถสังเกตกิจกรรมต่างๆ เช่น กระบวนการที่กำลังทำงาน การเปลี่ยนแปลงไฟล์ การเชื่อมต่อเครือข่าย และเหตุการณ์ของระบบ และสามารถใช้บริบทนั้นเพื่อระบุพฤติกรรมที่อาจบ่งชี้ถึงภัยคุกตาใ
การมองเห็นที่ครอบคลุมยิ่งขึ้นนี้สามารถช่วยให้ผู้ดูแลระบบไอทีเข้าใจสิ่งที่เกิดขึ้นในระหว่างเกิดเหตุการณ์ และตัดสินใจได้ว่าควรดำเนินการอย่างไรต่อไป โซลูชัน EDR บางรายการอาจใช้การตรวจพบพฤติกรรม สร้างการแจ้งเตือน หรือทำให้การดำเนินการตอบสนองเป็นแบบอัตโนมัติด้วยเช่นกัน
คุณค่าหลักของ EDR คือการช่วยให้ทีมไอทีขนาดเล็กมีข้อมูลบริบทมากขึ้นและสามารถควบคุมได้ดียิ่งขึ้น เมื่อจำเป็นต้องตรวจสอบกิจกรรมที่น่าสงสัยอย่างละเอียด
EDR ใช้แทนแอนตี้ไวรัสได้หรือไม่?
ไม่จำเป็นเสมอไป แอนตี้ไวรัสและ EDR จัดการกับส่วนต่างๆ ของความปลอดภัยของอุปกรณ์ปลายทาง และมักจะมีประสิทธิภาพสูงสุดเมื่อใช้ร่วมกัน
แอนตี้ไวรัสช่วยป้องกันและกำจัดมัลแวร์เป็นหลัก EDR ช่วยเพิ่มการตรวจสอบและการสืบสวนอย่างต่อเนื่องเมื่อกิจกรรมที่น่าสงสัยจำเป็นต้องได้รับการตรวจสอบเชิงลึกยิ่งขึ้น
สิ่งนี้สะท้อนถึงแนวคิดเรื่องการป้องกันเชิงลึก (Defense-in-Depth) ธุรกิจจำนวนมากใช้ความปลอดภัยหลายระดับที่เสริมซึ่งกันและกัน แทนที่จะพึ่งพาเทคโนโลยีเพียงอย่างเดียวในการหยุดยั้งภัยคุกตาใทุกประเภท
โซลูชันการปกป้องอุปกรณ์ปลายทาง (Endpoint protection) สามารถรวมแอนตี้ไวรัส, EDR และความสามารถด้านความปลอดภัยอื่น ๆ เข้าไว้ด้วยกันในแพลตฟอร์มเดียว นี่หมายความว่าธุรกิจขนาดเล็กไม่จำเป็นต้องปรับใช้และจัดการสิ่งเหล่านี้ในฐานะเครื่องมือที่แยกจากกันอย่างสิ้นเชิงเสมอไป
ผ่านการทดสอบอย่างเป็นอิสระและได้รับรางวัลจากห้องปฏิบัติการชั้นนำในอุตสาหกรรม
ธุรกิจขนาดเล็กควรรู้จักตัวเลือกอื่นๆ สำหรับการตรวจพบและการตอบสนองอะไรบ้าง?
EDR เป็นส่วนหนึ่งของระบบนิเวศการตรวจพบและการตอบสนองที่กว้างขึ้น เทคโนโลยีและบริการที่เกี่ยวข้องสามารถให้การมองเห็นที่กว้างขึ้นหรือการตรวจสอบความปลอดภัยแบบรวมศูนย์ ธุรกิจขนาดเล็กไม่จำเป็นต้องใช้ทั้งหมด การผสมผสานที่เหมาะสมขึ้นอยู่กับความเสี่ยงขององค์กรและทรัพยากรด้านไอทีที่มีอยู่
XDR คืออะไร?
การตรวจพบและตอบสนองแบบขยาย (XDR) ขยายขอบเขตไปไกลกว่าอุปกรณ์ปลายทางโดยการรวมข้อมูลความปลอดภัยจากหลายแหล่ง EDR มุ่งเน้นไปที่กิจกรรมของอุปกรณ์ปลายทาง XDR สามารถให้การมองเห็นที่กว้างขึ้นในส่วนต่างๆ ของสภาพแวดล้อมด้านความปลอดภัย ทั้งสองสนับสนุนการตรวจพบ การสืบสวน และการตอบสนอง แต่ขอบเขตแตกต่างกัน
MDR คืออะไร?
การตรวจพบและการตอบสนองที่มีการจัดการ (MDR) คือบริการที่ผู้เชี่ยวชาญด้านความปลอดภัยภายนอกช่วยตรวจสอบและตอบสนองต่อภัยคุกตาใ EDR ส่วนใหญ่หมายถึงเทคโนโลยีและความสามารถ MDR ให้บุคลากรและความเชี่ยวชาญด้านการตรวจพบและการตอบสนอง ซึ่งสามารถช่วยธุรกิจขนาดเล็กที่ขาดเจ้าหน้าที่ด้านความปลอดภัยโดยเฉพาะ
SOC คืออะไร?
ศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) หมายถึงบุคคลและกระบวนการที่รับผิดชอบในการตรวจสอบ สืบสวน และตอบสนองต่อเหตุการณ์ด้านความปลอดภัย EDR สามารถให้ข้อมูลการมองเห็นอุปกรณ์ปลายทางที่เป็นประโยชน์แก่ SOC ได้ การใช้ EDR ไม่ได้หมายความว่าธุรกิจขนาดเล็กจำเป็นต้องสร้างศูนย์ปฏิบัติการด้านความปลอดภัยของตนเอง สำหรับธุรกิจขนาดเล็กหลายแห่ง การดำเนินงาน SOC ภายในองค์กรโดยเฉพาะอาจไม่จำเป็นหรือไม่เหมาะสม
SIEM คืออะไร?
ระบบการจัดการเหตุการณ์และข้อมูลความปลอดภัย (SIEM) รวบรวมและวิเคราะห์ข้อมูลความปลอดภัยจากหลายระบบ SIEM ให้การมองเห็นแบบรวมศูนย์ในสภาพแวดล้อมที่กว้างขึ้น ในขณะที่ EDR เชี่ยวชาญด้านกิจกรรมและการตอบสนองของอุปกรณ์ปลายทาง ทั้งสองระบบสามารถเสริมซึ่งกันและกันได้มากกว่าที่จะเป็นทางเลือกโดยตรงหรือแข่งขันกันเอง
ธุรกิจขนาดเล็กควรเลือกการป้องกันอุปกรณ์ปลายทางที่เหมาะสมอย่างไร?
ระดับการป้องกันอุปกรณ์ปลายทางที่เหมาะสมขึ้นอยู่กับความต้องการด้านความปลอดภัยและทรัพยากรด้านไอทีของธุรกิจ ไม่ได้เกี่ยวกับขนาดเพียงอย่างเดียว บริษัทขนาดเล็กที่จัดการข้อมูลลูกค้าที่ละเอียดอ่อน สนับสนุนพนักงานที่ทำงานจากระยะไกล หรือพึ่งพาระบบไอทีอย่างมาก อาจต้องการการป้องกันขั้นสูงกว่าที่ขนาดของบริษัทจะบ่งบอกได้
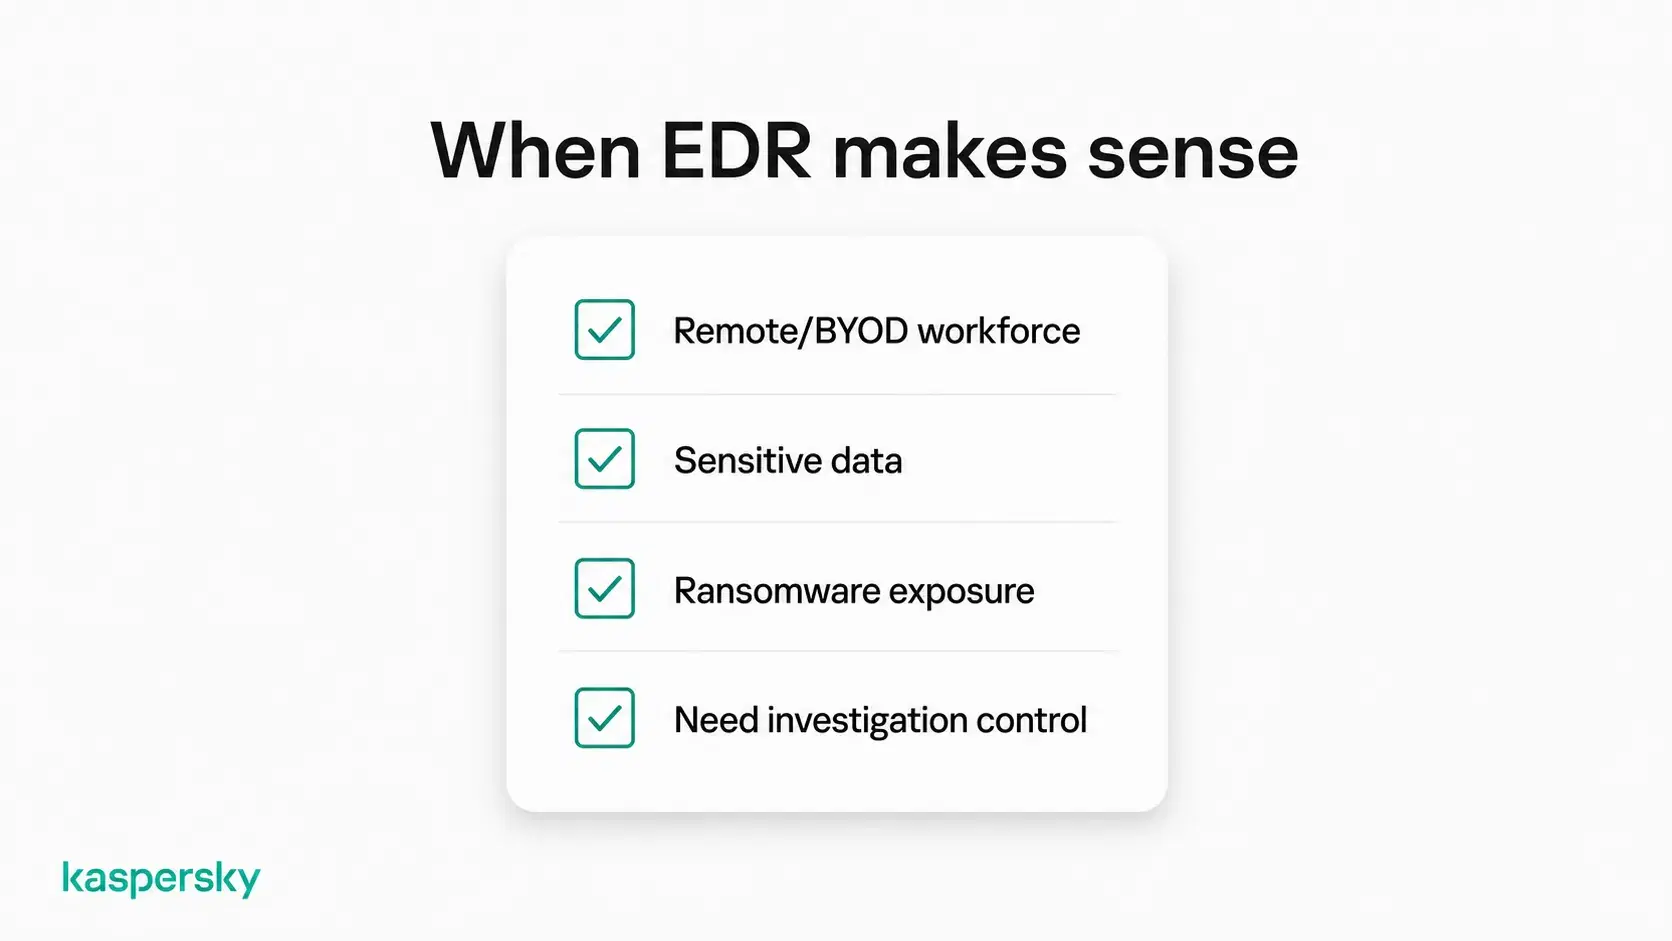
ปัจจัยสำคัญที่ต้องพิจารณา ได้แก่:
- จำนวนและประเภทของอุปกรณ์ปลายทางที่ต้องการการป้องกัน
- พนักงานทำงานจากระยะไกลหรือใช้อุปกรณ์นอกสำนักงานหรือไม่
- ความละเอียดอ่อนของข้อมูลธุรกิจและลูกค้า
- ความเสี่ยงจาก แรนซัมแวร์ และภัยคุกตาใขั้นสูงอื่นๆ
- ต้นทุนที่อาจเกิดขึ้นจากการหยุดทำงานหรือเหตุการณ์ด้านความปลอดภัย
- จำนวนเวลาและความเชี่ยวชาญที่มีอยู่ในการจัดการความปลอดภัย
การป้องกันเชิงรุกที่แข็งแกร่งอาจเพียงพอต่อการรับมือกับมัลแวร์ทั่วไปและภัยคุกคามตามปกติสำหรับบางธุรกิจ แต่สำหรับธุรกิจอื่นๆ อาจได้รับประโยชน์จากความสามารถของ EDR (End-to-Relationship Recovery) ซึ่งให้การมองเห็นที่ลึกซึ้งยิ่งขึ้น การวิเคราะห์สาเหตุที่แท้จริง เครื่องมือในการตรวจสอบ และการควบคุมที่มากขึ้นในการจัดการและแก้ไขเหตุการณ์ต่างๆ
ธุรกิจขนาดเล็กอาจมีผู้ดูแลระบบไอทีเพียงคนเดียวหรือทีมไอทีขนาดเล็ก นั่นหมายความว่าความใช้งานง่ายมีความสำคัญพอๆ กับความสามารถทางเทคนิค มองหาโปรแกรมป้องกันที่ติดตั้งง่ายและสามารถทำการตรวจพบและตอบสนองโดยอัตโนมัติได้หากเป็นไปได้ วิธีนี้จะช่วยหลีกเลี่ยงการสร้างปริมาณการแจ้งเตือนหรืองานบริหารจัดการที่จัดการไม่ได้
การป้องกันปลายทางขั้นสูงไม่จำเป็นต้องหมายถึงการสร้างสภาพแวดล้อมด้านความปลอดภัยระดับองค์กร เป้าหมายคือการหาความสมดุลที่เหมาะสมระหว่างการป้องกัน การมองเห็น การตอบสนอง และความซับซ้อนในการดำเนินงานให้เหมาะสมกับวิธีการทำงานของธุรกิจจริง
บทความที่เกี่ยวข้อง:
- ประโยชน์ของการตรวจพบและการตอบสนองปลายทางในด้านความปลอดภัยทางไซเบอร์คืออะไร?
- XDR คืออะไรและแตกต่างจาก EDR อย่างไร?
- ความปลอดภัยของปลายทางคืออะไรและทำไมจึงสำคัญ?
- เรียนรู้เพิ่มเติมเกี่ยวกับเหตุผลที่ธุรกิจต้องการแอนตี้ไวรัส
ผลิตภัณฑ์ที่เกี่ยวข้อง:
คำถามที่พบบ่อย
EDR ดีกว่าโปรแกรมป้องกันไวรัสหรือไม่?
ไม่จำเป็น โปรแกรมป้องกันไวรัสเน้นที่การป้องกันและกำจัดมัลแวร์เป็นหลัก ในขณะที่ EDR เพิ่มการตรวจสอบ การสืบสวน และการตอบสนองอย่างต่อเนื่อง ตัวเลือกที่ดีกว่าขึ้นอยู่กับความเสี่ยงและความต้องการด้านความปลอดภัยของธุรกิจ
ธุรกิจขนาดเล็กควรพิจารณาอะไรบ้างในโซลูชัน EDR?
มองหาโซลูชันที่ปรับใช้งานง่าย การจัดการแบบรวมศูนย์ ระบบอัตโนมัติที่มีประโยชน์ การแจ้งเตือนที่ชัดเจน และเครื่องมือตอบสนองที่ทีมไอทีขนาดเล็กสามารถจัดการได้อย่างแท้จริง
ธุรกิจขนาดเล็กสามารถใช้ EDR ได้โดยไม่ต้องมีทีมรักษาความปลอดภัยโดยเฉพาะหรือไม่?
ใช่ ธุรกิจขนาดเล็กสามารถใช้ EDR ได้โดยไม่ต้องมี SOC หรือทีมรักษาความปลอดภัยขนาดใหญ่ โดยเฉพาะอย่างยิ่งเมื่อโซลูชันได้รับการออกแบบมาเพื่อลดความซับซ้อนในการตรวจสอบและทำให้งานตอบสนองประจำวันเป็นไปโดยอัตโนมัติ
ความแตกต่างระหว่างการป้องกันปลายทางและการรักษาความปลอดภัยปลายทางคืออะไร?
คำศัพท์ทั้งสองมักใช้สลับกันได้ การรักษาความปลอดภัยปลายทางคือแนวทางปฏิบัติที่กว้างกว่าในการรักษาความปลอดภัยของอุปกรณ์ ในขณะที่การป้องกันปลายทางมักหมายถึงเทคโนโลยีและการควบคุมที่ใช้ในการปกป้องปลายทางเหล่านั้น