ความปลอดภัยของข้อมูลประจำตัวคือการปกป้องข้อมูลประจำตัวดิจิทัลและควบคุมวิธีการที่บุคคลและอุปกรณ์เข้าถึงระบบและข้อมูล แนวคิดของความปลอดภัยของข้อมูลประจำตัวเป็นการผสมผสานระหว่างการตรวจสอบสิทธิ์ การควบคุมการเข้าถึง การกำกับดูแลข้อมูลประจำตัว การตรวจสอบอย่างต่อเนื่อง และการตรวจพบภัยคุกตาใ เพื่อช่วยให้มั่นใจได้ว่าเฉพาะผู้ใช้และอุปกรณ์ที่เชื่อถือได้เท่านั้นที่จะสามารถเข้าถึงทรัพยากรที่สำคัญได้
ข้อมูลประจำตัวดิจิทัลคืออะไร?
ข้อมูลประจำตัวดิจิทัลคือชุดของบัญชี คุณลักษณะ และสิทธิ์ที่ระบุตัวบุคคล อุปกรณ์ หรือระบบออนไลน์ มันกำหนดว่าใครหรืออะไรสามารถเข้าถึงทรัพยากรดิจิทัลได้ และได้รับอนุญาตให้ดำเนินการใด
ข้อมูลประจำตัวดิจิทัลไม่ได้จำกัดเฉพาะบุคคลเท่านั้น อุปกรณ์ แอปพลิเคชัน บัญชีบริการ บอท และเอเจนต์ AI ก็สามารถมีข้อมูลประจำตัวดิจิทัลที่ช่วยให้พวกเขาสามารถโต้ตอบกับระบบและข้อมูลได้ ตัวอย่างทั่วไป ได้แก่ บัญชีอีเมลและโปรไฟล์โซเชียลมีเดีย ข้อมูลประจำตัวอาจขยายไปถึงการเข้าสู่ระบบในที่ทำงานและบริการคลาวด์ที่บุคคลเข้าถึง
ข้อมูลประจำตัวดิจิทัลนั้นกว้างกว่าบัญชีส่วนบุคคล บุคคลหนึ่งอาจมีบัญชีหลายสิบบัญชีในบริการต่างๆ บัญชีเหล่านั้นทั้งหมดรวมกันเป็นส่วนหนึ่งของข้อมูลประจำตัวดิจิทัลโดยรวมของบุคคลนั้น
- การรักษาความปลอดภัยด้านข้อมูลประจำตัวดิจิทัลช่วยปกป้องข้อมูลประจำตัวดิจิทัลโดยการตรวจสอบว่าใครสามารถเข้าถึงบัญชี แอปพลิเคชัน ระบบ และข้อมูลได้บ้าง
- บุคคล อุปกรณ์ แอปพลิเคชัน บอท และเอเจนต์ AI ล้วนมีข้อมูลประจำตัวดิจิทัลที่ต้องได้รับการจัดการและรักษาความปลอดภัย
- การโจมตีทางด้านข้อมูลส่วนบุคคลส่วนใหญ่เริ่มต้นด้วยการขโมยข้อมูลประจำตัวหรือการให้สิทธิ์มากเกินไป ซึ่งอาจทำให้ผู้โจมตีปลอมตัวเป็นผู้ใช้ที่ถูกต้องได้
- รหัสผ่านที่ปลอดภัย การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) รหัสผ่านที่รัดกุม และการให้สิทธิ์ขั้นต่ำสุด เป็นวิธีที่มีประสิทธิภาพที่สุดในการลดความเสี่ยงที่เกี่ยวข้องกับข้อมูลส่วนบุคคล
- ความปลอดภัยของข้อมูลส่วนบุคคลเป็นกระบวนการต่อเนื่อง การผสมผสานการตรวจสอบสิทธิ์กับการควบคุมการเข้าถึงและการตรวจสอบอย่างต่อเนื่องเป็นสิ่งสำคัญในการระบุความผิดปกติที่น่าสงสัย
ความปลอดภัยของข้อมูลประจำตัวแตกต่างจากตัวจัดการตัวตนและการเข้าถึง (IAM) อย่างไร?
ตัวจัดการตัวตนและการเข้าถึง (IAM) คือชุดของกระบวนการและเทคโนโลยีที่ใช้ในการสร้างข้อมูลประจำตัวดิจิทัลและการควบคุมการเข้าถึงระบบและแอปพลิเคชัน โดยมุ่งเน้นที่การทำให้แน่ใจว่าบุคคลที่เหมาะสมสามารถเข้าถึงทรัพยากรที่เหมาะสมในเวลาที่เหมาะสม
ความปลอดภัยของข้อมูลส่วนบุคคลสร้างขึ้นบนพื้นฐานเหล่านี้โดยเพิ่มการตรวจสอบอย่างต่อเนื่อง ซึ่งรวมถึงความจำเป็นในการตรวจพบภัยคุกตาใและการตอบสนองต่อเหตุการณ์อย่างต่อเนื่อง มาตรการรักษาความปลอดภัยเหล่านี้ยังช่วยระบุบัญชีที่ถูกบุกรุกและการโจมตี
ดังนั้น IAM จึงเป็นส่วนสำคัญของความปลอดภัยของข้อมูลส่วนบุคคล ไม่ควรคิดว่าเป็นทางเลือกอื่นแทน
|
ตัวจัดการตัวตนและการเข้าถึง (IAM) |
ความปลอดภัยของข้อมูลประจำตัว |
|
สร้างและจัดการข้อมูลประจำตัวดิจิทัล |
ปกป้องข้อมูลประจำตัวดิจิทัลตลอดวงจรชีวิต |
|
การตรวจสอบสิทธิ์ผู้ใช้และการควบคุมการเข้าถึง |
ตรวจสอบข้อมูลประจำตัวเพื่อหาความผิดปกติและการถูกบุกรุก |
|
มอบและเพิกถอนสิทธิ์ |
ตรวจจับ ตรวจสอบ และตอบสนองต่อภัยคุกคามที่เกี่ยวข้องกับข้อมูลประจำตัว |
|
มุ่งเน้นที่การจัดการการเข้าถึง |
ผสานรวมการจัดการการเข้าถึงเข้ากับการกำกับดูแล การตรวจสอบ และการป้องกันภัยคุกตาใ |
โดยทั่วไปแล้ว โปรแกรมรักษาความปลอดภัยข้อมูลประจำตัวแบบครบวงจรจะรวมสี่ส่วนที่เสริมกัน ได้แก่:
- ตัวจัดการตัวตนและการเข้าถึง (IAM): สร้างข้อมูลประจำตัวดิจิทัลและจัดการการเข้าถึงระบบและแอปพลิเคชัน
- การจัดการการเข้าถึงแบบพิเศษ (PAM): ปกป้องบัญชีที่มีสิทธิ์สูงซึ่งมีสิทธิ์เข้าถึงระบบที่สำคัญและข้อมูลที่ละเอียดอ่อน
- การกำกับดูแลและการบริหารข้อมูลประจำตัว (IGA): ช่วยให้องค์กรจัดการวงจรชีวิตของข้อมูลประจำตัวและการตรวจสอบการเข้าถึงเพื่อให้แน่ใจว่าผู้ใช้มีระดับการเข้าถึงที่เหมาะสมตลอดเวลา
- การตรวจพบและตอบสนองต่อภัยคุกตาใข้อมูลประจำตัว (ITDR): ตรวจสอบข้อมูลประจำตัวอย่างต่อเนื่องเพื่อหาความผิดปกติ และช่วยในการตรวจพบและตอบสนองต่อการโจมตีที่อิงตามข้อมูลประจำตัว
ส่วนประกอบเหล่านี้ร่วมกันช่วยให้องค์กรป้องกันการโจมตีที่อิงตามข้อมูลประจำตัวและตอบสนองได้อย่างรวดเร็วโดยการเปลี่ยนแปลงสิทธิ์หรือเพิกถอนการเข้าถึงเมื่อบัญชีหรือข้อมูลประจำตัวถูกบุกรุก
การรักษาความปลอดภัยข้อมูลประจำตัวทำงานอย่างไร?
การรักษาความปลอดภัยข้อมูลประจำตัวเป็นกระบวนการต่อเนื่องที่ปกป้องข้อมูลประจำตัวดิจิทัลก่อน ระหว่าง และหลังการเข้าถึงระบบ ไม่ได้เพียงแค่ตรวจสอบชื่อผู้ใช้และรหัสผ่านเมื่อเข้าสู่ระบบเท่านั้น แต่จะตรวจสอบข้อมูลประจำตัวและตรวจสอบกิจกรรมอย่างต่อเนื่อง ระบบสามารถตอบสนองต่อพฤติกรรมที่น่าสงสัยได้
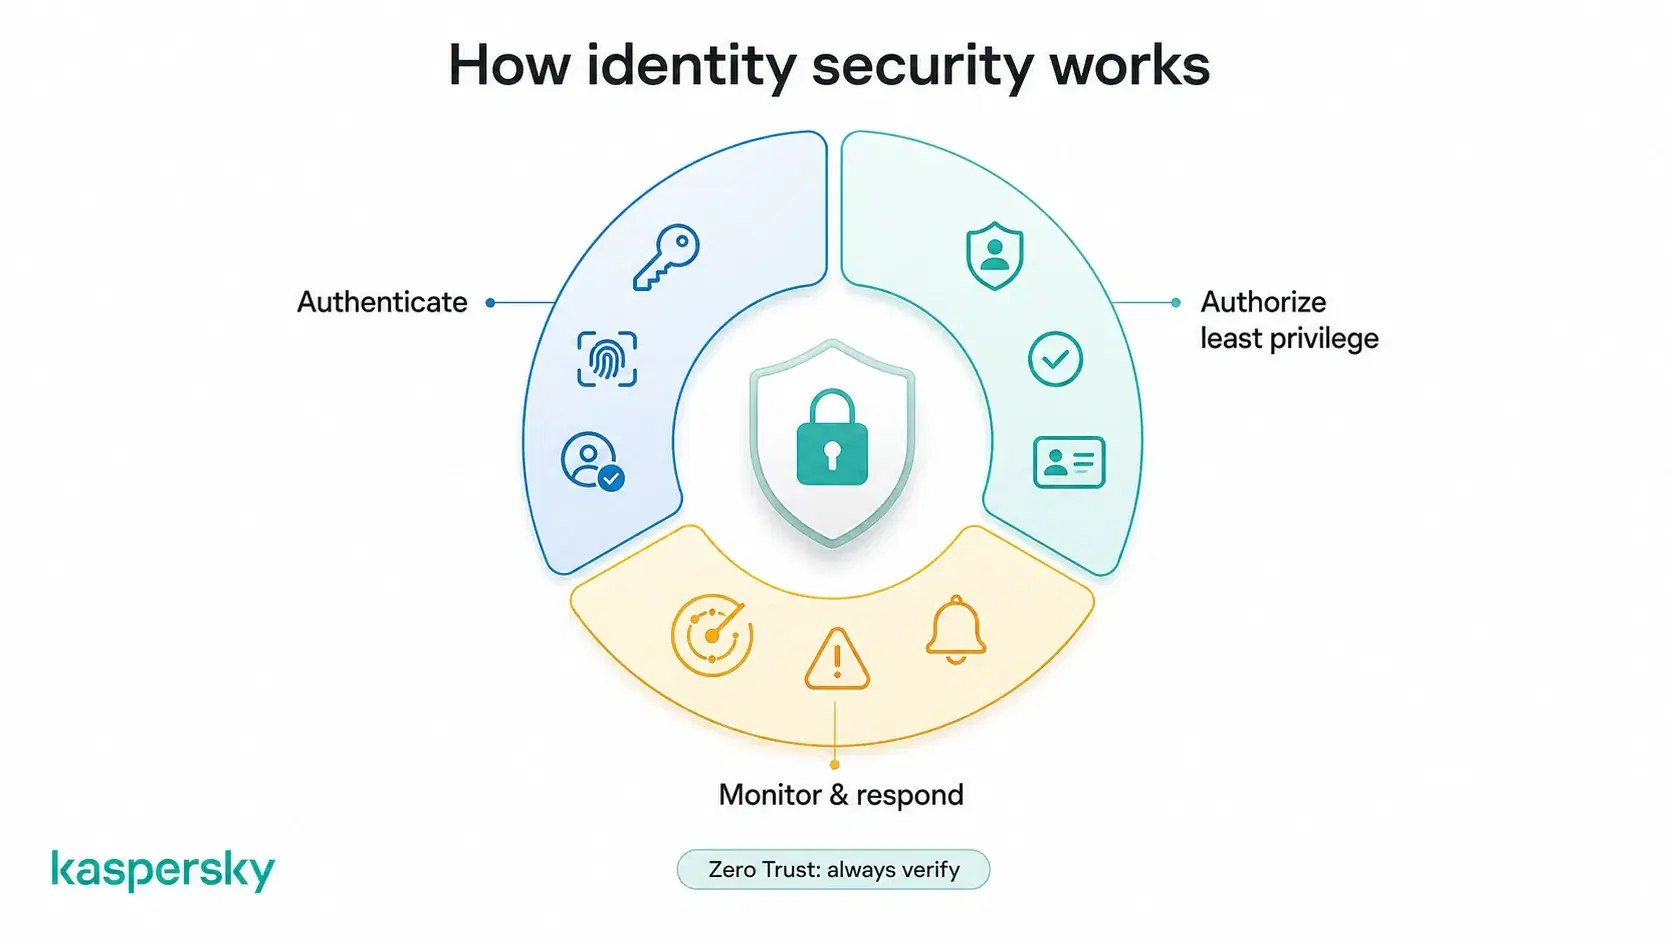
ความปลอดภัยของข้อมูลประจำตัวนั้นสร้างขึ้นจากแนวคิดที่ว่าความไว้วางใจไม่ควรคงอยู่ถาวร ผู้ใช้อาจเข้าสู่ระบบได้สำเร็จจากอุปกรณ์ที่คุ้นเคยในวันหนึ่ง แต่บัญชีเดียวกันนั้นหากพยายามเข้าสู่ระบบจากประเทศที่ไม่คุ้นเคยหรือเข้าถึงข้อมูลที่ละเอียดอ่อนในเวลาที่ไม่ปกติ อาจต้องมีการตรวจสอบเพิ่มเติม แนวทางนี้สนับสนุนหลักการของสิทธิ์ขั้นต่ำ (ผู้ใช้จะได้รับสิทธิ์การเข้าถึงเฉพาะที่จำเป็นเท่านั้น) และ Zero Trust (ซึ่งถือว่าทุกคำขอการเข้าถึงควรได้รับการตรวจสอบแทนที่จะเชื่อถือโดยอัตโนมัติ)
การตรวจสอบสิทธิ์และการควบคุมการเข้าถึง
การตรวจสอบสิทธิ์ยืนยันว่าผู้ใช้หรือระบบเป็นบุคคลที่อ้างว่าเป็น ซึ่งอาจเกี่ยวข้องกับรหัสผ่าน รหัสผ่านเข้า ระบบไบโอ เมตริก เช่น ลายนิ้วมือหรือ การจดจำใบหน้า หรือกุญแจรักษาความปลอดภัยทางกายภาพ การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) เพิ่มชั้นการป้องกันอีกชั้นหนึ่งโดยกำหนดให้ใช้วิธีการตรวจสอบสองวิธีขึ้นไป
การอนุญาตจะกำหนดว่าสามารถเข้าถึงอะไรได้บ้างเมื่อยืนยันตัวตนแล้ว ความปลอดภัยของข้อมูลประจำตัวเป็นไปตามหลักการของสิทธิ์ขั้นต่ำ: ผู้ใช้และอุปกรณ์จะได้รับสิทธิ์เฉพาะที่จำเป็นในการปฏิบัติงานเฉพาะของตนเท่านั้น การจำกัดการเข้าถึงที่ไม่จำเป็นจะช่วยลดผลกระทบหากบัญชีถูกบุกรุก
การตรวจสอบและการตอบสนอง
ความปลอดภัยของข้อมูลประจำตัวไม่ได้สิ้นสุดลงเมื่อผู้ใช้ลงชื่อเข้าใช้แล้ว เนื่องจากการตรวจสอบสิทธิ์เพียงอย่างเดียวไม่เพียงพอสำหรับการตรวจพบการโจมตีที่อิงตามข้อมูลประจำตัวทุกรูปแบบ ดังนั้นจึงมีการตรวจสอบกิจกรรมในบัญชีเพื่อหาสัญญาณที่บ่งชี้ว่าข้อมูลประจำตัวอาจถูกบุกรุก
กิจกรรมที่น่าสงสัยอาจถูกตรวจพบเนื่องจากการเข้าสู่ระบบจากอุปกรณ์ที่ไม่คุ้นเคยหรือในตำแหน่งที่ไม่ปกติ พฤติกรรมบัญชีที่ผิดปกติใดๆ ก็อาจบ่งชี้ถึงกิจกรรมที่น่าสงสัย ระบบอาจขอการยืนยันเพิ่มเติมหรือบล็อกการเข้าถึงชั่วคราวหรือถาวร นอกจากนี้ยังอาจเพิกถอนข้อมูลประจำตัวที่ถูกบุกรุกจนกว่าจะสามารถตรวจสอบกิจกรรมนั้นได้
การจัดการสถานะความปลอดภัยของข้อมูลประจำตัว (ISPM) คืออะไร?
การจัดการสถานะความปลอดภัยของข้อมูลประจำตัว (ISPM) คือการประเมินข้อมูลประจำตัว สิทธิ์ และความเสี่ยงที่เกี่ยวข้องกับข้อมูลประจำตัวอย่างต่อเนื่องทั่วทั้งสภาพแวดล้อมขององค์กร
ISPM ช่วยให้ทีมรักษาความปลอดภัยระบุสิทธิ์ที่มากเกินไปและการควบคุมการเข้าถึงที่กำหนดค่าไม่ถูกต้อง นอกจากนี้ยังสามารถระบุบัญชีที่ถูกทิ้งร้างซึ่งไม่ได้เป็นของผู้ใช้ที่ใช้งานอยู่แล้ว และตรวจจับจุดอ่อนอื่นๆ ก่อนที่ผู้โจมตีจะสามารถใช้ประโยชน์จากจุดอ่อนเหล่านั้นได้ ISPM เสริมตัวจัดการตัวตนและการเข้าถึง (IAM) โดยช่วยให้องค์กรปรับปรุงความปลอดภัยของโครงสร้างพื้นฐานด้านข้อมูลประจำตัวอย่างต่อเนื่อง
ภัยคุกคามด้านความปลอดภัยของข้อมูลประจำตัวหลักๆ มีอะไรบ้าง?
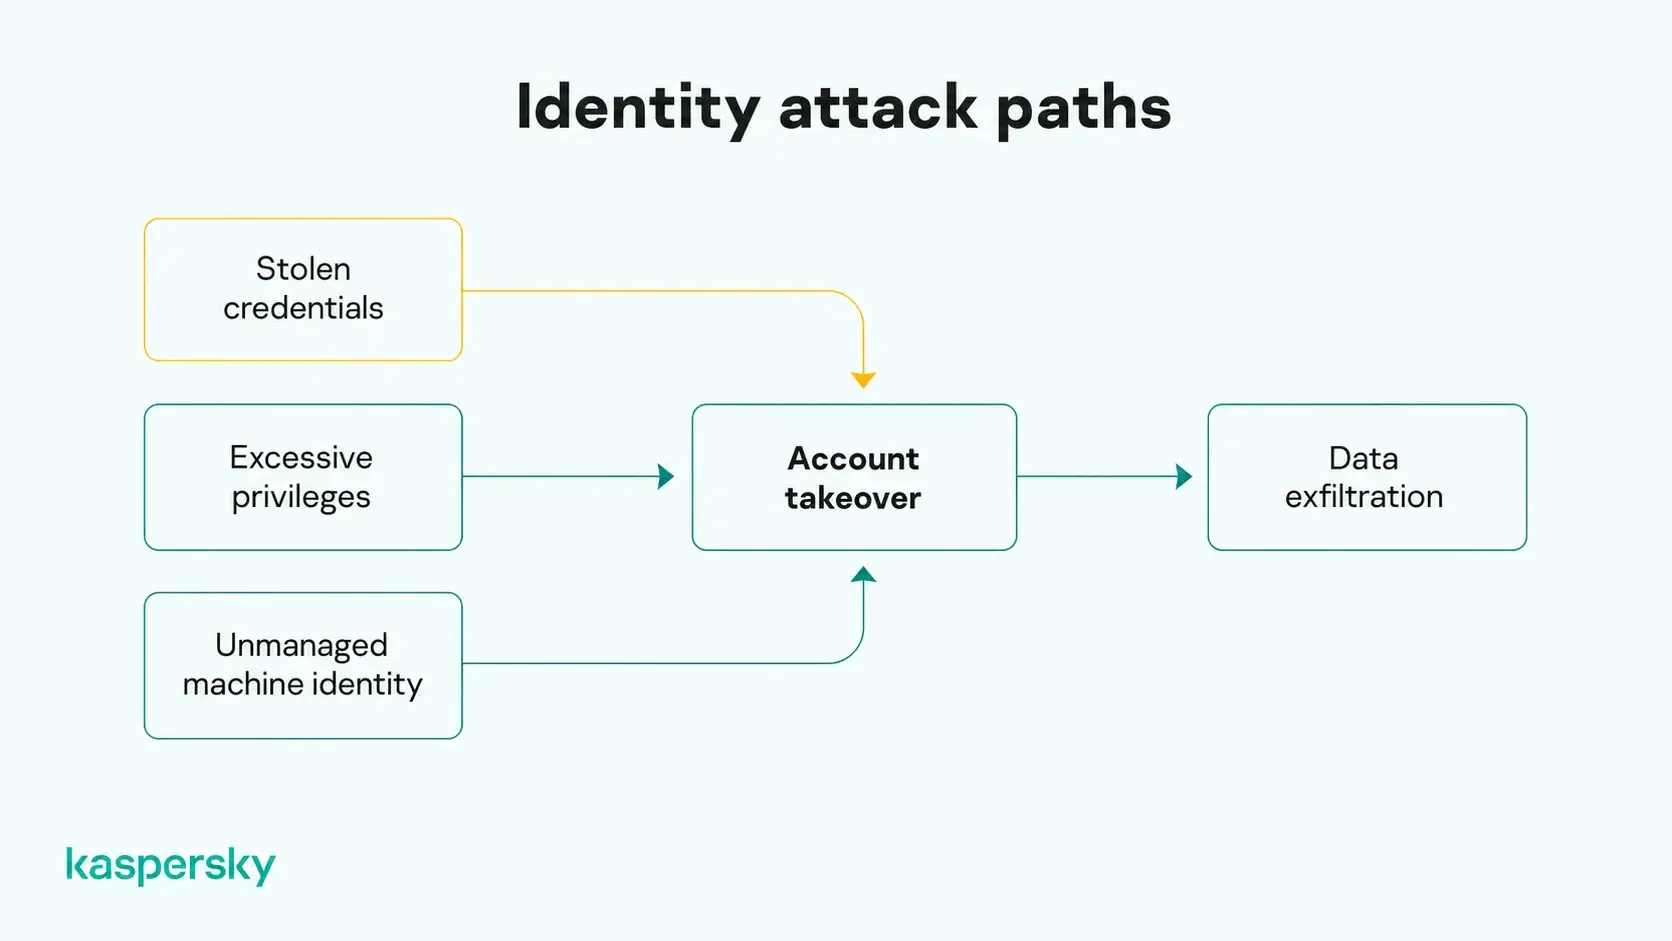
การโจมตีที่อิงตามข้อมูลประจำตัวส่วนใหญ่ไม่ได้อาศัยการเจาะระบบ ผู้โจมตีพยายามเข้าถึงระบบโดยไม่ได้รับอนุญาต หรือใช้ประโยชน์จากบัญชีผู้ใช้ที่มีสิทธิ์มากกว่าที่ต้องการ การทำความเข้าใจเส้นทางการโจมตีทั่วไปเหล่านี้จะช่วยอธิบายว่าทำไมการรักษาความปลอดภัยข้อมูลประจำตัวจึงมุ่งเน้นไปที่การตรวจสอบข้อมูลประจำตัว การควบคุมการเข้าถึง และการตรวจสอบกิจกรรมอย่างต่อเนื่อง
การขโมยข้อมูลประจำตัวและการเข้ายึดบัญชี
การโจมตีทางด้านข้อมูลส่วนบุคคลจำนวนมากเริ่มต้นด้วยการขโมยข้อมูลประจำตัว อาชญากรไซเบอร์อาจขโมยชื่อผู้ใช้และรหัสผ่านผ่าน การฟิชชิ่ง หรือใช้การโจมตีแบบ Credential Stuffing เพื่อทดสอบข้อมูลประจำตัวที่รั่วไหลในหลายเว็บไซต์ วิธีนี้ได้ผลดีเป็นพิเศษเมื่อผู้คนใช้รหัสผ่านเดียวกันสำหรับบัญชีต่างๆ
พวกเขาอาจใช้วิธีการต่างๆ เช่น MFA Fatigue ซึ่งผู้ใช้จะถูกขอให้ยืนยันตัวตนซ้ำๆ จนกว่าจะอนุมัติโดยไม่ได้ตั้งใจ ผู้โจมตีอาจเข้าควบคุมเซสชันที่ใช้งานอยู่เพื่อข้ามกระบวนการเข้าสู่ระบบไปเลยก็ได้
เมื่อผู้โจมตีได้รับสิทธิ์การเข้าถึงที่ผ่านการตรวจสอบสิทธิ์แล้ว กิจกรรมของพวกเขาอาจดูเหมือนมาจากผู้ใช้ที่ถูกต้อง การตรวจสอบสิทธิ์ที่รัดกุมและวิธีการเข้าสู่ระบบที่ป้องกันฟิชชิ่งสามารถลดความเสี่ยงเหล่านี้ได้อย่างมาก
การเข้าถึงที่มากเกินไปและล้าสมัย
ไม่ใช่ทุกภัยคุกคามทางด้านข้อมูลส่วนบุคคลที่เกี่ยวข้องกับการขโมยข้อมูลประจำตัว บางครั้งความเสี่ยงที่ใหญ่ที่สุดคือผู้ใช้หรือบัญชีมีสิทธิ์การเข้าถึงมากกว่าที่ต้องการ สิทธิ์ที่ไม่จำเป็นหรือสิทธิ์ที่สูงเกินความจำเป็นอาจเป็นความเสี่ยงด้านความปลอดภัย
ผู้โจมตีมักพยายามเคลื่อนที่ผ่านองค์กรโดยการใช้สิทธิ์เหล่านี้ในทางที่ผิดเพื่อเข้าถึงระบบและข้อมูลที่มีค่ามากขึ้น การใช้หลักการของสิทธิ์ขั้นต่ำและการตรวจสอบสิทธิ์การเข้าถึงอย่างสม่ำเสมอจะช่วยจำกัดสิ่งที่ข้อมูลส่วนบุคคลที่ถูกบุกรุกสามารถทำได้
ตัวตนของเครื่องจักรและเอเจนต์ AI
ตัวตนของมนุษย์ไม่ใช่สิ่งเดียวที่ต้องการการปกป้อง องค์กรต่างๆ ยังพึ่งพาบัญชีบริการ คีย์ API บอ ทอัตโนมัติ แอปพลิ เคชัน และเอเจนต์ AI ที่เพิ่มมากขึ้นเรื่อยๆ เพื่อดำเนินการงานประจำและสื่อสารกับระบบอื่นๆ
ข้อมูลประจำตัวที่ไม่ใช่มนุษย์เหล่านี้ก็อาจถูกบุกรุกได้เช่นกัน หากมีสิทธิ์มากเกินไปหรือความเป็นเจ้าของไม่ชัดเจน ข้อมูลประจำตัวของเครื่องจักรควรได้รับการตรวจสอบและจัดการตลอดวงจรชีวิตเช่นเดียวกับข้อมูลประจำตัวของมนุษย์ พวกมันควรมีสิทธิ์เข้าถึงเฉพาะที่จำเป็นต่อการปฏิบัติฟังก์ชันการทำงานที่ตั้งใจไว้เท่านั้น
การรักษาความปลอดภัยของข้อมูลประจำตัวเหมือนกับการป้องกันการโจรกรรมข้อมูลประจำตัวหรือไม่?
ไม่ใช่ พวกมันมุ่งเน้นไปที่ความเสี่ยงประเภทที่แตกต่างกัน
การรักษาความปลอดภัยของข้อมูลประจำตัวเกี่ยวข้องกับการปกป้องข้อมูลประจำตัวดิจิทัลและการควบคุมการเข้าถึงบัญชีและข้อมูล โดยมีเป้าหมายเพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตผ่านการตรวจสอบและการยืนยัน
การป้องกันการโจรกรรมข้อมูลประจำตัวมุ่งเน้นไปที่การตรวจพบหรือป้องกันการใช้ข้อมูลส่วนบุคคลหรือข้อมูลทางการเงินในทางที่ผิด ซึ่งอาจรวมถึงการตรวจสอบรายละเอียดส่วนบุคคลที่ถูกขโมยหรือสัญญาณที่บ่งชี้ว่าข้อมูลประจำตัวของบุคคลใดบุคคลหนึ่งถูกนำไปใช้ในทางที่ผิด
สองด้านนี้ทับซ้อนกันอย่างแน่นอนเมื่อเกี่ยวข้องกับบัญชีที่ถูกบุกรุกหรือข้อมูลประจำตัวที่ถูกขโมย การโจมตีแบบฟิชชิ่งอาจนำไปสู่การเข้ายึดบัญชีก่อน จากนั้นจึงนำไปใช้ในการฉ้อโกงข้อมูลประจำตัว การทำความเข้าใจว่าคุณกำลังเผชิญกับการเข้าถึงบัญชีโดยไม่ได้รับอนุญาตหรือการโจรกรรมข้อมูลประจำตัวจะช่วยกำหนดการตอบสนองที่เหมาะสมที่สุด
คุณจะปรับปรุงความปลอดภัยของข้อมูลประจำตัวได้อย่างไร?
การปรับปรุงความปลอดภัยของข้อมูลประจำตัวหมายถึงการลดการเข้าถึงที่ไม่จำเป็นและเสริมสร้างวิธีการตรวจสอบและติดตามข้อมูลประจำตัวให้แข็งแกร่งขึ้น บุคคลทั่วไปสามารถเริ่มต้นจากบัญชีที่สำคัญที่สุดของตนเอง ในขณะที่องค์กรอาจใช้โซลูชันด้านความปลอดภัยของข้อมูลประจำตัวเพื่อจัดการการเข้าถึงอย่างสม่ำเสมอในทุกผู้ใช้ อุปกรณ์ แอปพลิเคชัน และบริการ
ผ่านการทดสอบอย่างเป็นอิสระและได้รับรางวัลจากห้องปฏิบัติการชั้นนำของอุตสาหกรรม
ขั้นตอนที่แต่ละบุคคลสามารถทำได้
- ใช้พาสคีย์ (passkey) หรือเปิดใช้งานการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) กับบัญชีที่สำคัญ
- สร้างรหัสผ่านที่ไม่ซ้ำกันสำหรับทุกบัญชีและจัดเก็บไว้อย่างปลอดภัยในตัวจัดการรหัสผ่าน
- ตรวจสอบเซสชันที่ใช้งานอยู่ อุปกรณ์ที่เชื่อถือได้ แอปที่เชื่อมต่อแล้ว และวิธีการกู้คืนบัญชีเป็นประจำ
- ให้ความสำคัญเป็นอันดับแรกกับการปกป้องบัญชีที่มีการควบคุมการเข้าถึงบัญชีอื่นๆ ซึ่งรวมถึงบัญชีอีเมลหลักและตัวจัดการรหัสผ่านของคุณ
- ลบบัญชีที่ไม่ได้ใช้งานและเพิกถอนการอนุญาตของแอปที่ไม่จำเป็น เพื่อลดพื้นที่การโจมตีจากผู้โจมตี
ขั้นตอนที่องค์กรสามารถดำเนินการได้
- จัดทำและดูแลบัญชีรายชื่อของตัวตนทั้งหมด ทั้งที่เป็นมนุษย์และไม่ใช่มนุษย์ ซึ่งควรครอบคลุมถึงบัญชีบริการและคีย์ API
- นำหลักการให้สิทธิ์การใช้งานเท่าที่จำเป็น (Principle of Least Privilege) มาปรับใช้ และเพิ่มมาตรการการป้องกันสำหรับบัญชีที่มีสิทธิ์ระดับสูงให้รัดกุมยิ่งขึ้น
- ทำให้การจัดสรรบัญชีผู้ใช้ การเปลี่ยนแปลงสิทธิ์ และการเพิกถอนการเข้าถึงเป็นไปโดยอัตโนมัติ เมื่อพนักงานเข้าทำงาน เปลี่ยนบทบาท หรือลาออกจากองค์กร
- เฝ้าติดตามกิจกรรมเกี่ยวกับข้อมูลประจำตัวที่น่าสงสัยอย่างต่อเนื่อง และเพิกถอนสิทธิ์การเข้าถึงที่มีความเสี่ยงให้เร็วที่สุดเท่าที่จะเป็นไปได้
- กำหนดเจ้าของและวัตถุประสงค์ที่ชัดเจนให้กับข้อมูลประจำตัวที่ไม่ใช่บุคคลทุกรายการ เพื่อป้องกันไม่ให้บัญชีที่ไม่ได้ใช้งานหรือไม่ได้จัดการกลายเป็นความเสี่ยงด้านความปลอดภัย
คุณควรทำอย่างไรหากข้อมูลประจำตัวดิจิทัลของคุณถูกบุกรุก?
ดำเนินการอย่างรวดเร็วหากคุณสงสัยว่าข้อมูลประจำตัวดิจิทัลหรือบัญชีใดบัญชีหนึ่งของคุณถูกบุกรุก สิ่งสำคัญที่สุดคือการกู้คืนการควบคุมบัญชีที่ได้รับผลกระทบและบัญชีที่เกี่ยวข้อง การดำเนินการง่ายๆ เพียงไม่กี่ขั้นตอนอย่างรวดเร็วสามารถลดผลกระทบจากการบุกรุกบัญชีได้อย่างมาก
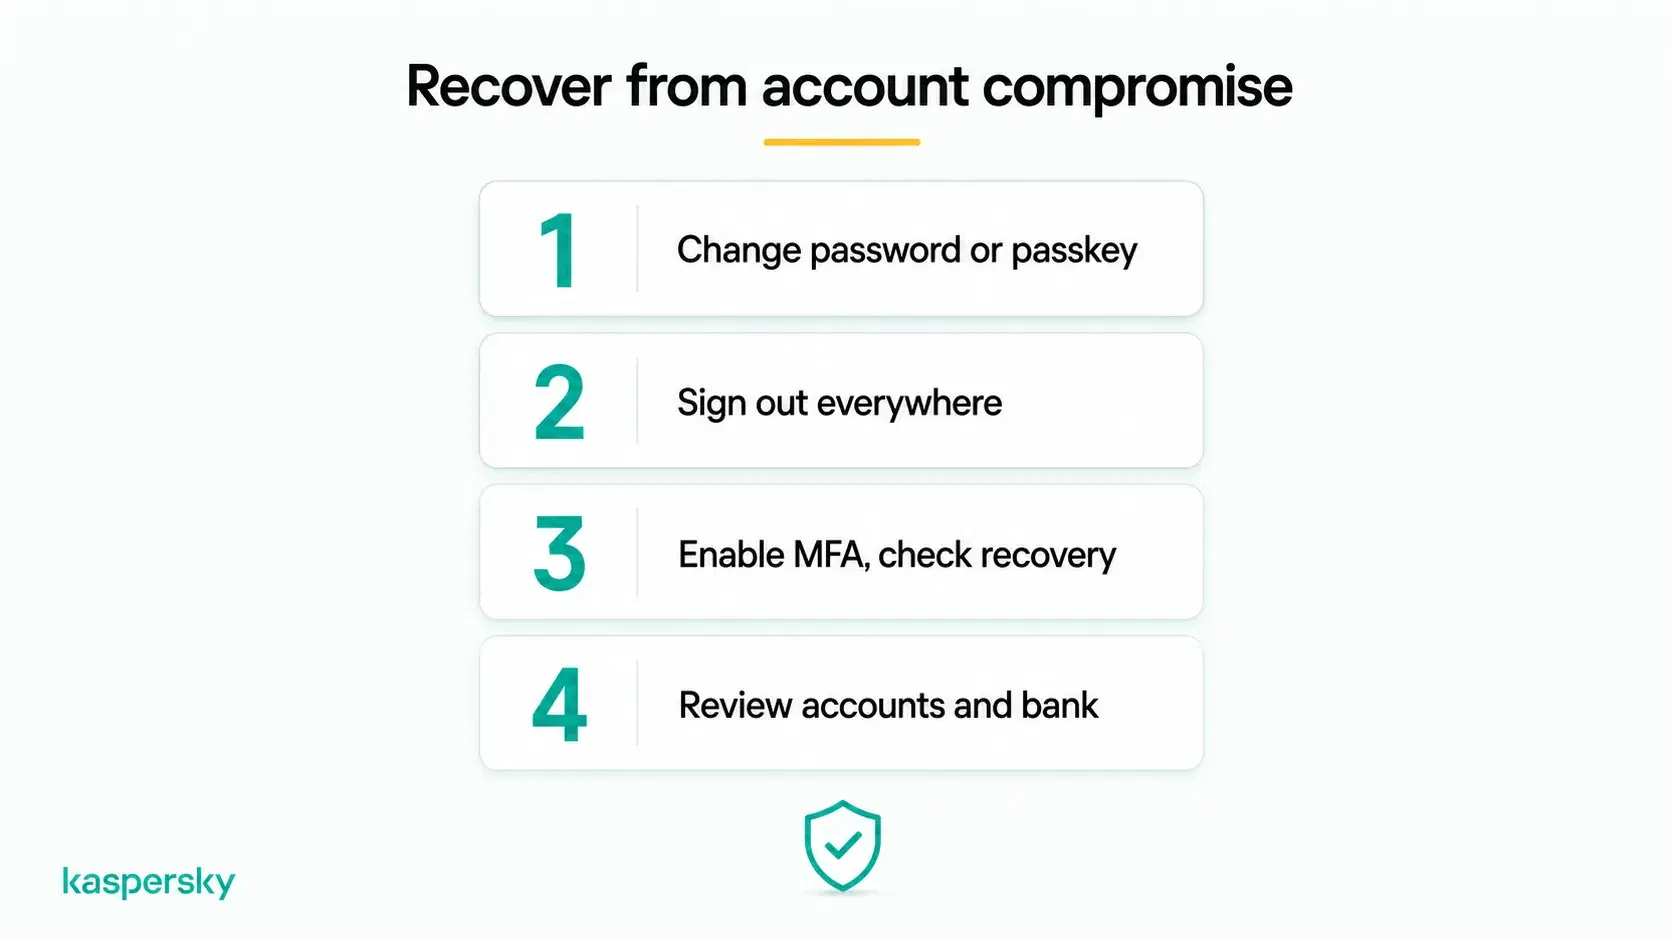
- รักษาความปลอดภัยบัญชีที่ได้รับผลกระทบ เปลี่ยนรหัสผ่านของคุณทันทีหรือเปลี่ยนไปใช้รหัสผ่านหลายรายการหากบริการนั้นรองรับ
- ออกจากระบบจากเซสชันที่ใช้งานอยู่ทั้งหมดและลบอุปกรณ์ที่ไม่คุ้นเคยที่เชื่อมต่อกับบัญชี
- เปิดใช้งานการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) และตรวจสอบว่าที่อยู่อีเมลและหมายเลขโทรศัพท์สำหรับการกู้คืนของคุณไม่ได้ถูกเปลี่ยนแปลง
- ลบแอปที่เชื่อมต่อแล้วที่ไม่รู้จักหรือการผสานรวมของบุคคลที่สามที่อาจอนุญาตให้เข้าถึงได้อย่างต่อเนื่อง
- ตรวจสอบบัญชีอื่นๆ ของคุณเพื่อหาความผิดปกติ
- เปลี่ยนรหัสผ่านที่ใช้ซ้ำทั้งหมด โดยเริ่มจากบัญชีอีเมลหลักของคุณ เนื่องจากมักใช้ในการควบคุมการเข้าถึงบริการอื่นๆ
- ตรวจสอบบัญชีธนาคารของคุณเป็นลำดับความสำคัญสูงสุด รวมถึงบัญชีที่ทำงานและบัญชีออนไลน์อื่นๆ ทั้งหมด เพื่อหาความผิดปกติหรือการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต
- ติดต่อผู้เกี่ยวข้องหากคุณเชื่อว่าข้อมูลสำคัญหรือบัญชีทางการเงินได้รับผลกระทบ ซึ่งอาจหมายถึงการติดต่อทีมต่อต้านการฉ้อโกงของธนาคารของคุณ
- ตรวจสอบการพยายามเข้าสู่ระบบเพิ่มเติมและสัญญาณใด ๆ ของการปลอมแปลงข้อมูลส่วนบุคคล ดำเนินการทันทีหากคุณสังเกตเห็นกิจกรรมที่น่าสงสัยเพิ่มเติม
บทความที่เกี่ยวข้อง:
- การโจรกรรมข้อมูลส่วนบุคคลคืออะไรและส่งผลกระทบต่อคุณอย่างไร?
- ความปลอดภัยทางไซเบอร์คืออะไรและปกป้องข้อมูลประจำตัวดิจิทัลของเราได้อย่างไร?
- รอยเท้าดิจิทัลคืออะไรและทำไมจึงสำคัญ?
- แนวทางปฏิบัติที่ดีที่สุดสำหรับความปลอดภัยของ IoT คืออะไร?
ผลิตภัณฑ์ที่เกี่ยวข้อง:
- Kaspersky Premium แอนตี้ไวรัส พร้อมการป้องกันการโจรกรรมข้อมูลส่วนบุคคล
- ดาวน์โหลดทดลองใช้แผนพรีเมียมฟรี 30 วัน
- Kaspersky Mobile Security
คำถามที่พบบ่อย
ความปลอดภัยของข้อมูลส่วนบุคคลสามารถป้องกันการโจมตีทางไซเบอร์ได้หรือไม่?
ความปลอดภัยของข้อมูลส่วนบุคคลไม่สามารถป้องกันการโจมตีทางไซเบอร์ทุกครั้งได้ แต่จะช่วยลดความเสี่ยงของการถูกบุกรุกบัญชีได้อย่างมากโดยการตรวจสอบข้อมูลส่วนบุคคล จำกัดการเข้าถึง และการตรวจพบกิจกรรมที่น่าสงสัย
หลักการของสิทธิ์ขั้นต่ำคืออะไร?
หลักการของสิทธิ์ขั้นต่ำหมายถึงการให้ผู้ใช้ อุปกรณ์ และแอปพลิเคชันเข้าถึงเฉพาะสิ่งที่จำเป็นในการทำงานของตนเท่านั้น ออกแบบมาเพื่อลดผลกระทบหากบัญชีถูกบุกรุก
เหตุใดความปลอดภัยของข้อมูลส่วนบุคคลจึงสำคัญสำหรับการประมวลผลแบบคลาวด์?
บริการคลาวด์อาศัยข้อมูลประจำตัวดิจิทัลในการควบคุมการเข้าถึง ความปลอดภัยของข้อมูลส่วนบุคคลช่วยให้มั่นใจได้ว่าเฉพาะผู้ใช้และระบบที่ได้รับการอนุญาตเท่านั้นที่สามารถเข้าถึงข้อมูลและทรัพยากรบนคลาวด์ได้
ข้อมูลประจำตัวของเครื่องจักรคืออะไร?
รหัสประจำตัวเครื่องจักร คือ รหัสประจำตัวดิจิทัลที่กำหนดให้กับแอปพลิเคชัน อุปกรณ์ บัญชีบริการ บอท และเอเจนต์ AI เพื่อให้สามารถตรวจสอบสิทธิ์และสื่อสารกับระบบอื่นๆ ได้อย่างปลอดภัย