การจำลองฟิชชิ่งคืออะไร?
การจำลองฟิชชิ่งคือแบบฝึกหัดด้านความปลอดภัยที่มีการควบคุม ซึ่งจำลองการโจมตีแบบฟิชชิ่งที่เสมือนจริงขึ้นมาใหม่ โดยไม่ทำให้พนักงานหรือระบบธุรกิจต้องเผชิญกับภัยคุกตาใที่แท้จริง พนักงานจะได้รับข้อความฟิชชิ่งจำลองที่ออกแบบมาเพื่อทดสอบว่าพวกเขาตรวจพบสัญญาณที่น่าสงสัยและจัดการกับข้อความนั้นได้อย่างถูกต้องหรือไม่
เป้าหมายไม่ใช่การจับผิดพนักงานที่ทำพลาด การจำลองช่วยให้ธุรกิจเข้าใจว่าผู้คนมีปฏิกิริยาอย่างไรต่อความพยายามในการทำฟิชชิ่งที่เสมือนจริง และระบุพฤติกรรมที่อาจเพิ่มความเสี่ยงด้านความปลอดภัยได้
- การจำลองฟิชชิ่งจะจำลองการโจมตีที่เสมือนจริงขึ้นมาใหม่ในสภาพแวดล้อมที่ปลอดภัยและมีการควบคุม
- พนักงานจะได้รับการทดสอบว่าพวกเขาตรวจพบ หลีกเลี่ยง และรายงานข้อความที่น่าสงสัยหรือไม่
- การจำลองจะวัดพฤติกรรม ในขณะที่การฝึกอบรมจะสอนให้พนักงานรู้ว่าต้องสังเกตสิ่งใดและควรตอบสนองอย่างไร
- ผลลัพธ์สามารถเผยให้เห็นว่าจำเป็นต้องมีการฝึกอบรมเพื่อสร้างความตระหนักรู้ด้านความปลอดภัยเพิ่มเติมในส่วนใด
- การจำลองที่ดีควรสนับสนุนการเรียนรู้มากกว่าการลงโทษพนักงานสำหรับความผิดพลาด
- การจำลองเป็นประจำสามารถช่วยให้ธุรกิจติดตามได้ว่าความตระหนักรู้ได้รับการพัฒนาขึ้นตามเวลาหรือไม่
ตัวอย่างของการจำลองฟิชชิ่งคืออะไร?
ธุรกิจอาจส่งอีเมลรีเซ็ตรหัสผ่าน Microsoft 365 จำลอง หรือใบแจ้งหนี้ที่ไม่คาดคิดซึ่งมีลิงก์ทดสอบไปยังพนักงาน
หากพนักงานคลิกลิงก์ ป้อนข้อมูลลงในหน้าที่จำลองขึ้น หรือรายงานข้อความ ระบบจะบันทึกการตอบสนองนั้นไว้ การจำลองที่ได้รับการออกแบบมาอย่างเหมาะสมจะบันทึกการตอบสนองของพนักงานโดยไม่มีการขโมยข้อมูลประจำตัวจริง หรือทำให้พนักงานหรือระบบธุรกิจต้องเผชิญกับภัยคุกคามทางไซเบอร์ที่แท้จริง
การจำลองฟิชชิ่ง กับ การฝึกอบรมเรื่องฟิชชิ่ง
การฝึกอบรมเรื่องฟิชชิ่งจะสอนให้พนักงานทราบถึงวิธีรับรู้และตอบสนองต่อฟิชชิ่ง การจำลองฟิชชิ่งจะทดสอบว่าพวกเขานำความรู้นั้นไปปรับใช้ในสถานการณ์จริงได้ดีเพียงใด
การฝึกอบรมเรื่องฟิชชิ่งช่วยให้พนักงานมีความรู้และทักษะในการรับรู้และตอบสนองต่อภัยคุกตาใ การจำลองฟิชชิ่งจะนำทักษะเหล่านั้นมาทดสอบในสถานการณ์จำลองที่สมจริงและอยู่ภายใต้การควบคุม
ทั้งสองสิ่งนี้ต่างส่งเสริมซึ่งกันและกัน การจำลองเป็นส่วนหนึ่งของโปรแกรมการตระหนักรู้ด้านความปลอดภัยที่ครอบคลุมยิ่งขึ้น และสามารถแสดงให้เห็นได้ว่าพนักงานต้องการคำแนะนำหรือการฝึกฝนเพิ่มเติมในจุดใด
ผ่านการทดสอบและได้รับรางวัลอย่างอิสระจากห้องปฏิบัติการชั้นนำของอุตสาหกรรม
เหตุใดการจำลองฟิชชิ่งจึงมีความสำคัญต่อธุรกิจ?
ฟิชชิ่งยังคงเป็นความท้าทายส่วนหนึ่งที่เกิดจากมนุษย์ แม้ว่าธุรกิจต่างๆ จะใช้การควบคุมความปลอดภัยทางเทคนิคที่แข็งแกร่งแล้วก็ตาม ตัวกรองอีเมล การป้องกันมัลแวร์ และการป้องกันอื่นๆ สามารถบล็อกภัยคุกตาใได้เป็นจำนวนมาก แต่พนักงานก็อาจยังคงพบเจอกับข้อความฟิชชิ่งที่แนบเนียนซึ่งส่งตรงถึงกล่องจดหมายเข้าของตนได้
การจำลองสถานการณ์ฟิชชิ่งช่วยให้ธุรกิจมีวิธีที่ปลอดภัยในการทดสอบว่าพนักงานตอบสนองอย่างไรก่อนที่จะเกิดการโจมตีจริง โดยจะแสดงให้เห็นว่าผู้คนมีพฤติกรรมอย่างไรเมื่อเผชิญกับข้อความที่สมจริง
สิ่งนี้สามารถเปิดเผยจุดอ่อนทางพฤติกรรมที่การฝึกอบรมสร้างความตระหนักรู้แบบเดิมอาจไม่สามารถเปิดเผยได้ เช่น การที่พนักงานคลิกลิงก์ที่น่าสงสัย หรือการไม่รายงานข้อความที่น่าสงสัย การจำลองสถานการณ์ที่มีประสิทธิภาพช่วยให้ธุรกิจเห็นภาพได้ชัดเจนยิ่งขึ้นว่าพนักงานตอบสนองอย่างไรเมื่อต้องเผชิญกับภัยคุกตาใที่สมจริง
การจำลองสถานการณ์ฟิชชิ่งทำงานอย่างไร?
การจำลองสถานการณ์ฟิชชิ่งมักเป็นไปตามกระบวนการง่ายๆ ได้แก่ วางแผน → จำลองสถานการณ์ → ติดตามผล → วิเคราะห์ → ปรับปรุง
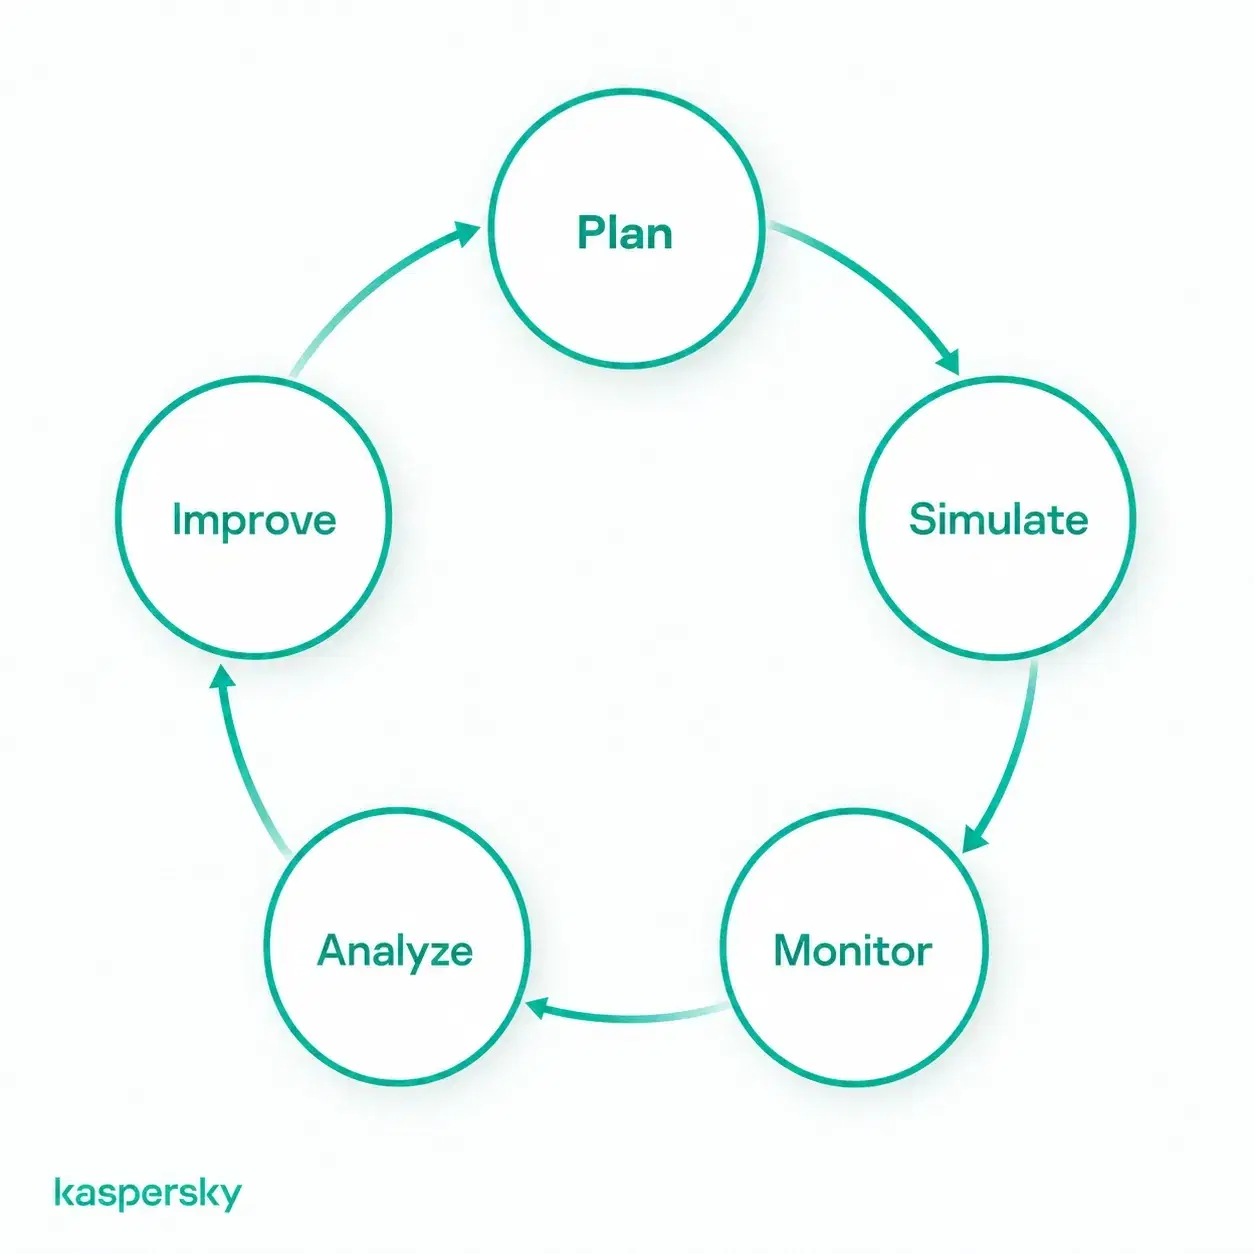
ธุรกิจจะกำหนดวัตถุประสงค์ของการฝึกปฏิบัตินี้และสร้างสถานการณ์จำลองฟิชชิ่งที่สมจริง จากนั้นข้อความจำลองจะถูกส่งในลักษณะที่มีการควบคุม โดยไม่ทำให้ระบบต้องเผชิญกับมัลแวร์จริง หรือการขโมยข้อมูลประจำตัว
การจำลองสถานการณ์จะบันทึกการกระทำของพนักงาน เช่น:
- การคลิกลิงก์
- การป้อนข้อมูลลงในหน้าที่จำลองขึ้น
- การเปิดไฟล์แนบ
- การรายงานข้อความว่าน่าสงสัย
หลังจากนั้น ผลลัพธ์จะถูกนำไปวิเคราะห์เพื่อการประเมินว่าพนักงานตอบสนองอย่างไร และระบุพฤติกรรมหรือจุดที่ต้องปรับปรุง
จะเกิดอะไรขึ้นเมื่อพนักงานทำแบบทดสอบจำลองสถานการณ์ฟิชชิ่งไม่ผ่าน?
การทำแบบทดสอบจำลองสถานการณ์ฟิชชิ่งไม่ผ่านควรนำไปสู่ความคิดเห็นที่สร้างสรรค์ นี่ไม่ใช่เรื่องเกี่ยวกับการลงโทษ
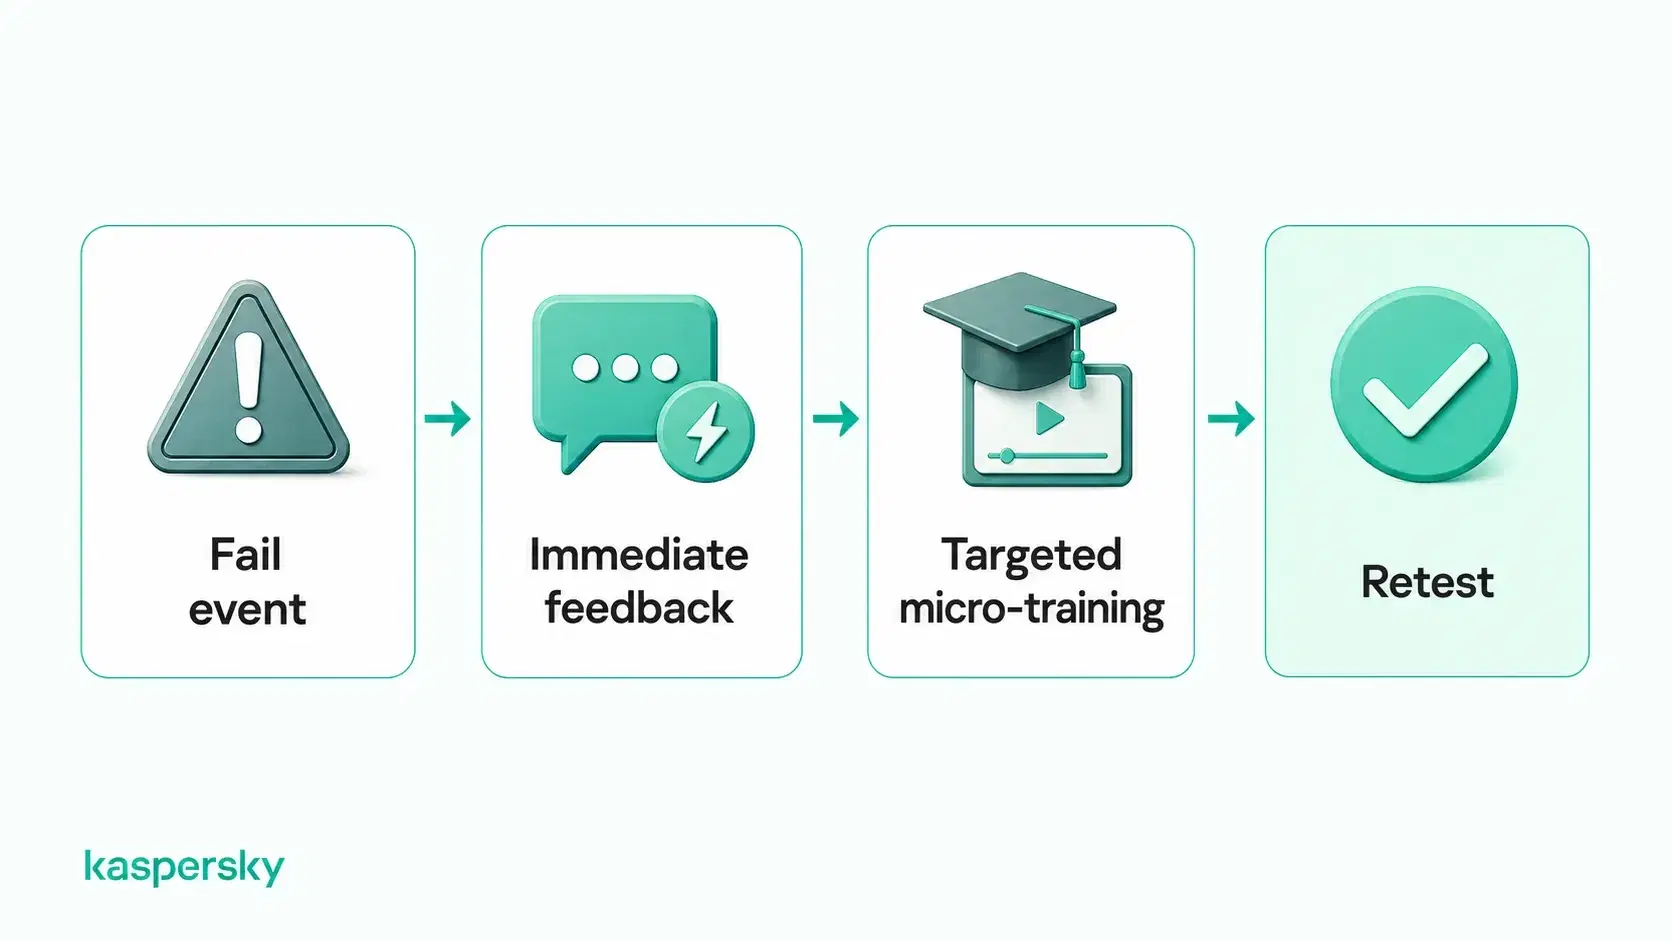
ควรชี้ให้พนักงานเห็นสัญญาณเตือนที่พวกเขามองข้ามไปในขณะที่สถานการณ์จำลองยังคงใหม่อยู่ เช่น ที่อยู่อีเมลผู้ส่งที่ผิดปกติ ข้อความที่แสดงความเร่งด่วน หรือหน้าเข้าสู่ระบบที่น่าสงสัย จากนั้นการฝึกอบรมที่ตรงจุดจะช่วยเสริมสร้างการตอบสนองที่ถูกต้องได้
ธุรกิจต่างๆ ยังสามารถทดสอบพนักงานซ้ำในภายหลังเพื่อดูว่าพฤติกรรมดีขึ้นหรือไม่ เป้าหมายคือการสร้างความมั่นใจและพฤติกรรมที่ดีขึ้น ไม่ใช่การทำให้ผู้คนอับอายหรือตีตราว่าพวกเขาเป็นปัญหาด้านความปลอดภัย
ธุรกิจสามารถใช้การจำลองสถานการณ์ฟิชชิ่งประเภทใดได้บ้าง?
ธุรกิจสามารถใช้การจำลองสถานการณ์ฟิชชิ่งได้หลายประเภทเพื่อทดสอบว่าพนักงานตอบสนองต่อช่องทางต่างๆ อย่างไร การปรับเปลี่ยนรูปแบบมีความสำคัญเนื่องจากเป้าหมายคือการสอนให้ผู้คนจดจำสัญญาณเตือนที่ซ่อนอยู่ ไม่ใช่แค่เรื่องเกี่ยวกับการจดจำเทมเพลตอีเมลเพียงรูปแบบเดียว
AI สามารถทำให้การจำลองสถานการณ์สเปียร์ฟิชชิ่งและการแอบอ้างบุคคลมีความน่าเชื่อถือมากขึ้น โดยการสร้างข้อความที่ปรับให้เหมาะกับแต่ละบุคคลและฟังดูเป็นธรรมชาติ ตลอดจนการสร้างตัวตนปลอมที่สมจริง สถานการณ์เหล่านี้สามารถทดสอบได้ว่าพนักงานตรวจสอบคำขอที่ผิดปกติหรือไม่ แทนที่จะพิจารณาจากรูปลักษณ์ภายนอกเพียงอย่างเดียว
|
ประเภทการจำลองสถานการณ์ |
ตัวอย่าง |
พฤติกรรมที่ทดสอบ |
|
ฟิชชิ่งทางอีเมล |
การรีเซ็ตรหัสผ่าน Microsoft 365 ปลอม เอกสารที่แชร์ หรือใบแจ้งหนี้ |
พนักงานตรวจสอบลิงก์ รายละเอียดผู้ส่ง และคำขอที่ไม่คาดคิดก่อนคลิกหรือไม่ |
|
สเปียร์ฟิชชิ่ง / BEC |
ข้อความเฉพาะบุคคลที่ดูเหมือนว่าส่งมาจากผู้บริหาร ซัพพลายเออร์ หรือเพื่อนร่วมงาน เพื่อขอให้ชำระเงินหรือขอข้อมูลที่ละเอียดอ่อน |
พนักงานตรวจสอบคำขอที่ผิดปกติและปฏิบัติตามขั้นตอนการอนุมัติหรือไม่ |
|
การอัปเดตการจัดส่งหรือการแจ้งเตือนบัญชีปลอมที่ส่งทาง SMS |
พนักงานหลีกเลี่ยงลิงก์ที่น่าสงสัยบนมือถือและตรวจสอบข้อความที่ไม่คาดคิดหรือไม่ |
|
|
การจำลองการโทรศัพท์เพื่อขอรายละเอียดการเข้าสู่ระบบ การอนุมัติการชำระเงิน หรือข้อมูลบัญชี |
พนักงานซักถามผู้โทรที่ไม่คาดคิดและหลีกเลี่ยงการเปิดเผยข้อมูลที่ละเอียดอ่อนหรือไม่ |
|
|
คิวอาร์โค้ดบนใบแจ้งหนี้ โปสเตอร์ หรืออีเมลปลอมที่นำไปสู่หน้าเข้าสู่ระบบจำลอง |
พนักงานระมัดระวังคิวอาร์โค้ดเช่นเดียวกับลิงก์ทั่วไปหรือไม่ |
ธุรกิจต่าง ๆ จะดำเนินการจำลองการฟิชชิ่งอย่างมีประสิทธิภาพได้อย่างไร
การจำลองการฟิชชิ่งที่มีประสิทธิภาพควรสะท้อนถึงข้อความและความเสี่ยงที่พนักงานมีแนวโน้มที่จะพบเจอในการทำงานปกติ ทีมการเงินอาจต้องการสถานการณ์จำลองใบแจ้งหนี้หรือการชำระเงินที่สมจริง พนักงานคนอื่น ๆ อาจพบเจอกับการรีเซ็ตรหัสผ่านหรือข้อความการจัดส่งปลอมเป็นประจำมากกว่า
การจำลองแต่ละครั้งควรมีวัตถุประสงค์ที่ชัดเจน ซึ่งอาจเป็นการปรับปรุงการรับรู้การฟิชชิ่ง การเพิ่มอัตราการรายงาน หรือการทดสอบว่าพนักงานตอบสนองต่อเทคนิคการโจมตีรูปแบบใดรูปแบบหนึ่งอย่างไร สถานการณ์ควรมีความหลากหลายเมื่อเวลาผ่านไป เพื่อให้พนักงานได้เรียนรู้สัญญาณเตือนที่สามารถนำไปปรับใช้ได้ แทนที่จะจดจำเพียงแค่เทมเพลตการทดสอบที่คุ้นเคย
ธุรกิจต่าง ๆ สามารถค่อย ๆ เพิ่มการจำลองที่ยากขึ้นหรือมีความเฉพาะบุคคลมากขึ้นได้ โดยยังคงรักษาความน่าเชื่อถือและความเกี่ยวข้องกับการทำงานในชีวิตประจำวันไว้
ควรจัดทำแบบจำลองสถานการณ์ฟิชชิ่งบ่อยเพียงใด
ไม่มีกำหนดการตายตัวเพียงหนึ่งเดียวที่เหมาะกับทุกธุรกิจ ความถี่ควรขึ้นอยู่กับความต้องการขององค์กรและระดับความพร้อมของโปรแกรมการสร้างความตระหนักรู้ด้านความปลอดภัย
โดยทั่วไป การจำลองสถานการณ์อย่างสม่ำเสมอมีประโยชน์มากกว่าการทดสอบเพียงปีละครั้ง เนื่องจากช่วยให้ธุรกิจสามารถเสริมสร้างพฤติกรรมที่ดีและวัดผลความก้าวหน้าได้อย่างต่อเนื่อง ทีมที่แสดงผลลัพธ์ที่ด้อยกว่าอาจได้รับประโยชน์จากการทดสอบที่ตรงเป้าหมายมากขึ้นและการฝึกอบรมติดตามผล
ธุรกิจสามารถวัดความสำเร็จของแบบจำลองสถานการณ์ฟิชชิ่งได้อย่างไร
ควรวัดผลลัพธ์ของแบบจำลองสถานการณ์ฟิชชิ่งจากหลายๆ แคมเปญ มากกว่าการตัดสินจากการทดสอบเพียงครั้งเดียว
เมตริกที่เป็นประโยชน์ ได้แก่:
- อัตราการคลิก: จำนวนพนักงานที่คลิกลิงก์ฟิชชิ่งจำลอง
- อัตราการส่งข้อมูลประจำตัว: จำนวนผู้ที่ป้อนข้อมูลลงในหน้าฟิชชิ่งจำลอง
- อัตราการรายงาน: จำนวนผู้ที่รายงานข้อความได้อย่างถูกต้อง
- เวลาในการรายงาน: ความรวดเร็วในการรายงานข้อความที่น่าสงสัย
- อัตราความล้มเหลวซ้ำ: ความถี่ที่พนักงานคนเดิมทำผิดพลาดในลักษณะเดียวกันจากการจำลองสถานการณ์หลายครั้ง
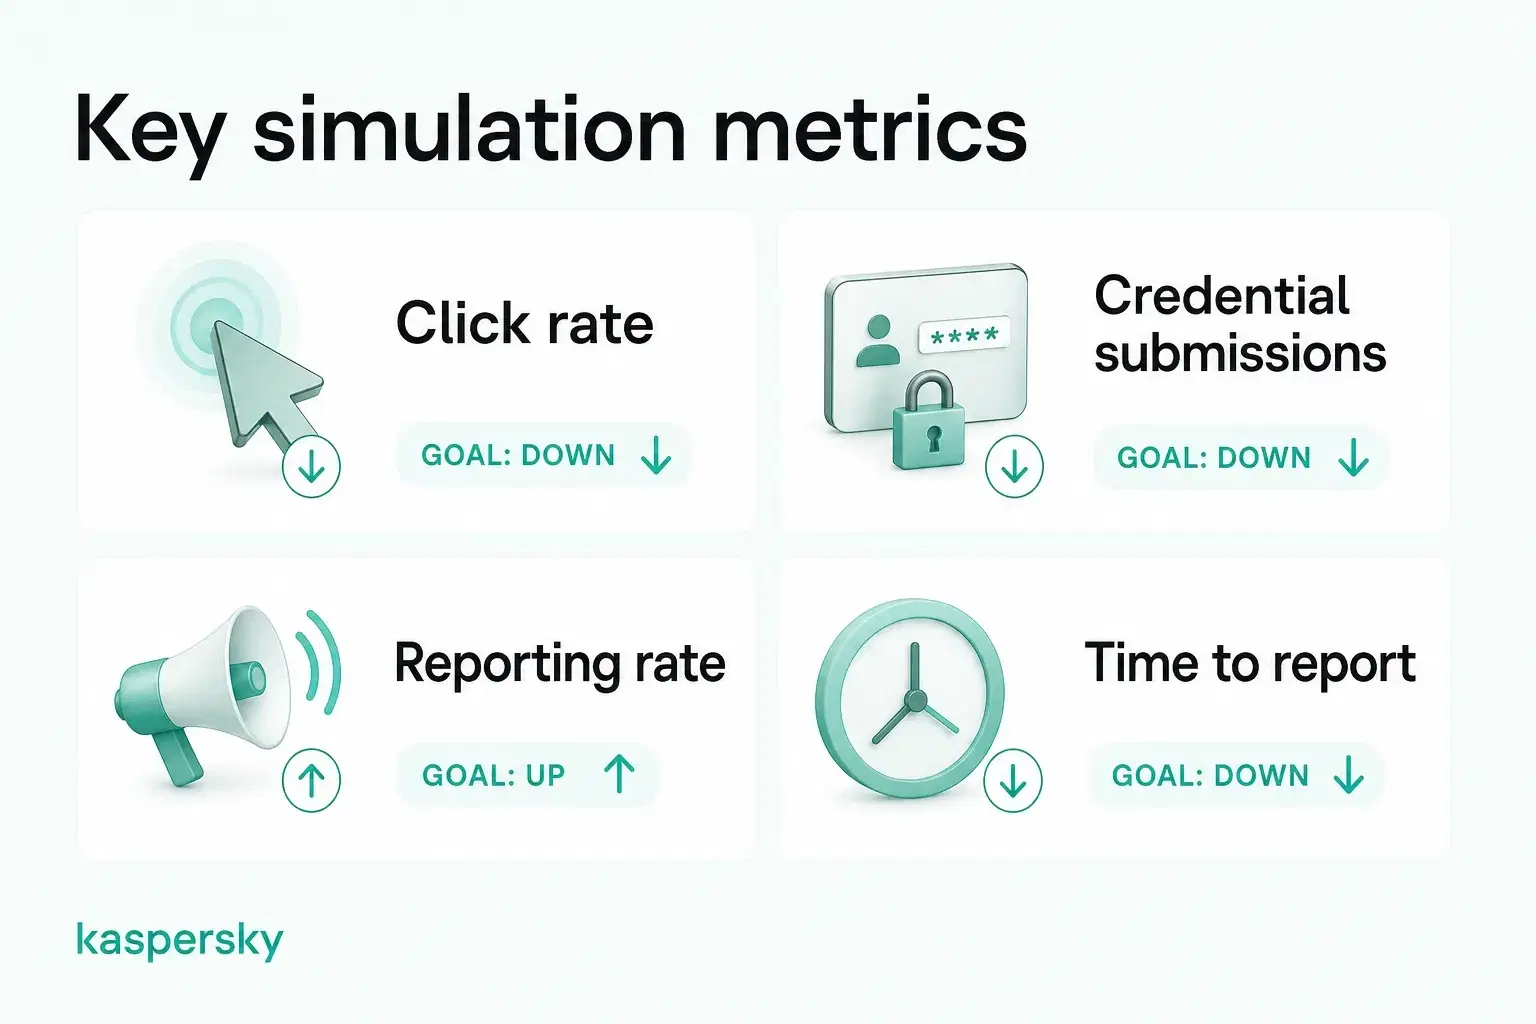
อัตราการคลิกอาจมีประโยชน์ แต่ไม่ควรเป็นตัวชี้วัดความสำเร็จเพียงอย่างเดียว อัตราการรายงานที่เพิ่มขึ้นและความผิดพลาดซ้ำๆ ที่ลดลงสามารถแสดงภาพที่ชัดเจนยิ่งขึ้นว่าพฤติกรรมของพนักงานได้รับการปรับปรุงจริงหรือไม่
ธุรกิจสามารถบูรณาการแบบจำลองสถานการณ์ฟิชชิ่งเข้ากับการฝึกอบรมเพื่อสร้างความตระหนักรู้ด้านความปลอดภัยได้อย่างไร
การจำลองสถานการณ์ฟิชชิ่งจะได้ผลดีที่สุดเมื่อเป็นส่วนหนึ่งของโปรแกรมสร้างความตระหนักรู้ด้านความปลอดภัยอย่างต่อเนื่อง ธุรกิจต่างๆ สามารถใช้วงจรการฝึกอบรม การจำลองสถานการณ์ ความคิดเห็น การวัดผล และการฝึกอบรมซ้ำแบบเจาะจงเป้าหมายเพื่อพัฒนาทักษะของพนักงานได้อย่างต่อเนื่อง
ผลลัพธ์จากการจำลองสถานการณ์สามารถเผยให้เห็นถึงช่องว่างทางความรู้ที่เฉพาะเจาะจง และช่วยให้ธุรกิจสามารถจัดเตรียมการฝึกอบรมติดตามผลที่ตรงจุดมากขึ้น แทนที่จะให้เนื้อหาเดียวกันแก่พนักงานทุกคน เมื่อโปรแกรมเติบโตขึ้น ระบบอัตโนมัติจะสามารถช่วยลดความยุ่งยากในการกำหนดเวลาแคมเปญ การมอบหมายการฝึกอบรม การแจ้งเตือน และการติดตามความคืบหน้า
บทความที่เกี่ยวข้อง:
- เคล็ดลับการป้องกันฟิชชิ่งที่มีประสิทธิภาพมีอะไรบ้าง
- ความแตกต่างที่สำคัญระหว่างสเปียร์ฟิชชิ่ง (Spear Phishing) กับฟิชชิ่งมีอะไรบ้าง
- คุณจะปกป้องตนเองจากการหลอกลวงด้วยฟิชชิ่งที่ใช้ AI ได้อย่างไร
- การโจมตีแบบ Whaling คืออะไรและทำงานอย่างไร
ผลิตภัณฑ์ที่เกี่ยวข้อง:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security โซลูชันสำหรับ SMB
- Kaspersky Enterprise โซลูชันความปลอดภัยทางไซเบอร์
- Kaspersky Premium แอนตี้ไวรัส - ดาวน์โหลดเวอร์ชันทดลองใช้ฟรี 30 วัน
คำถามที่พบบ่อย
การจำลองสถานการณ์ฟิชชิ่งถูกกฎหมายหรือไม่
โดยทั่วไปแล้วถือว่าถูกกฎหมาย แต่ธุรกิจต่างๆ ควรตรวจสอบให้แน่ใจว่าการจำลองสถานการณ์นั้นเป็นไปตามกฎระเบียบด้านการจ้างงาน ความเป็นส่วนตัว และการคุ้มครองข้อมูลที่เกี่ยวข้อง ในสหราชอาณาจักร การตรวจสอบพนักงานจะต้องถูกต้องตามกฎหมาย เป็นธรรม และโปร่งใส ดังนั้นองค์กรต่างๆ จึงควรพิจารณาวิธีการเก็บรวบรวมและนำข้อมูลจากการจำลองสถานการณ์ไปใช้
คุณควรแจ้งให้พนักงานทราบเกี่ยวกับการจำลองสถานการณ์ฟิชชิ่งหรือไม่
พนักงานควรทราบว่าการเฝ้าระวังความปลอดภัยและการทดสอบการตระหนักรู้เป็นส่วนหนึ่งของโปรแกรมความปลอดภัยขององค์กร แต่ไม่จำเป็นต้องได้รับการแจ้งเตือนล่วงหน้าเกี่ยวกับการจำลองแต่ละครั้ง ทั้งนี้เพื่อรักษาความสมจริงในขณะที่ยังคงสนับสนุนความโปร่งใส
อัตราการคลิกในการจำลองฟิชชิ่งที่ดีคือเท่าใด?
ไม่มีอัตราที่ "ดี" ในระดับสากล ตัวชี้วัดที่มีประโยชน์มากกว่าคืออัตราการคลิกและการส่งข้อมูลประจำตัวลดลงเมื่อเวลาผ่านไปหรือไม่ ในขณะที่อัตราการส่งรายงานดีขึ้น
คุณควรมองหาอะไรในเครื่องมือจำลองฟิชชิ่ง?
ควรมองหาเทมเพลตที่สมจริง การดักจับข้อมูลอย่างปลอดภัย ตัวชี้วัดของรายงาน การฝึกอบรมแบบอัตโนมัติ การกำหนดเวลาแคมเปญ การปรับแต่ง และการติดตามความคืบหน้าที่ทำได้ง่าย เครื่องมือที่ดีควรสนับสนุนการเรียนรู้อย่างต่อเนื่องมากกว่าการทดสอบเพียงครั้งเดียว